
Resumo
Em 13 de agosto de 2026, a inspetora de planejamento Helen Heward negou licença a um sistema de armazenamento de 150 MW em Axminster, na Inglaterra, apesar de o desenvolvedor ter cumprido integralmente as diretrizes aplicáveis de segurança contra incêndio e ter empregado equipamento de fabricante de primeira linha. A decisão não apontou descumprimento de norma alguma: apontou que a evidência apresentada não permitia confiar que os controles seriam eficazes. Conformidade normativa é uma lista verificada; argumento de segurança é a demonstração de que o comportamento do sistema permanece dentro de limites conhecidos quando algo falha.
Este artigo sustenta que essa distinção define o gargalo real dos projetos brasileiros de armazenamento contratados a partir dos Leilões de Reserva de Capacidade de dezembro de 2026 — para os quais a EPE cadastrou 6.091 projetos somando 296,8 GW — e que a capacidade de sustentar tal argumento é propriedade da arquitetura de controle, não do equipamento.
Três proposições organizam a análise. Fisicamente, a alocação de uma função de controle é determinada pela constante de tempo do fenômeno que ela governa, e não pela sofisticação do algoritmo que a implementa. Economicamente, a otimização de mercado já é serviço maduro e remoto; o que a computação de borda produz de insubstituível é o envelope operacional derivado do estado físico do ativo. Normativamente, a autoridade de atuação precisa residir em componente cuja corretude seja demonstrável independentemente do que o modelo de aprendizado aprendeu.
O argumento apoia-se em quatro investigações forenses de ocorrências documentadas — Victorian Big Battery, McMicken, Moss Landing e Hornsdale —, no marco regulatório aprovado em junho de 2026 (Resoluções Normativas ANEEL nº 1.161 e nº 1.162, Portaria Normativa MME nº 136 e a nota técnica conjunta ONS/EPE), e em achados publicados de um ativo de 30 MW/60 MWh em operação comercial no sistema de transmissão de São Paulo, no qual a restrição ao empilhamento de serviços foi identificada em ajustes de proteção e algoritmos de controle, e não em potência ou energia nominal. O texto propõe uma arquitetura de referência em quatro camadas — Instrumentação, Percepção, Decisão e Blindagem —, traduz o argumento em oito itens de especificação técnica e declara explicitamente o que não demonstra.
Palavras-chave: sistemas de armazenamento de energia em baterias; BESS; argumento de segurança; segurança funcional; arquitetura de controle; inversores formadores de rede; computação de borda; especificação técnica; LRCAP 2026.
Abstract
On 13 August 2026, planning inspector Helen Heward refused permission for a 150 MW battery storage system in Axminster, England, even though the developer had fully complied with the applicable fire safety guidance and used equipment from a leading manufacturer. The decision identified no breach of any standard; it found insufficient robust evidence that the proposed controls would be effective. Regulatory compliance is a checked list; a safety argument is the demonstration that system behaviour remains within known limits when something fails.
This paper argues that the distinction defines the binding constraint on Brazilian storage projects contracted from the December 2026 Capacity Reserve Auctions onward — for which the national energy research agency registered 6,091 projects totalling 296.8 GW — and that the capacity to sustain such an argument is a property of the control architecture rather than of the equipment.
Three propositions organise the analysis. Physically, the allocation of a control function is determined by the time constant of the phenomenon it governs, not by the sophistication of the algorithm implementing it. Economically, market optimisation is already a mature, remotely delivered commercial service; what edge computation produces that cannot be sourced elsewhere is the operating envelope derived from the asset’s physical state. Normatively, actuation authority must reside in a component whose correctness is demonstrable independently of what the learning model has learned.
The argument draws on four forensic investigations of documented incidents — Victorian Big Battery, McMicken, Moss Landing and Hornsdale — on the Brazilian regulatory framework approved in June 2026, and on published findings from an operating 30 MW/60 MWh transmission-connected asset in São Paulo, where the constraint on additional service stacking was identified in protection settings and control algorithms rather than in rated power or energy. The paper proposes a four-layer reference architecture — Instrumentation, Perception, Decision and Shielding — anchored in ISO/IEC TR 5469:2024, IEC 61508, IEC 62933-5-2:2025 and IEC 62443, translates the argument into eight technical specification items, and states explicitly what it does not demonstrate.
Index terms: battery energy storage systems; BESS; safety case; functional safety; control architecture; grid-forming inverters; edge computing; hardware-in-the-loop validation; technical specification.
O que aconteceu em Axminster, e por que isso importa no Brasil
A Empresa de Pesquisa Energética cadastrou 6.091 projetos de armazenamento em baterias, somando 296,8 GW, para os dois Leilões de Reserva de Capacidade marcados para 2 e 4 de dezembro de 2026. É o maior volume de participação já registrado em um certame do setor elétrico brasileiro, para contratar uma fração disso. Não falta capital nem projeto. O que vai separar os empreendimentos que operam dos que não passam da outorga, do financiamento ou do seguro é outra coisa.
Em 13 de agosto de 2026, a inspetora de planejamento Helen Heward indeferiu, em decisão de dezessete páginas, o recurso da Clearstone Energy para um sistema de armazenamento de 150 MW em Axminster, na Inglaterra. O desenvolvedor havia seguido à risca a orientação do Conselho Nacional de Chefes de Bombeiros e empregava tecnologia de fabricante reconhecido. A inspetora não apontou descumprimento de norma. Apontou que a evidência apresentada não permitia confiar que as medidas de segurança contra incêndio e de controle de poluição seriam eficazes — e, como a evidência de controle de poluição estava condicionada à de segurança contra incêndio, a insuficiência da primeira arrastou a segunda.
Conformidade normativa é uma lista verificada. Argumento de segurança é a demonstração de que o comportamento do sistema permanece dentro de limites conhecidos quando algo falha. São coisas diferentes, e apenas a segunda sustenta licença, financiamento e apólice.
O que mudou na regulação brasileira do armazenamento em 2026
A ANEEL aprovou em 2 de junho de 2026 as Resoluções Normativas nº 1.161 e nº 1.162, publicadas no Diário Oficial da União em 24 de junho. O Ministério de Minas e Energia publicou a Portaria Normativa nº 136, que estabelece as diretrizes do primeiro Leilão de Reserva de Capacidade destinado exclusivamente a sistemas de armazenamento em baterias, com início de suprimento em 1º de agosto de 2028.
A REN nº 1.161/2026 define requisitos e procedimentos de outorga para sistemas de armazenamento autônomos, cria o Despacho de Registro do Requerimento de Outorga e fixa prazo limite de 54 meses para entrada em operação comercial.
A REN nº 1.162/2026 disciplina o faturamento de centrais com armazenamento colocalizado e de sistemas autônomos, com cobrança cumulativa sobre a parcela de consumo e a de injeção, e inclui os sistemas de armazenamento no regime de fiscalização e penalidades da agência.
Esse último ponto costuma ser lido como detalhe administrativo. Não é. Ao tornar o armazenador agente regulado sujeito a penalidades, a norma converte erro de controle em passivo regulatório. Um controlador que descarrega fora da janela contratada, que não entrega a disponibilidade comprometida ou que viola limites de conexão deixa de produzir apenas prejuízo e passa a produzir exposição a sanção — e, por consequência, a exigir rastreabilidade da decisão.
Por que a nota técnica ONS/EPE torna a formação de rede uma restrição de arquitetura
Do lado técnico, a nota técnica conjunta NT-ONS DPL 0111/2025 — EPE-DEE-NT-095-2025, em sua revisão de maio de 2026, fixa a tecnologia formadora de rede (grid-forming) como padrão operacional para conexão à rede básica. Ela detalha exigências de comportamento de fonte de tensão com autonomia, resposta dinâmica de potência ativa e reativa, passividade e amortecimento de oscilações sistêmicas, correntes de sequência negativa e capacidade de sobrecorrente transitória.
Diferentemente do inversor grid-following, que sincroniza com uma referência externa, o formador de rede impõe tensão e frequência e precisa responder em frações de ciclo durante perturbações severas. Nenhuma arquitetura dependente de ida e volta a um centro remoto atende a esse requisito. É a primeira restrição arquitetural imposta pela norma, não pela preferência do projetista. Requisitos equivalentes aparecem em padrões internacionais de interconexão de recursos baseados em inversores, como a IEEE Std 2800-2022.
Quatro acidentes que mostram onde a segurança realmente falha
A objeção previsível a uma proposta de arquitetura é a ausência de validação empírica. A resposta é que, em engenharia de segurança, a fonte primária de evidência não é o protótipo: é a investigação forense de ocorrências. Aviação e indústria de processo construíram seus regimes de segurança exatamente assim.
Victorian Big Battery, Austrália, 2021 — a proteção que podia ser desligada
Em 30 de julho de 2021, durante o comissionamento, um vazamento no sistema de refrigeração de um Megapack causou curto-circuito que evoluiu para disparada térmica, destruindo duas unidades. A conclusão do regulador Energy Safe Victoria é quase literal: a ausência de sistemas de monitoramento e proteção que estariam disponíveis caso a unidade não tivesse sido comutada para modo de serviço off-line permitiu que a falha inicial passasse despercebida. A unidade operou treze horas antes da comutação, que desligou o monitoramento e impediu o disparo de alarmes.
A capacidade de detecção existia. A autoridade de atuação havia sido removida por seleção de modo. Uma função de segurança que pode ser desligada por comutação não é uma função de segurança — é um recurso.
O relatório técnico complementar acrescentou um segundo achado relevante: o ensaio de queima UL 9540A contempla ventos de até cerca de 12 mph, enquanto no dia do evento a região registrou rajadas de até 35 mph. É uma lacuna entre o envelope de ensaio e o envelope operacional real.
McMicken, Arizona, 2019 — duas horas de orçamento
Em 19 de abril de 2019, na instalação McMicken da Arizona Public Service, uma falha interna em uma única célula — identificada no par de células 7, módulo 2, rack 15 — iniciou disparada térmica em cascata. Transcorreram aproximadamente duas horas entre o primeiro relato de suspeita de incêndio, às 17h48, e a explosão, por volta das 20h04. Os detectores de fumaça operaram; o desprendimento de gases das células em cascata criou atmosfera inflamável dentro do contêiner, e a deflagração ocorreu com a abertura da porta, ferindo bombeiros.
Essas duas horas são o orçamento de tempo da arquitetura: o intervalo em que percepção multimodal e autoridade determinística mudariam o desfecho. A mesma concessionária já havia sofrido, em 2012, incidente cuja causa raiz apurada foi lógica defeituosa de controle.
Moss Landing, Califórnia, 2021 — o erro simétrico
Em setembro de 2021, a investigação da própria operadora concluiu que o sistema de supressão a água foi armado em resposta a baixos níveis de fumaça e, por falha de acoplamentos em mangueiras e tubulações, aspergiu água sobre os racks. A água danificou as baterias e provocou superaquecimento, gerando mais fumaça, o que liberou mais água e danificou baterias adicionais.
Uma malha de realimentação positiva entre detector e atuador: o sistema de segurança produziu o incidente que existia para prevenir.
Hornsdale, Austrália, 2017 — o caso positivo
Em 14 de dezembro de 2017, antes mesmo de a unidade de Loy Yang A concluir o desligamento, o Hornsdale Power Reserve já havia injetado 7,3 MW para conter a queda de frequência abaixo de 49,80 Hz. Os dados do operador australiano mostram resposta quatro segundos à frente do gerador então contratado para prestar serviços de controle de frequência. A resposta real foi da ordem de milissegundos — rápida demais para o registro capturar.
| Evento | Modo de falha | Camada endereçada |
|---|---|---|
| Victorian Big Battery, 2021 | Proteção removida por comutação de modo; falha não detectada por 13 h | Blindagem — autoridade não comutável |
| McMicken, 2019 | Falha em célula única; ~2 h até a explosão; gás acumulado sem ação | Percepção — precursor multimodal |
| Moss Landing, 2021 | Falso positivo do supressor gerou o dano; realimentação positiva | Percepção — ponto de operação |
| Hornsdale, 2017 | Resposta local em milissegundos, à frente do contratado | Decisão — alocação por constante de tempo |
O que os dados de sinistralidade e a carga dos data centers dizem em 2026
A casuística não é história antiga. Em 22 de julho de 2026, um sistema de armazenamento de 1,5 MW alojado em quatro contêineres incendiou-se no leste da Alemanha, com evacuação e resfriamento prolongado.
Do lado da subscrição, levantamento da seguradora QBE junto a 49 corpos de bombeiros britânicos apurou 212 incêndios ligados a sistemas fotovoltaicos em 2025, alta de 133% sobre os 91 de 2022, enquanto o número de instalações cresceu 52%. A propagação para além da instalação de origem subiu de 33 casos em 2022 para 88 em 2025. Pesquisa separada da mesma seguradora apurou um incêndio de bateria de lítio a cada cinco horas no país em 2025, com contenção exigindo até dez vezes mais água que um incêndio convencional.
Esse dado importa por uma razão específica: a sinistralidade cresce mais rápido que a base instalada. A taxa de falha por unidade está subindo, não caindo, à medida que o parque envelhece e a instalação se populariza. Nenhum modelo atuarial baseado em conformidade de produto captura essa dinâmica.
Do lado da carga, a natureza da perturbação mudou. Data centers de inteligência artificial exigem sistemas capazes de atravessar interrupções sem degradação momentânea de qualidade de energia, e implantam bancos cada vez maiores em alta densidade, frequentemente junto a prédios que abrigam infraestrutura computacional insubstituível. Clusters de treinamento não consomem energia gradualmente: quando centenas de megawatts de unidades de processamento entram em operação simultaneamente, criam cargas de pulso que oscilam a demanda do site em milissegundos, e geradores não rampeiam rápido o bastante para responder. Ensaios convencionais de vida útil não capturam esses padrões de ciclagem.
Há ainda um sinal que delimita a fronteira do argumento. A otimização econômica de armazenamento por inteligência artificial já é produto comercial maduro: operadores independentes gerenciam mais de um gigawatt de baterias em múltiplos mercados europeus, atuando em reserva primária, secundária e terciária, controle de tensão, intradiário e spot. Nada disso toca a malha rápida. A camada de decisão econômica está resolvida e é remota; a camada de restrição operacional não está.
O caso brasileiro: quase quatro anos de operação, nenhuma casuística de falha
O Brasil tem histórico de operação de armazenamento em rede, e ele antecede o marco regulatório de 2026. A operação comercial do primeiro sistema em larga escala do sistema de transmissão brasileiro começou em 28 de novembro de 2022, na subestação de Registro, em São Paulo, com o primeiro corte de pico executado em 31 de dezembro daquele ano, às 19h21.
O que o país não tem é casuística de falha. Não há relatório brasileiro de investigação de ocorrência em sistema de armazenamento em rede comparável aos citados acima. A diferença não é tecnicalidade: histórico de operação bem-sucedida e histórico forense produzem conhecimentos distintos, e apenas o segundo informa o projeto da camada de segurança. Uma frota que nunca falhou não demonstrou que não falhará — demonstrou que ainda não encontrou a combinação de condições que a faz falhar.
Há uma segunda descontinuidade, de regime operacional, e ela é mais importante. Registro é um ativo único, de propósito determinado, despachado sazonalmente, pertencente à transmissão e operado de forma neutra quanto a arbitragem. O parque contratado nos leilões de dezembro será múltiplo, multisserviço, exposto a mercado, submetido a requisito de formação de rede e ciclado continuamente. Vale lembrar que o modo de falha do Victorian Big Battery ocorreu durante o comissionamento — precisamente na transição entre regimes operacionais, quando as proteções estavam configuradas para um estado que já não correspondia ao uso.
O achado mais importante veio desse mesmo ativo
Trata-se de um sistema de 30 MW/60 MWh em tecnologia LFP, com taxa de descarga de 0,5 C, autorizado em caráter excepcional pela Resolução Autorizativa ANEEL nº 10.892/2021 e instalado como reforço de infraestrutura em substituição a uma nova linha de transmissão que atravessaria área de preservação ambiental. Como opera em poucos dias do ano, um estudo publicado avaliou quatro aplicações adicionais para a capacidade ociosa: flexibilidade operativa sob contingências, operação ilhada, apoio à restauração do sistema e ampliação da capacidade de hospedagem de renováveis.
A conclusão que interessa é explícita no estudo: para várias das aplicações propostas, seria necessário atualizar a instalação em ajustes de proteção e algoritmos de controle, além de outras atualizações auxiliares de software e hardware. O ativo físico está construído e ocioso na maior parte do ano; o que limita o empilhamento de serviços não é potência nem energia, é a camada de controle.
O mesmo estudo produz um segundo achado, sobre o valor do envelope. Nas simulações dinâmicas de restauração, a resposta primária de frequência limitada a uma rampa de 2,6 MW/s elevou o nadir de frequência em 3,1 mHz; com rampas mais elevadas, observou-se comportamento oscilatório capaz de comprometer a estabilidade do sistema. Mais rápido não é melhor. Existe um limite superior de agressividade de resposta imposto pela estabilidade, e determinar onde ele está, para cada ponto de conexão, é exatamente a função da camada que chamo de envelope. Um controlador que otimize desempenho sem essa restrição encontra a instabilidade antes de encontrar o ótimo.
O contexto sistêmico reforça a urgência: o operador nacional projeta perda de 33% da inércia do Sistema Interligado Nacional até 2030.
O Brasil passa de dezenas de megawatts, em um único ativo de propósito determinado, para gigawatts em regime multisserviço, no intervalo de dois anos, sem base própria de incidentes. A escolha não é entre aprender com acidentes ou não aprender: é entre aprender com os acidentes alheios, antes, ou com os próprios, depois.
Onde cada função de controle deve morar: a hierarquia de constantes de tempo
A discussão sobre inteligência na borda costuma ser conduzida como escolha ideológica entre nuvem e local. É, na verdade, consequência da física. O critério de alocação de uma função de controle é a constante de tempo do fenômeno que ela governa.
| Fenômeno | Ordem de grandeza | Alocação |
|---|---|---|
| Proteção de célula e malha de corrente do PCS | µs a centenas de µs | Hardware / firmware dedicado |
| Resposta de formação de rede a perturbação | Sub-ciclo (< 16,7 ms em 60 Hz) | Controlador local determinístico |
| Carga de pulso de cluster computacional | Milissegundos | Controlador local determinístico |
| Aquisição e estimação de estado por célula | 1 a 10 s | Controlador embarcado |
| Controle térmico e balanceamento de módulos | Segundos a minutos | Controlador embarcado |
| Otimização de despacho e arbitragem | Minutos a horas | Serviço remoto de mercado |
| Requalificação de modelos e análise de frota | Dias a meses | Nuvem |
A tabela desfaz duas simplificações opostas. A primeira é a de que tudo deve ir para a nuvem: as quatro primeiras linhas são incompatíveis com latência de rede de longa distância e com sua variabilidade. A segunda é a de que tudo deve ficar na borda: otimização de mercado e comparação entre ativos de uma frota beneficiam-se de agregação centralizada, e é exatamente onde a oferta comercial já opera bem.
Há também um dimensionamento de volume. Operadores de grande porte relatam necessidade de leitura de estado de carga e de saúde por célula em intervalos de 1 a 10 segundos, ou mais frequentes durante ciclos, em instalações com milhares de contêineres. Transportar esse volume bruto para fora da planta é oneroso, lento e desnecessário: o que precisa trafegar é inferência, não amostra.
Camada de percepção: por que a temperatura é um indicador atrasado
A estimação de estado de carga em células de fosfato de ferro-lítio, química dominante no armazenamento estacionário, é dificultada por patamar plano de tensão de circuito aberto, forte dependência térmica e deriva de parâmetros por envelhecimento. Estimadores puramente empíricos degradam sob perfis operacionais não estacionários.
A literatura converge para arquiteturas híbridas em que a rede neural não substitui o filtro, mas o alimenta. Uma formulação representativa acopla um Transformer leve a um filtro de Kalman de segunda ordem ciente de envelhecimento: a rede gera parâmetros variantes no tempo do circuito equivalente, estatísticas de ruído e termos de viés, enquanto o filtro permanece como único estimador de estado. A escolha preserva interpretabilidade e propagação de incerteza. Na estimação de saúde, redes informadas por física incorporam restrições de degradação eletroquímica na função de perda, tipicamente ancoradas na cinética de crescimento da camada de interface sólido-eletrólito.
A viabilidade embarcada está demonstrada: modelos quantizados em inteiros de 8 bits operando com latência da ordem de 2 ms e ocupação de aproximadamente 1,2 kB de RAM e 11 kB de flash em microcontroladores Cortex-M0+.
Sobre disparada térmica, o ponto crítico de projeto é que a decomposição do eletrólito líquido comercial inicia-se por volta de 150 °C, mas a temperatura é indicador atrasado: emissão de gases, variação de pressão, deformação e assinatura acústica frequentemente precedem a elevação térmica detectável. Isso sugere fusão multimodal em vez de limiar térmico isolado. Detectar o precursor, não o evento.
E o ponto de operação da detecção é decisão de engenharia de segurança, não hiperparâmetro. Falso negativo é incêndio em ativo de alto valor, com risco à vida e perda de licença. Falso positivo é desligamento desnecessário, indisponibilidade e penalidade — e, como demonstra Moss Landing, pode ser o próprio dano. Um fornecedor que apresenta acurácia agregada de detecção sem declarar taxa de falsos negativos na região de operação, latência de detecção e comportamento sob falha de sensor não entregou a informação que importa.
Camada de decisão: onde a otimização econômica realmente mora
O controle preditivo baseado em modelo é a formulação natural para despacho de armazenamento, porque trata explicitamente restrições e horizonte. Mas há uma objeção procedente do lado da operação: o LFP vem cumprindo ou superando os cronogramas de degradação cíclica, e o quadro agregado de perda de capacidade no longo prazo é mais relevante para operadores e financiadores do que a degradação marginal de comportamentos que não se repetem. Em projetos de dez a vinte anos, a determinação decisiva é se a ampliação ou substituição do bloco de corrente contínua ocorrerá uma, duas ou três vezes.
A objeção delimita o argumento. A penalização de degradação no controlador embarcado não se justifica pela captura de centavos de vida útil por ciclo. Justifica-se como restrição operacional e térmica — impedir taxa C excessiva para o estado de saúde corrente, impedir operação fora da janela segura, impedir que o desequilíbrio entre unidades se agrave. É função de envelope, não de otimização fina.
A pressão por receita marginal é real: o preço de pico no mercado texano caiu de US$ 4.853/MWh em 2024 para US$ 345/MWh em 2026. Mas isso é competência de plataforma de negociação, opera em escala intradiária e já é oferecida comercialmente em escala de gigawatts. Sob a REN nº 1.162/2026, a função de custo precisa internalizar a modalidade tarifária, a contratação de demanda, os horários de operação e a relação com CCEE, ONS ou distribuidora — mas isso é problema de localização de plataforma, não de arquitetura embarcada.
O que a borda produz de insubstituível é outra coisa: o envelope dentro do qual qualquer otimizador, local ou remoto, pode operar. Restrições vivas derivadas do estado físico — desequilíbrio entre racks e entre contêineres, gradiente térmico, taxa C admissível por estado de saúde corrente, precursores de falha, envelope de conexão. Sem esse envelope, o otimizador remoto opera sobre uma abstração que envelhece entre uma atualização e outra.
Camada de blindagem: por que um controlador probabilístico não sustenta o argumento
Controladores baseados em aprendizado por reforço não oferecem, por si, garantias de segurança, e essa limitação é o principal obstáculo à adoção em infraestrutura crítica. A objeção não é conservadorismo: uma política aprendida oferece, no melhor caso, garantia probabilística sobre a distribuição de treinamento, enquanto a operação exige conformidade certificável a restrições rígidas, inclusive sob perturbações raras.
A resposta consolidada é a blindagem em tempo de execução: uma política de alto nível propõe ações; um escudo determinístico filtra ações inseguras por simulação direta rápida, impondo a segurança como invariante de execução, independente da qualidade da política. Formulações alternativas verificam ações por camada construída sobre análise de alcançabilidade retroativa baseada em conjuntos, com restrição temporal que codifica explicitamente a contingência de ilhamento, ou empregam funções barreira de controle.
O denominador comum é a assimetria de autoridade: o componente aprendido propõe, o componente verificado dispõe.
De onde vem o conjunto de restrições
Enumerar limites por intuição de engenharia cobre os óbvios e omite justamente os que causam acidentes — ações de controle individualmente válidas e perigosas em combinação, ou corretas em um estado do sistema e inseguras em outro.
A análise de processo baseada em teoria de sistemas (STPA) foi proposta especificamente para armazenamento em rede com essa finalidade, tratando falhas de sistema de gerenciamento de baterias, gases inflamáveis, arco elétrico, incêndio e explosão como problema de controle inadequado, e não de falha de componente isolado. O método produz o inventário de ações de controle inseguras — comandar quando não se deve, deixar de comandar quando se deve, comandar cedo ou tarde demais, comandar por duração inadequada. Esse inventário é precisamente a especificação da camada de blindagem. O achado brasileiro de comportamento oscilatório sob rampa excessiva é um exemplo de ação de controle insegura por duração e magnitude, não por natureza.
A ancoragem normativa
Esse padrão arquitetural não é invenção do setor elétrico. A ISO/IEC TR 5469:2024 trata das propriedades, fatores de risco e métodos relacionados ao uso de inteligência artificial dentro de funções relacionadas à segurança, e ao uso de funções não baseadas em IA para assegurar equipamentos controlados por IA. Entre os padrões arquiteturais descritos está o de função de retaguarda segura, ainda que subótima, projetada com técnicas não baseadas em IA. A blindagem descrita acima é a instanciação desse padrão no domínio do armazenamento.
O encadeamento normativo completo combina, no mínimo:
- IEC 61508 — ciclo de vida de segurança funcional e determinação do nível de integridade (SIL);
- IEC 62933-5-2:2025 — requisitos de segurança do sistema eletroquímico integrado à rede;
- série IEC 62443 — cibersegurança de automação e controle;
- IEC TR 63069 — coordenação entre segurança funcional e cibersegurança.
A revisão em curso da IEC 61508 incorpora ameaças de cibersegurança à análise de segurança e referencia expressamente a ISO/IEC TR 5469 — sinal de que a convergência entre os três vocabulários deixou de ser tema acadêmico.
A relevância para o modelo de negócio é concreta, e Axminster a demonstra pela negativa. Segurador, financiador e autoridade licenciadora avaliam risco a partir de demonstração, não de declaração. Uma arquitetura que mapeia cada componente de IA a um padrão da TR 5469 e cada função de segurança a um nível de integridade da IEC 61508 produz evidência auditável; uma que apresenta apenas certificados de produto e métricas de desempenho de modelo, não.
A regra de projeto
Nenhum componente baseado em aprendizado detém autoridade de escrita direta sobre atuadores. A função de segurança permanece em lógica determinística verificável, executada em hardware segregado do hardware de inferência, com o conjunto de restrições gravado independentemente do modelo, e sem modo de operação capaz de desabilitá-la. A IA opera dentro do envelope; ela não define o envelope.
A regra tem custo: o desempenho fica limitado pelo conservadorismo do escudo. É custo que vale pagar, porque converte um sistema não demonstrável em demonstrável, e porque o conservadorismo pode ser relaxado gradualmente à medida que a evidência operacional se acumula. O inverso não é verdadeiro.
O envelope computacional: por que a média de latência não serve
A execução de modelos dentro de um contêiner de armazenamento ocorre sob restrições de tamanho, peso e potência inexistentes em nuvem. O invólucro é fechado, o ambiente é quente, empoeirado e sujeito a vibração, e a dissipação compete com a refrigeração do próprio banco. O estrangulamento térmico do processador reduz a frequência de relógio, degradando a taxa de inferência exatamente nas condições operacionais mais críticas.
Dois limites clássicos voltam a ser dominantes. O silício escuro impõe que parcela dos transistores permaneça inativa para não ultrapassar a potência de projeto térmico. E o gargalo de banda de memória — a muralha de memória descrita há três décadas — é o fator limitante real para inferência de modelos baseados em atenção em plataformas embarcadas, mais do que a capacidade aritmética.
Há uma restrição menos discutida e mais determinante em controle: o que importa não é a latência média de inferência, mas o tempo de execução no pior caso. Um estimador cuja inferência ocasionalmente leva o triplo do tempo típico não é um estimador lento — é um estimador que quebra a malha de forma intermitente e difícil de diagnosticar. Projeto embarcado para controle exige limite superior demonstrável, o que empurra as escolhas para modelos de topologia fixa, quantizados, sem alocação dinâmica de memória e sem caminhos de execução dependentes de dado. O critério de aceitação é conformidade ao envelope temporal, não acurácia isolada.
Validação: por que o ensaio em laço fechado é exigência, não concessão
O treinamento por tentativa e erro em banco real é inaceitável: expõe ativo de alto valor a degradação induzida e risco de segurança, e os eventos que mais importam — falha de célula, falha de sensor, perda de refrigeração, transição para ilhamento — são raros por construção.
A alternativa praticável tem três estágios:
- Gêmeo digital eletrotérmico acoplado a modelo de degradação, calibrado com dados de bancada, no qual as políticas são treinadas e submetidas a cenários extremos.
- Ensaio hardware-in-the-loop, no qual o controlador embarcado real — com seu firmware, seu escalonador e seu envelope térmico — opera contra planta simulada em tempo real. É neste estágio que problemas de tempo de execução no pior caso aparecem, e não antes.
- Comissionamento em modo supervisório, com o controlador emitindo recomendações registradas mas sem autoridade de atuação, até que a evidência acumulada justifique o fechamento da malha.
Convém desfazer uma objeção recorrente, segundo a qual apoiar-se em simulação e em ensaio HIL seria concessão diante da ausência de dados de campo. No regime brasileiro vigente, a relação é inversa: a validação C-HIL é o procedimento que o próprio operador nacional exige antes da conexão. A nota técnica ONS/EPE, em sua revisão de maio de 2026, contempla modelos em ANATEM e PSCAD, validação C-HIL, requisitos de operação em modo formador e seguidor de rede, controle de tensão e frequência, black start e ensaios de comissionamento. O mesmo desenho consolida-se internacionalmente: o operador australiano estabeleceu para 2026 um plano de ensaio pré-comissionamento para sistemas com formação de rede, incluindo procedimento padronizado de HIL para validar a funcionalidade antes da conexão à rede.
A transferência do simulado para o real depende de randomização de domínio: variação sistemática, durante o treinamento, de dispersão de capacidade e resistência interna entre células, ruído e viés de sensores, temperatura ambiente e características de acionamento. O objetivo não é o modelo mais preciso no simulador nominal, e sim a política mais robusta à diferença entre simulador e planta.
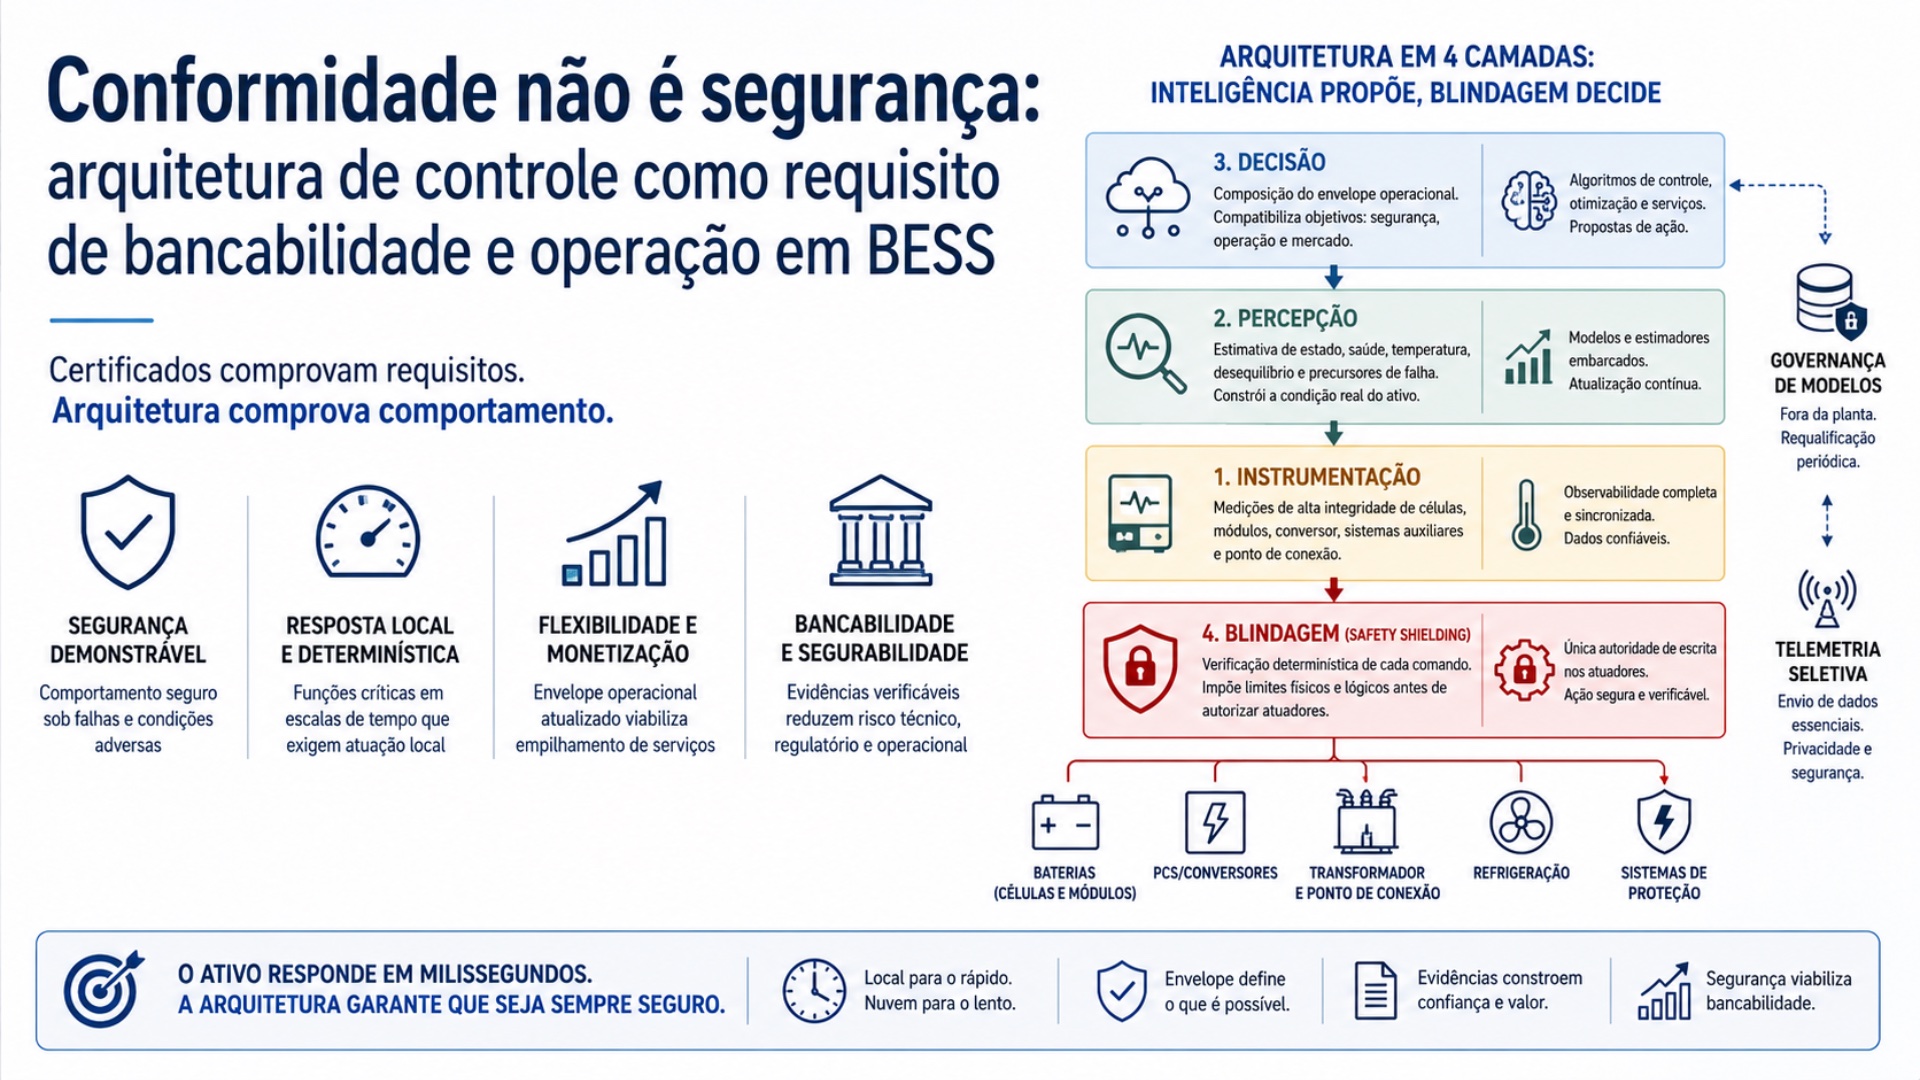
A arquitetura de referência em quatro camadas
A proposta consolida-se em quatro camadas verticais, atravessadas por um ciclo horizontal de governança de modelos.
- Instrumentação. Aquisição por célula e por módulo de tensão, corrente, temperatura, pressão e deformação; instrumentação do sistema de conversão de potência e do circuito de refrigeração; interfaces industriais heterogêneas normalizadas em ponto único.
- Percepção. Estimação embarcada de estado de carga e de saúde por estimador híbrido rede-filtro; detecção multimodal de precursores de falha térmica; caracterização de desequilíbrio intra e inter-contêiner; previsão local de carga líquida e geração colocalizada.
- Decisão. Composição do envelope operacional a partir do estado físico corrente, e arbitragem local entre requisitos concorrentes dentro desse envelope, em interface com a plataforma remota de otimização de mercado.
- Blindagem. Verificação determinística de toda ação proposta — de origem local ou remota — contra o conjunto de restrições rígidas, executada em hardware segregado, sem modo de desabilitação, com registro de restrição ativa para fins de rastreabilidade e fiscalização.
O ciclo de governança coleta telemetria seletiva — não amostra bruta —, monitora desvio de desempenho dos estimadores e realimenta a requalificação periódica fora da planta, com reimplantação sujeita ao mesmo procedimento de validação em três estágios.
Duas propriedades merecem destaque. O fluxo para fora da instalação carrega inferência e evento, não amostra contínua, o que reduz simultaneamente custo de comunicação, superfície de exposição cibernética e dependência de conectividade. E a camada de blindagem é a única com autoridade de atuação, o que permite às camadas superiores evoluírem — inclusive por substituição de modelos e de fornecedor de otimização — sem reabrir o argumento de segurança do sistema.
Oito itens para exigir do fornecedor na especificação técnica
Axminster estabelece o critério pelo qual esta seção deve ser lida. O desenvolvedor cumpriu a orientação aplicável, empregou equipamento de fabricante reconhecido e perdeu o projeto porque a autoridade licenciadora não teve confiança de que os controles seriam eficazes. A pergunta que o comprador precisa fazer ao fornecedor não é se ele é conforme. É que evidência ele apresenta de que o comportamento permanece dentro de limites conhecidos quando algo falha.
- Separação declarada de autoridade. Exigir que o fornecedor declare quais funções são implementadas por componentes baseados em aprendizado e quais permanecem em lógica determinística, com mapeamento explícito ao padrão arquitetural correspondente da ISO/IEC TR 5469:2024. Ausência de resposta indica que a fronteira não foi projetada, e sim herdada.
- Envelope temporal demonstrado. Exigir tempo de execução no pior caso, e não latência média, para funções em malha rápida, com evidência de ensaio hardware-in-the-loop sob condição térmica de projeto. Resposta em latência média indica que o pior caso não foi medido.
- Ponto de operação da detecção. Exigir taxa de falsos negativos declarada na região de operação, latência de detecção e comportamento sob falha de sensor. Acurácia agregada isolada não é resposta.
- Evidência de contenção, e em que nível. Exigir o relatório de ensaio, não o certificado, e o nível em que foi conduzido — célula, módulo, unidade ou instalação —, com o resultado de propagação. O nível do ensaio determina o que ele demonstra.
- Não desabilitação da função de segurança. Exigir declaração de que não existe modo operacional, de serviço ou de comissionamento capaz de remover a proteção, e o procedimento aplicável quando manutenção exigir intervenção. É o item que o Victorian Big Battery tornou obrigatório.
- Rastreabilidade da decisão. Exigir registro de restrição ativa e de ação bloqueada, com retenção definida. Sob o regime de penalidades da REN nº 1.162/2026, é o que permite demonstrar por que o sistema agiu como agiu.
- Autonomia sem conectividade. Exigir comportamento requerido e duração mínima de operação autônoma na ausência de comunicação com o centro de controle, com ensaio de aceitação correspondente.
- Interoperabilidade e propriedade dos dados. Especificar interfaces abertas conforme o ponto de integração e a propriedade dos dados operacionais, evitando que a evolução do controlador fique cativa de fornecedor único.
Nenhum desses itens é exótico, e todos são recusados com frequência por fornecedores cujo modelo de negócio depende de manter a inteligência remota e o ativo como periférico. Essa é precisamente a razão para especificá-los antes da contratação, quando o comprador ainda detém a alavanca.
Há uma assimetria que convém nomear. Um certificado transfere ao comprador a conclusão de um ensaio, não a competência para avaliar seu escopo. Saber que um sistema passou em determinado ensaio não informa em que nível ele foi conduzido, que cenários cobriu, nem o que permanece fora do envelope testado. Essa assimetria não se resolve exigindo mais certificados; resolve-se exigindo evidência e sabendo lê-la.
O que esta análise não demonstra
A honestidade sobre os limites do argumento é parte do argumento.
Esta análise sustenta que o modo de falha é real, recorrente e documentado; que conformidade normativa cumprida não basta para licenciar; que a exigência temporal decorre de norma e de física, não de preferência de projeto; que a separação entre componente de aprendizado e função de segurança é padrão normativo estabelecido; que a validação por ensaio em laço fechado é o procedimento exigido antes da conexão; e que, em um ativo brasileiro em operação, a limitação ao empilhamento de serviços foi identificada na camada de controle, não no dimensionamento.
Ela não demonstra que a arquitetura integrada proposta funciona em planta. Os componentes têm precedentes nacionais publicados — modelagem dinâmica em ANATEM conforme requisitos do operador, controle supervisório em planta piloto de 100 kVA/200 kWh, gerenciamento de baterias em nível de célula —, mas a composição em quatro camadas com autoridade segregada não foi construída e ensaiada como sistema.
Permanece ausente, especificamente, a caracterização de tempo de execução no pior caso da inferência embarcada sob estrangulamento térmico em contêiner operando em clima tropical. Essa caracterização não existe publicamente e não é inferível de resultados obtidos em clima temperado, porque o estrangulamento térmico é função da margem entre a temperatura de junção e o ambiente — margem que o clima brasileiro comprime justamente nas horas de maior solicitação do ativo. É, na minha avaliação, a lacuna experimental mais relevante para o parque que entra em operação a partir de 2028.
Esta análise tampouco apresenta ganho quantitativo de receita ou de vida útil, e não deve ser lida como avaliação de fornecedor ou de tecnologia específica.
Convém registrar também o limite da tecnologia aqui defendida. O operador australiano registrou em sua revisão anual de riscos de julho de 2026 que sistemas de armazenamento com inversores formadores de rede demonstraram sustentar a estabilidade da forma de onda de tensão, mas ainda não foram confirmados como capazes de entregar corrente de falta de qualidade de proteção no padrão exigido para os requisitos mínimos de força de sistema. Quem defende formação de rede como substituta de máquina síncrona precisa dizer isso.
Conclusão
O marco regulatório de junho de 2026 encerrou a pergunta sobre a viabilidade do armazenamento no Brasil e abriu outra, tecnicamente mais exigente. Com formação de rede como padrão de conexão, empilhamento de receitas como condição de retorno e regime de penalidades incidente sobre o armazenador, a arquitetura de controle deixou de ser subsistema e passou a determinar a economia e o risco do ativo.
A fronteira relevante não separa quem cumpre norma de quem não cumpre — praticamente todos cumprirão. Separa quem consegue demonstrar que o comportamento permanece dentro de limites conhecidos sob falha de quem apenas declara conformidade. Essa capacidade é arquitetural: decorre de alocar cada função pela constante de tempo do fenômeno que ela governa, de produzir localmente o envelope operacional que a otimização remota não consegue derivar, e de manter a autoridade de atuação em componente verificável, sem modo de desabilitação.
O caminho técnico é conhecido e não depende de avanço algorítmico especulativo: estimadores híbridos, substitutos de modelos de degradação, blindagem em tempo de execução e padrões normativos já existem e estão documentados. O que falta é integração — trabalho de engenharia de sistemas, não de pesquisa fundamental.
Restam dois anos até a primeira operação comercial. Foram cadastrados 6.091 projetos, somando 296,8 GW. O país passa de um ativo demonstrativo para um parque de gigawatts em regime operacional distinto, sem casuística própria de falhas. A escolha não é entre aprender com acidentes ou não aprender: é entre aprender com os acidentes alheios, agora, ou com os próprios, depois — e a janela para especificar corretamente esses ativos fecha antes de eles existirem.