Autor: Eduardo Fagundes

  • Angra 3 e SMRs: a decisão que define a energia firme para a economia digital brasileira

    Angra 3 e SMRs: a decisão que define a energia firme para a economia digital brasileira

    Entre o passivo de um megaprojeto e a corrida geopolítica por modularidade, evidência e credibilidade institucional

    O debate sobre Angra 3 não é mais apenas sobre concluir uma usina. O ponto é decidir como o Brasil governa infraestrutura crítica quando o custo de não decidir é recorrente e visível. Com 1.405 MW projetados, Angra 3 concentra um dilema clássico: capital já imobilizado, cronograma pressionado e um passivo que cresce enquanto a obra não entrega energia (ELETRONUCLEAR, 2026a). Mas há um segundo movimento, externo ao Brasil, que reorienta a conversa: Estados Unidos, Hungria e Eslováquia vêm formalizando cooperação nuclear civil e reposicionando cadeias de suprimento e alianças energéticas na Europa Central, com SMRs no radar (UNITED STATES, 2025; ANS, 2026; WASHINGTON POST, 2026). O que está em jogo agora é a credibilidade do planejamento energético em um mundo onde energia firme volta a ser ativo estratégico, pressionado por infraestrutura digital e por disputas de influência. O risco, portanto, não é só de custo e prazo; é de coerência institucional, bancabilidade e reputação.

    1) Infraestrutura crítica: Angra 3 como teste de Estado, não como obra

    Quando um projeto de geração firme permanece paralisado por longos períodos, ele deixa de ser um problema de engenharia e vira um problema de governança. Angra 3 é um caso emblemático: potência instalada projetada de 1.405 MW e papel relevante na estabilidade do Sistema Interligado Nacional quando entrar em operação (ELETRONUCLEAR, 2026a). O noticiário de 16 de fevereiro de 2026 registrou a pressão por decisão e o efeito do “custo do parado”, associado a serviço da dívida e preservação de equipamentos, além do risco de cláusulas financeiras como “cross-acceleration” ampliarem a fragilidade de caixa em cenários de estresse (O ESTADO DE S. PAULO, 2026a). A questão é que infraestrutura crítica exige previsibilidade. Sem um pacote decisório rastreável, a postergação produz um ciclo de custo crescente, contencioso potencial e desgaste institucional. A consequência executiva é simples: o país troca energia firme futura por incerteza presente, e incerteza presente é prêmio de risco embutido em qualquer investimento de longo prazo. Por isso, o debate correto é “como decidir com evidência e marcos verificáveis”, e não “quem tem a melhor narrativa”.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Tratar Angra 3 como ativo sistêmico de geração firme no SIN, com 1.405 MW projetados (ELETRONUCLEAR, 2026a).Segurança energética versus necessidade de disciplina de execução e transparência de premissas.Reduz risco de suprimento no longo prazo; sem disciplina, eleva risco reputacional por revisões de custo.
    Transformar o custo do empreendimento parado em indicador de risco de portfólio (O ESTADO DE S. PAULO, 2026a).Expor passivo aumenta escrutínio, mas reduz ruído e melhora governança.Melhora bancabilidade; postergação amplia custo total e fragiliza confiança do mercado.
    Vincular a decisão a marcos verificáveis de contrato e financiamento.Condições rígidas reduzem flexibilidade política de curto prazo.Menos risco de re-trabalho, judicialização e escalada de CAPEX por mudança de escopo.
    Organizar a deliberação como pacote único, com trilha de auditoria.Mais formalidade pode alongar o rito no curto prazo.Reduz risco de reversões e contestações, melhorando previsibilidade para fornecedores e financiadores.
    Priorizar governança como ativo reputacional de infraestrutura crítica.Comunicação transparente pode ser desconfortável.Protege credibilidade institucional; evita que o tema vire sinônimo de inexecução.

    2) O dilema econômico: concluir versus abandonar e o aprisionamento de capital

    O que torna Angra 3 especialmente sensível é que o custo de abandonar se aproxima do custo de concluir. A Eletronuclear divulgou que estudo do BNDES estimou que abandonar poderia custar entre R$ 22 bilhões e R$ 26 bilhões, enquanto concluir exigiria aproximadamente R$ 24 bilhões, reforçando a lógica de que o projeto “puxa” a decisão para a continuidade por racionalidade fiscal (ELETRONUCLEAR, 2026b). Cobertura jornalística baseada em atualização do estudo menciona valores na mesma ordem: CAPEX remanescente de R$ 23,9 bilhões e abandono entre R$ 21,9 bilhões e R$ 25,97 bilhões (TERRA, 2025). O mecanismo por trás disso é conhecido: financiamentos, multas, rescisões e custos de desmobilização fazem o encerramento custar quase tanto quanto a conclusão, mas sem retorno energético. A questão é que essa lógica não resolve o risco de execução. Ela apenas define o terreno: se a conclusão é fiscalmente defensável, o pacote decisório precisa ser construído para reduzir o risco de repetir atrasos e revisões. Sem isso, o país cai no pior cenário: paga para manter o projeto vivo, mas não colhe energia firme.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Comparar CAPEX remanescente e custo de abandono com base em estudos divulgados (ELETRONUCLEAR, 2026b; TERRA, 2025).Abandonar encerra a agenda, mas pode consolidar perdas em nível similar ao da conclusão.Se abandono ≈ conclusão, a postergação tende a ser a pior escolha por elevar custo total e incerteza.
    Tratar o custo do atraso como componente explícito do custo final.Pressão por cronograma pode aumentar risco de execução se contratos forem frágeis.Cronograma crível reduz custo de capital; cronograma instável aumenta risco de escalada.
    Amarrar premissas financeiras a uma trilha de evidências auditável.Transparência eleva cobrança, mas reduz contestação posterior.Diminui risco de judicialização e re-trabalho; melhora previsibilidade de desembolsos.
    Reforçar governança contratual com marcos e gatilhos de continuidade.Aumento de custo transacional no curto prazo.Menos risco de “cheque em branco” e de revisões por escopo difuso.
    Separar decisão fiscal de decisão de execução, sem confundir racionalidade com garantia.Concluir pode ser racional, mas não é automático que será bem executado.Evita decisão “por inércia”; cria base para responsabilização por resultados verificáveis.

    3) CNPE, arranjos societários e o custo institucional da indecisão

    A paralisia decisória raramente é uma variável única. Em Angra 3, o debate atravessa instâncias de política energética, estrutura societária e condições de financiamento. O CNPE aparece como eixo de decisão, justamente por tratar de diretrizes estratégicas de energia e por ser o fórum esperado para resolver impasses de grande porte (O ESTADO DE S. PAULO, 2026a). O noticiário também registrou, em 16 de fevereiro de 2026, que a homologação judicial do acordo entre União e Axia Energia teria exigido novos estudos e reorganizado responsabilidades, ampliando o conselho e removendo obrigações atribuídas à Axia sobre Angra 3 (O ESTADO DE S. PAULO, 2026b). Esse tipo de rearranjo tem efeito prático: ele reconfigura incentivos, rediscute participação privada e, ao mesmo tempo, cria justificativa institucional para postergação. A consequência é um custo invisível, mas real: cada ciclo de “revisão” aumenta incerteza e fragiliza a confiança na capacidade do Estado de executar infraestrutura crítica dentro de premissas controladas. Em projetos de capital intensivo, confiança é parte do preço.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Deliberação no CNPE como caminho de definição de diretriz estratégica (O ESTADO DE S. PAULO, 2026a).Legitimidade colegiada versus risco de alongamento por reavaliações sucessivas.Atraso recorrente aumenta custo total e amplia risco de fragilidade financeira.
    Reorganização societária e responsabilidades após homologações e acordos (O ESTADO DE S. PAULO, 2026b).Redefinir responsabilidades pode destravar, mas exige diligência e tempo.Melhora bancabilidade se concluir; se prolongar, aumenta custo reputacional e risco de contencioso.
    Sinalização ao mercado de que há pacote decisório com premissas fechadas.Premissas fechadas reduzem margem política para ajustes oportunistas.Reduz prêmio de risco percebido e melhora condições de financiamento.
    Tratamento do risco de cláusulas financeiras e garantias em cenários de estresse.Transparência pode revelar fragilidades, mas evita surpresas.Menor probabilidade de crise de caixa e de ruptura de contratos com fornecedores.
    Trilha de auditoria para órgãos de controle e stakeholders.Mais rastreabilidade exige governança de dados e gestão de mudanças.Reduz risco de contestação posterior e protege reputação institucional.

    4) SMRs como alternativa: modularidade, mas com risco de primeira unidade

    A proposta de usar Pequenos Reatores Modulares para equivaler a capacidade de Angra 3 parte de uma ideia operacional simples: em vez de um bloco único de 1.405 MW, implantar cerca de cinco unidades na classe de 300 MW, com entrada em operação sequencial. O valor estratégico é o faseamento de capital e a possibilidade de aproximar geração firme da carga. O risco é econômico: SMRs ainda carregam incerteza de custos, especialmente quando se trata da primeira unidade de um desenho, conhecida como FOAK. A literatura recente usada como âncora na discussão aponta custo médio da ordem de 7.031 €/kW e registra que o custo por kW pode ser superior ao de grandes reatores, refletindo perda de economias de escala e barreiras econômicas (ALEXANDER et al., 2024). Casos de mercado reforçam a necessidade de cautela com narrativas: projetos FOAK podem sofrer escalada e até cancelamento, com impactos reputacionais e financeiros (UTILITY DIVE, 2023). O ponto, portanto, não é vender SMR como “atalho barato”. É tratá-lo como programa industrial e regulatório de médio prazo, em que a repetição padronizada reduz risco ao longo do tempo.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Substituição de 1.405 MW por frota de ~5 unidades na classe de 300 MW.Flexibilidade e redundância versus complexidade de múltiplos sítios e licenças.Faseia desembolsos, mas eleva exigência de PMO e coordenação regulatória.
    Redução do risco de retorno tardio por entrada sequencial em operação.Sequenciamento reduz “tudo ou nada”, mas pode elevar custo transacional.Melhora perfil de caixa; risco de prazo migra para licenciamento e cadeia de suprimentos.
    FOAK como principal fonte de incerteza de CAPEX (ALEXANDER et al., 2024).A primeira unidade concentra risco; sem repetição, a promessa de barateamento não se materializa.Maior risco de custo e prazo no início; melhora depende de padronização e governança.
    Uso de lições de casos de escalada e cancelamento em projetos FOAK (UTILITY DIVE, 2023).Casos negativos podem distorcer o debate se usados como argumento absoluto.Aumenta qualidade de diligência e contingência, reduzindo risco de frustração de expectativa.
    Aproximação da carga como racional de sistema, não como propaganda de custo.Pode reduzir pressão em transmissão em certos contextos, mas não elimina necessidade de rede.Evita promessas excessivas; protege credibilidade do business case perante conselhos e financiadores.

    5) Energia firme e infraestrutura digital: por que a demanda mudou o tabuleiro

    A demanda por energia firme ganha tração quando se considera o crescimento de infraestrutura digital e de inteligência artificial. A IEA publicou análise sobre “Energy and AI”, destacando que data centers têm consumo relevante e trajetória de crescimento acelerada, com implicações para redes e para a necessidade de fontes despacháveis e previsíveis (IEA, 2025). O efeito executivo é pragmático: cargas críticas compram disponibilidade e previsibilidade, não apenas kWh barato. Isso eleva o valor estratégico de geração firme e também eleva o custo reputacional de projetos que ficam presos em impasses. Nesse contexto, tanto Angra 3 quanto SMRs entram como respostas possíveis, mas com naturezas diferentes. Angra 3 é o caminho de capital já imobilizado e necessidade de encerrar o passivo. SMRs são o caminho de arquitetura e de programa, com potencial de co-localização com carga e redução de dependência de longos reforços de rede em casos específicos, desde que haja governança e licenciamento compatíveis. A questão é alinhar decisão energética com sinal de demanda, evitando uma agenda que oscila entre urgência e paralisia.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Crescimento de demanda digital pressiona planejamento de energia firme (IEA, 2025).Demanda global não garante demanda local; depende de política industrial e ambiente de investimento.Sem energia firme previsível, projetos digitais exigem mitigação cara e elevam risco de competitividade.
    Geração firme como ativo de disponibilidade, não apenas energia.Custo por MWh pode ser maior, mas o valor está na previsibilidade.Reduz risco operacional de cargas críticas; melhora atratividade de investimentos intensivos em disponibilidade.
    Co-localização como hipótese defensável em alguns contextos.Reduz pressão sobre reforços em casos específicos, mas eleva exigência de segurança e licenciamento local.Reduz risco de gargalo de conexão em determinados polos; risco de prazo migra para governança e aceitação.
    Pacote decisório com trilha de evidências para conselhos e controle externo.Mais evidência exige governança de dados e disciplina de mudanças.Menor risco reputacional e maior previsibilidade para financiamento e execução.
    Convergência entre planejamento energético e estratégia de infraestrutura crítica.Integração intersetorial é complexa e lenta.Reduz decisões incoerentes e melhora alocação de capital no horizonte 2026–2035.

    6) A nova camada geopolítica: EUA, Hungria e Eslováquia e a disputa por cadeia nuclear

    O debate brasileiro ocorre em paralelo a um movimento internacional que influencia mercado, fornecedores e narrativas de segurança energética. No entorno de 16 de fevereiro de 2026, a cobertura internacional registrou visita do secretário de Estado dos EUA, Marco Rubio, a Budapeste, com sinais políticos explícitos de apoio ao primeiro-ministro húngaro e a assinatura de instrumentos de cooperação nuclear civil, em um contexto de reposicionamento energético e tensões na Europa (DW NOTICIAS, 2026; WASHINGTON POST, 2026; THE GUARDIAN, 2026). O Departamento de Estado dos EUA já havia divulgado, em novembro de 2025, um Memorandum of Understanding on Nuclear Energy com a Hungria, com referência direta a SMRs e a cooperação na indústria nuclear civil (UNITED STATES, 2025). No caso da Eslováquia, houve formalização de acordo intergovernamental com os EUA para cooperação nuclear civil, incluindo plano relacionado ao desenvolvimento de reator comercial de grande porte e fortalecimento do programa nuclear nacional, conforme registro setorial (ANS, 2026). Esse conjunto de ações sinaliza algo maior: nuclear e SMRs estão sendo tratados como instrumentos de segurança energética, política industrial e influência geopolítica. Para o Brasil, a implicação não é copiar o modelo, e sim entender o efeito em cadeias de suprimento, acesso a tecnologia, condições de financiamento e competição por capacidade industrial. O risco é o país entrar no debate com linguagem de décadas passadas enquanto o mundo reposiciona nuclear como política de Estado e de alianças.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Cooperação nuclear civil EUA–Hungria com SMRs no escopo (UNITED STATES, 2025).Segurança energética e indústria versus risco de politização e reação de stakeholders regionais.Reposiciona cadeia e padrões; aumenta competição por fornecedores e atenção regulatória.
    Acordos e marcos EUA–Eslováquia para programa nuclear civil (ANS, 2026).Fortalecimento de programa nacional versus dependência de fornecedores e ritmos de licenciamento.Pode acelerar projetos, mas exige governança; afeta disponibilidade de equipamentos e know-how no mercado.
    Uso de nuclear como instrumento de política externa e sinal político (DW NOTICIAS, 2026; WASHINGTON POST, 2026).Sinalizações políticas podem aumentar volatilidade de percepção.Amplia risco reputacional se decisões forem lidas como alinhamento geopolítico, não como racional técnico.
    Foco em SMRs como “mercado emergente” na Europa Central (UNITED STATES, 2025).Promessa de modularidade versus incerteza FOAK e custo de capital.Pode atrair capital e indústria, elevando competição; Brasil precisa planejar com realismo e evidência.
    Pressão por energia e segurança em contexto europeu.Prioridades de curto prazo podem colidir com processos longos de infraestrutura.Aumenta urgência global; para o Brasil, reforça valor de previsibilidade institucional e de cadeia.

    7) ESG e risco reputacional: disciplina de evidência como ativo estratégico

    Em infraestrutura crítica, ESG se traduz em risco, controles e rastreabilidade. O risco reputacional em Angra 3 nasce quando a sociedade e o mercado percebem que um empreendimento de décadas segue sem decisão estável, acumulando custos e incerteza. Do lado dos SMRs, o risco reputacional nasce de promessas de modularidade sem lastro econômico e regulatório. Em ambos, o antídoto é o mesmo: evidência, governança de dados, marcos verificáveis e comunicação transparente. A camada institucional também importa: projetos nucleares operam sob requisitos de segurança e regulação que exigem separação clara entre fomento e fiscalização, além de consistência na política pública. A consequência executiva é objetiva: sem disciplina de evidência, a decisão tende a oscilar e o custo de capital sobe; com disciplina, mesmo decisões difíceis tornam-se defensáveis em conselhos, órgãos de controle e mercado. Em um cenário global onde nuclear volta a ser instrumento de segurança energética, o Brasil precisa proteger a própria credibilidade, evitando tanto o imobilismo quanto a adoção apressada de narrativas externas.

    Tabela: Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Rastreabilidade de premissas e marcos verificáveis em decisões de infraestrutura crítica.Transparência aumenta cobrança e escrutínio.Reduz risco de contestação posterior e melhora previsibilidade de execução.
    Governança de dados do projeto para auditoria e controle.Exige investimento em processos e ferramentas.Protege reputação e reduz risco de re-trabalho e de divergência de números.
    Separar narrativa tecnológica de realidade econômica em SMRs (ALEXANDER et al., 2024).Realismo pode reduzir apelo político de curto prazo.Evita frustração de expectativa e cancelamentos que deterioram confiança.
    Integrar planejamento energético com sinais de demanda digital (IEA, 2025).Integração intersetorial é complexa.Melhora alocação de capital e reduz risco de investimentos desconectados da demanda real.
    Posicionar decisões como políticas de Estado com evidência, não como sinalizações voláteis.Requer coordenação institucional persistente.Reduz risco reputacional e melhora bancabilidade em horizontes longos.

    O que muda até o horizonte de tempo conhecido (2026–2035)

    Tabela: Cenários

    PremissasSinais precocesImpacto em custo/prazo/riscoResposta recomendada
    Base: deliberação sobre Angra 3 avança com premissas fechadas; SMR segue como programa em maturação, com foco em diligência e padronização (ELETRONUCLEAR, 2026b; ALEXANDER et al., 2024).Publicação de marcos, contratos e trilha de decisão; redução de reavaliações sucessivas.Custo mais controlado, prazo ainda pressionado; risco reputacional cai com transparência.Concluir Angra 3 com governança robusta e iniciar desenho programático de SMRs com critérios e evidências.
    Otimista: demanda digital materializa investimentos e acelera valor de energia firme; cooperação internacional melhora acesso a cadeia e padrões (IEA, 2025; UNITED STATES, 2025).Aumento de anúncios de cargas críticas e de acordos tecnológicos; melhora de condições de financiamento.Reduz risco de demanda; risco migra para execução e licenciamento.Planejar polos de energia firme próximos à carga como hipótese, com governança e rito regulatório consistentes.
    Estressado: Angra 3 permanece travada por disputas e reavaliações; SMRs enfrentam escalada FOAK e politização geopolítica (UTILITY DIVE, 2023; WASHINGTON POST, 2026).Repetição de pedidos de estudo; notícias de escalada e cancelamento FOAK; ruído político elevado.Custo total sobe por atraso; prazo se alonga; risco reputacional cresce.Adotar gatilhos de decisão e auditoria independente; reforçar critérios de “continua ou interrompe” por evidência.

    Recomendações práticas (90 dias / 180 dias / 12 meses)

    • Consolidar (90 dias) um dossiê único de premissas e evidências de Angra 3, com rastreabilidade de CAPEX remanescente e cenário de abandono; critério de aceite por evidência: documento versionado com referências a fontes institucionais e consistência de números (ELETRONUCLEAR, 2026b; TERRA, 2025).
    • Formalizar (90 dias) uma linha de marcos decisórios e contratuais sob CNPE, com responsáveis e dependências; critério de aceite por evidência: matriz de marcos com evidência documental de cada entrega e gatilhos de continuidade (O ESTADO DE S. PAULO, 2026a).
    • Estruturar (180 dias) governança contratual de execução com marcos verificáveis, gestão de mudanças e trilha de auditoria; critério de aceite por evidência: minuta contratual com indicadores de avanço e penalidades por desvios.
    • Preparar (180 dias) diligência programática para SMRs com distinção FOAK e padronização, sem promessas de redução automática de CAPEX; critério de aceite por evidência: relatório com premissas explícitas e referências técnicas e acadêmicas (ALEXANDER et al., 2024; ANS, 2026; UNITED STATES, 2025).
    • Mapear (12 meses) polos potenciais de carga crítica e hipóteses de co-localização, incluindo impactos em rede e licenciamento; critério de aceite por evidência: mapa de oportunidades com critérios de demanda e restrições, alinhado a tendências de consumo (IEA, 2025).
    • Institucionalizar (12 meses) uma governança de evidências e comunicação para reduzir risco reputacional em infraestrutura crítica; critério de aceite por evidência: painel de rastreabilidade com auditoria independente e trilha de decisão.

    Conclusão

    Angra 3 resolve um passivo do passado, mas só se o país decidir com governança e executar com disciplina. A proximidade entre custo de abandono e custo de conclusão, conforme estimativas divulgadas, desloca o debate para o “como” e não para o “se” (ELETRONUCLEAR, 2026b; TERRA, 2025). SMRs, por sua vez, não são um atalho barato; são uma alternativa de arquitetura que exige programa, padronização e um desenho regulatório que reduza incerteza FOAK (ALEXANDER et al., 2024). O cenário externo reforça o tema: EUA, Hungria e Eslováquia vêm formalizando cooperação nuclear civil com SMRs no radar, indicando que nuclear voltou a ser instrumento de segurança energética e política industrial (UNITED STATES, 2025; ANS, 2026; WASHINGTON POST, 2026). O Brasil ganha quando transforma o debate em decisão rastreável, com marcos verificáveis e responsabilidade por evidência. O risco de não fazer isso é simples: pagar pelo impasse, perder competitividade na energia firme e deteriorar credibilidade institucional em um momento em que o mundo acelera.

    Como podemos ajudar

    • Diagnosticar riscos fiscal, regulatório e reputacional com matriz de evidências e critérios de aceite.
    • Estruturar governança de decisão e trilha de auditoria para premissas, marcos e gestão de mudanças.
    • Modelar cenários Angra 3 versus programa SMR com faixas de sensibilidade e distinção FOAK.
    • Definir arquitetura de dados do projeto para rastreabilidade, auditoria e controle externo.
    • Preparar cláusulas contratuais com marcos verificáveis, gatilhos de continuidade e disciplina de escopo.
    • Construir plano de comunicação institucional baseado em evidência para reduzir ruído e proteger credibilidade.
    • Mapear oportunidades de energia firme próxima à carga com critérios de demanda e restrições de licenciamento e rede.

    Referências

    ALEXANDER, A. et al. Economic potential and barriers of small modular reactors in Europe. Renewable and Sustainable Energy Reviews, v. 199, 2024. Disponível em: ScienceDirect. Acesso em: 17 fev. 2026. 

    AMERICAN NUCLEAR SOCIETY (ANS). The U.S. and Slovakia sign a new nuclear deal. [S. l.]: ANS, 2026. Disponível em: ans.org. Acesso em: 17 fev. 2026. 

    DEUTSCHE WELLE (DW NOTICIAS). Marco Rubio respalda reelección del primer ministro de Hungría. [S. l.]: DW Español, 16 fev. 2026. Disponível em: YouTube. Acesso em: 17 fev. 2026. 

    ELETRONUCLEAR. Angra 3. Rio de Janeiro: Eletronuclear, 2026a. Disponível em: eletronuclear.gov.br. Acesso em: 17 fev. 2026. 

    ELETRONUCLEAR. Estudo do BNDES aumenta expectativa sobre decisão favorável à Angra 3. Rio de Janeiro: Eletronuclear, 2026b. Disponível em: eletronuclear.gov.br. Acesso em: 17 fev. 2026. 

    INTERNATIONAL ENERGY AGENCY (IEA). Energy and AI. Paris: IEA, 2025. Disponível em: iea.org. Acesso em: 17 fev. 2026. 

    O ESTADO DE S. PAULO. Eletronuclear pode parar em março por indefinição sobre Angra 3. São Paulo: O Estado de S. Paulo, 16 fev. 2026a. Recorte fornecido no chat.

    O ESTADO DE S. PAULO. Homologação de acordo da União com Axia atrasa decisão sobre Angra 3. São Paulo: O Estado de S. Paulo, 16 fev. 2026b. Recorte fornecido no chat.

    TERRA. Estudo do BNDES sobre Angra 3 aponta custo maior da energia e mais R$ 23,9 bi para conclusão. [S. l.]: Terra, 2025. Disponível em: terra.com.br. Acesso em: 17 fev. 2026. 

    THE GUARDIAN. Trump is “deeply committed to your success”, Rubio tells Orbán during Hungary visit. Londres: The Guardian, 16 fev. 2026. Disponível em: theguardian.com. Acesso em: 17 fev. 2026. 

    UNITED STATES. U.S.-Hungary relations reach new heights. Washington, DC: U.S. Department of State, 2025. Disponível em: state.gov. Acesso em: 17 fev. 2026. 

    UTILITY DIVE. The collapse of NuScale’s project should spell the end for small modular reactors. [S. l.]: Utility Dive, 2023. Disponível em: utilitydive.com. Acesso em: 17 fev. 2026. 

    WASHINGTON POST. Rubio lends hand to Hungary’s Orbán as he faces tough election. Washington, DC: The Washington Post, 16 fev. 2026. Disponível em: washingtonpost.com. Acesso em: 17 fev. 2026. 
  • Interoperabilidade como guardrail técnico em infraestrutura crítica

    Interoperabilidade como guardrail técnico em infraestrutura crítica

    Padrões abertos, perfis de implementação, testes de conformidade e cláusulas de reversibilidade para reduzir lock-in, custo de mudança e risco reputacional

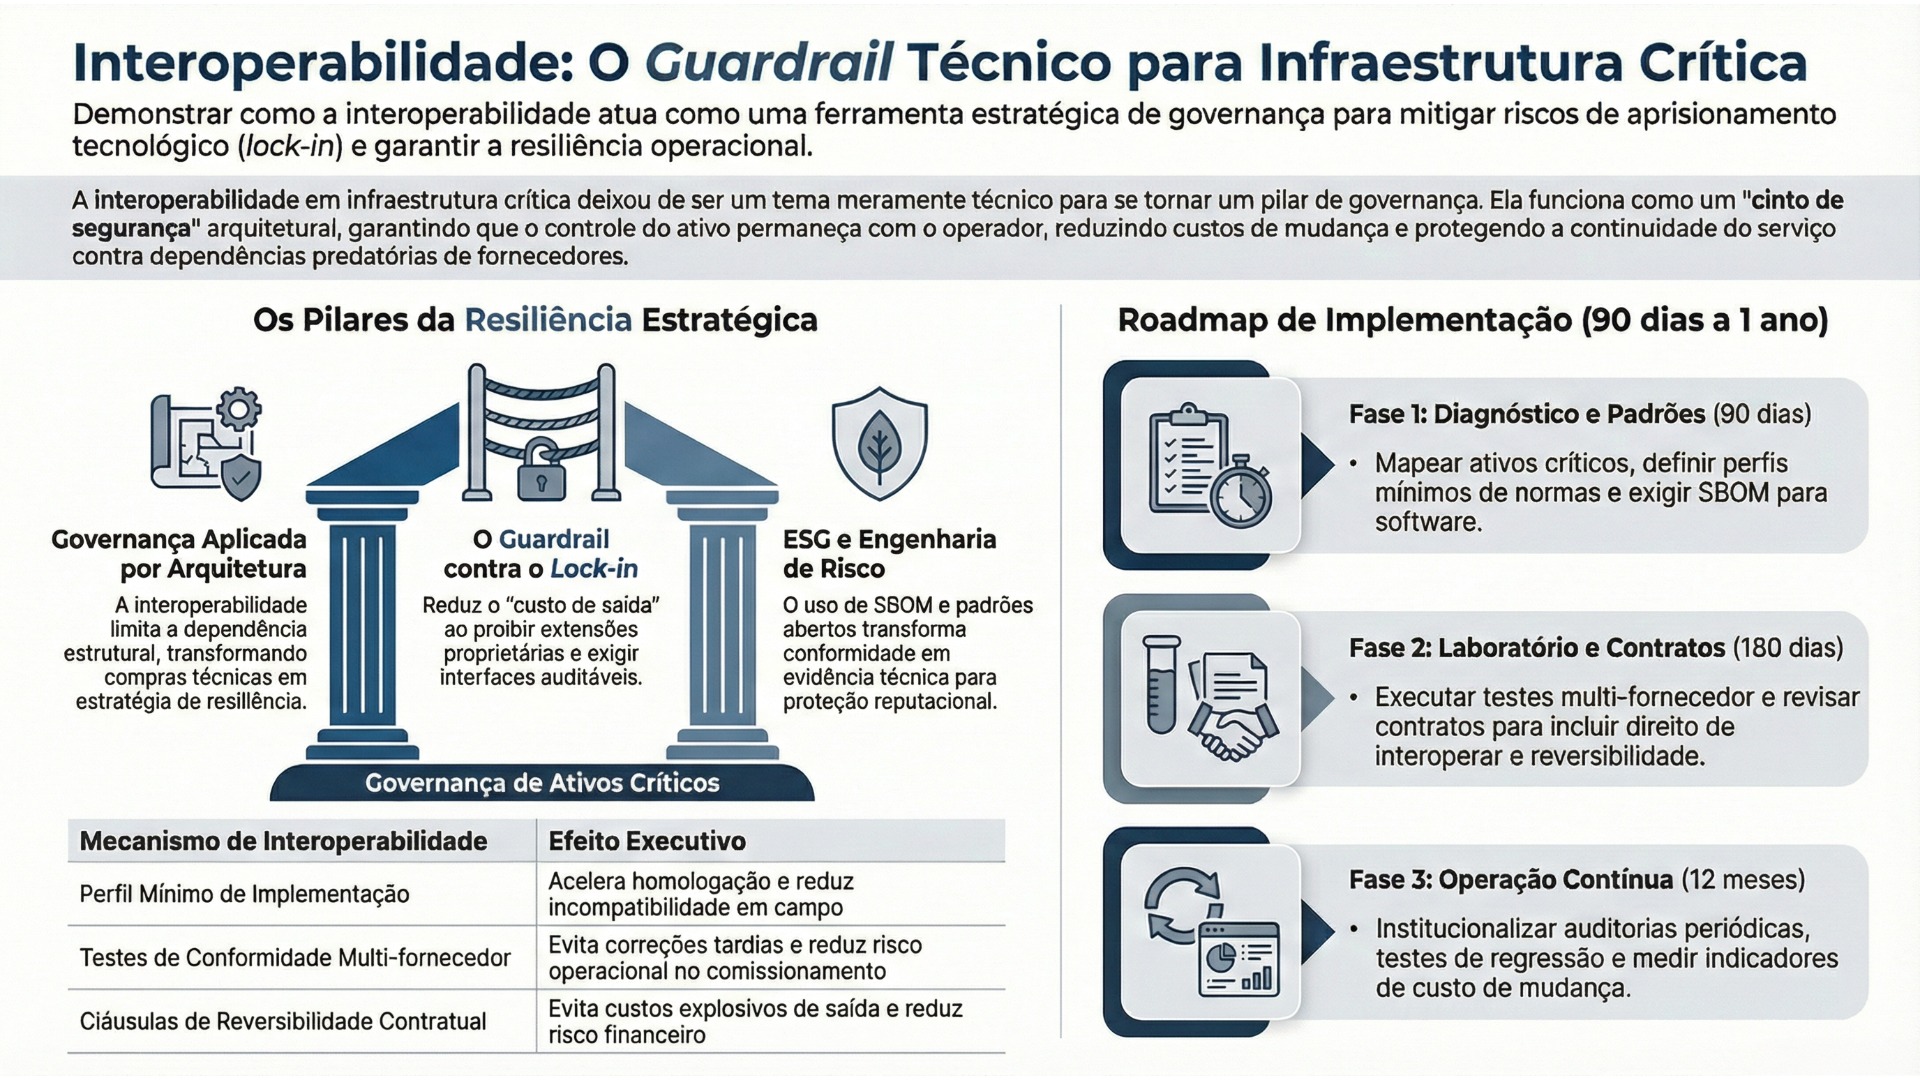
    Infraestrutura crítica está virando software, e software está virando cadeia de suprimentos. Essa combinação elevou a relevância de um tema que, por muito tempo, ficou restrito a engenharia: interoperabilidade. O ponto é que interoperabilidade não serve apenas para “fazer sistemas conversarem”. Ela define quem controla o futuro do ativo: o operador e seu ecossistema, ou o fornecedor e sua caixa-preta. Em mercados onde a continuidade é inegociável — energia, telecom, água, transporte, saúde — a assimetria não nasce do preço inicial. Ela nasce do custo de troca, do tempo de migração, da dependência de manutenção e da ausência de evidência auditável. Por isso, interoperabilidade funciona como guardrail técnico contra ações predatórias econômicas: ela reduz o poder de aprisionamento por padrões proprietários e obriga o valor a permanecer no desempenho, não na dependência. A questão é executar com rigor: adotar normas maduras, definir perfis mínimos, comprovar por testes e amarrar tudo em contratos com reversibilidade e trilha de evidências. É onde tecnologia encontra governança e onde ESG deixa de ser narrativa para virar engenharia de risco.

    1) Tese operacional: interoperabilidade é governança aplicada por arquitetura

    Interoperabilidade tem efeito semelhante ao de trilhos bem definidos: ela não elimina riscos, mas limita o espaço de manobra para que decisões técnicas virem dependências estruturais. Em termos executivos, interoperabilidade transforma compras em estratégia de resiliência, porque protege três ativos: continuidade do serviço, poder de negociação e capacidade de auditoria. A tensão aparece quando o curto prazo pressiona por velocidade e “solução completa”. O risco é que a solução completa vire, na prática, um regime de manutenção obrigatória, upgrades não negociáveis e integrações caras. Quando esse cenário se combina com requisitos de segurança e transparência, o problema deixa de ser apenas custo. Ele vira risco reputacional: incidentes custam mais quando a organização não consegue explicar o que aconteceu, nem provar o que fez para prevenir. Por isso, a boa interoperabilidade não é “compatibilidade declarada”. Ela é interoperabilidade comprovada, com perfis de implementação e critérios de aceite. A metáfora útil aqui é um cinto de segurança: ele não substitui direção defensiva, mas reduz o dano quando o inesperado acontece.

    Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Arquitetura por camadas e interfaces estáveis para substituir componentes sem reescrever o sistemaExige disciplina de engenharia e governança de versões, em vez de integrações “no improviso”Reduz custo de mudança e tempo de migração; diminui risco de paralisação em renovações
    Perfil mínimo de implementação por norma, para eliminar “zonas cinzentas” do padrãoRestringe liberdade de customização do fornecedorAcelera homologação e reduz risco de incompatibilidade em campo
    Testes de conformidade e ensaios multi-fornecedor antes de ir a campoDemanda laboratório, roteiros e critérios de aceite por evidênciaEvita correção tardia e reduz risco operacional no comissionamento
    Portabilidade de dados com esquema versionado e dicionárioRequer governança de dados e esforço inicial em modelagemMelhora auditoria e resposta a incidentes, reduzindo risco reputacional
    Requisitos de transparência na cadeia de software via SBOM (NTIA, 2021)Aumenta o nível de exigência sobre fornecedores e processosReduz exposição a vulnerabilidades e acelera resposta a falhas de cadeia de suprimentos

    2) O mecanismo do lock-in: onde a dependência nasce e por que ela escala

    Lock-in não costuma aparecer como uma linha explícita no contrato. Ele se forma em decisões técnicas pequenas e cumulativas: extensões proprietárias no núcleo, telemetria fechada, suporte exclusivo, dados sem semântica padronizada e atualizações que quebram integrações. Em infraestrutura crítica, esse conjunto vira um “labirinto de saída cara”: entrar é rápido, mas sair exige tempo, orçamento e risco operacional. A questão é que o lock-in escala com o tempo por um motivo simples: toda expansão reforça o mesmo ecossistema. Cada novo ativo conectado e cada nova rotina operacional aumentam o custo de troca. Esse efeito é ainda mais forte quando o sistema inclui automação e controle, porque o núcleo passa a carregar decisões de segurança e continuidade. Por isso, o guardrail técnico precisa atuar onde o lock-in nasce: nas interfaces, no modelo de dados e na capacidade de auditoria. A metáfora discreta é a de concreto fresco: enquanto a arquitetura está sendo moldada, ajustes são baratos; depois de curado, qualquer mudança vira obra pesada.

    Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Proibir extensões proprietárias no núcleo e permitir extensões apenas com fallback abertoPode reduzir diferenciação de fornecedores em certas funçõesMantém substituibilidade e reduz risco de refém tecnológico
    Separar “controle” de “observabilidade” e manter ambos com interfaces auditáveisAumenta esforço de desenho e integraçãoDiminui risco de dependência em funções críticas e acelera investigação de falhas
    Exigir documentação de interfaces, versões e matriz de compatibilidadeExige governança contínua, não apenas entrega inicialReduz incidentes por atualização e protege continuidade
    Padronizar eventos e telemetria com semântica mínimaPode limitar formatos “otimizados” de um fornecedorMelhora rastreabilidade e reduz custo de auditoria
    Definir cláusulas de reversibilidade com prazos e custos pré-acordadosTende a aumentar negociação e rigor contratualEvita custo explosivo de saída e reduz risco financeiro em migrações

    3) Energia e automação: padrões para subestações digitais, telecontrole e recursos distribuídos

    No domínio elétrico, interoperabilidade é inseparável de continuidade. Subestações digitais e redes mais dinâmicas exigem padrões que descrevam dados, serviços e engenharia, não apenas comunicação. A norma IEC 61850 se consolidou como base para automação de subestações e comunicação entre dispositivos inteligentes, com serviços distintos como MMS (cliente-servidor), GOOSE (mensagens rápidas de eventos) e Sampled Values (fluxo de medições amostradas), que ocupam papéis diferentes em latência e requisitos de rede (ABB, s.d.; MZ AUTOMATION, 2024). O risco é tratar isso como “protocolo plug-and-play” e ignorar engenharia e testes. A questão é que energia tem tolerância baixa a ambiguidades: um detalhe de prioridade, sincronismo ou mapeamento pode virar atuação indevida ou falha de proteção. Em paralelo, a integração de recursos distribuídos e resposta à demanda exige protocolos e modelos que reduzam integração ponto a ponto, como IEEE 2030.5 e OpenADR, além de especificações de informação em ecossistemas como SunSpec (IEEE, 2018; OPENADR ALLIANCE, 2026; SUNSPEC ALLIANCE, 2026). A metáfora aqui é a de uma orquestra: não basta ter instrumentos; é preciso partitura comum e ensaio.

    Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Usar IEC 61850 com engenharia baseada em SCL e modelos consistentes (ABB, s.d.)Exige maturidade de engenharia e padronização de bibliotecasReduz custo de integração em expansões e diminui risco em comissionamento
    Separar MMS, GOOSE e Sampled Values por criticidade e requisitos de rede (MZ AUTOMATION, 2024)Aumenta rigor de projeto de rede e sincronismoMelhora previsibilidade sob falha e reduz risco de atuação indevida
    Integrar legados com IEC 60870-5-104 e DNP3 com gateways auditáveisMantém convivência de pilhas distintas por um períodoReduz risco de migração abrupta e preserva continuidade
    Padronizar integração de DER com IEEE 2030.5 (IEEE, 2018) e sinais com OpenADR (OPENADR ALLIANCE, 2026)Pode exigir governança de perfis e certificaçãoAcelera escala de DER e reduz custo de integrações customizadas
    Amarrar segurança a padrões setoriais (IEC 62351) para comunicações críticas (IEC, 2025)Gestão de certificados e conformidade aumenta complexidadeReduz superfície de ataque e melhora capacidade de auditoria e resposta

    4) Telecom e infraestrutura digital: interoperabilidade para evitar dependência de ecossistema

    Em telecom, a base normativa do setor é o corpo de especificações organizado por releases do 3GPP, com publicações acessíveis e governadas por ciclos de atualização (3GPP, 2026; 3GPP PORTAL, 2026). Ainda assim, interoperabilidade real depende de perfis e testes, porque muitas implementações podem divergir em detalhes. É nesse espaço que aparecem iniciativas de abertura e desagregação de componentes, como O-RAN, que define documentos e interfaces para uma rede de acesso rádio mais aberta, virtualizada e interoperável (O-RAN ALLIANCE, 2026). O risco é assumir que “aberto” equivale a “simples” ou “mais barato” automaticamente. O efeito é que, sem um programa robusto de conformidade e performance, a abertura vira fragmentação e custo. Na camada de virtualização, ETSI NFV define um arcabouço arquitetural para funções virtualizadas e infraestrutura de suporte, reforçando desacoplamento entre função e hardware (ETSI, 2014). Na camada de operação digital, Kubernetes é um projeto de código aberto hospedado pela CNCF, usado para automação de implantação, escalabilidade e gestão de aplicações em contêineres, com marcos públicos de maturidade do projeto (CNCF, 2026). A metáfora é a de peças modulares: modularidade funciona quando as conexões são padronizadas e testadas.

    Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Governar releases e perfis de implementação alinhados ao 3GPP (3GPP, 2026)Exige gestão de versões e compatibilidade em fornecedoresReduz risco de divergências em campo e aumenta previsibilidade de evolução
    Usar O-RAN onde o caso de uso justifica, com interfaces e processos publicados (O-RAN ALLIANCE, 2026)Maturidade varia; testes de performance e segurança viram mandatóriosPode reduzir lock-in, mas só com conformidade e métricas de aceite
    Adotar ETSI NFV para desacoplamento de funções e infraestrutura (ETSI, 2014)Aumenta demanda por automação e observabilidadeReduz dependência de appliances e acelera escalabilidade
    Padronizar operação em orquestração aberta com Kubernetes (CNCF, 2026)Requer maturidade de operação e governança de plataformaReduz aprisionamento em plataformas fechadas e melhora portabilidade
    Padronizar integração OSS/BSS com TM Forum Open APIs (TM FORUM, 2026)Impõe disciplina de processos e dados corporativosReduz retrabalho e facilita troca de fornecedores de sistemas de gestão

    5) Segurança e rastreabilidade: interoperabilidade sem proteção vira risco ampliado

    Abrir interfaces sem elevar segurança e rastreabilidade é um convite ao incidente. Em infraestrutura crítica, segurança não é um “adicional”. Ela é parte do desenho, porque disponibilidade e integridade são requisitos de continuidade. O conjunto IEC 62351 é referência para segurança de comunicações e componentes em sistemas elétricos, com orientação técnica para mecanismos e inter-relações com protocolos do setor (IEC, 2025; IEC SYC SMART ENERGY, 2026). Em ambientes industriais, IEC 62541-5 descreve o modelo de informação de OPC UA e ajuda a estruturar interoperabilidade semântica para dados, o que facilita auditoria e integração entre OT e TI (IEC, 2020). Na cadeia de software, SBOM emerge como ferramenta de rastreabilidade: o relatório da NTIA descreve SBOM como registro formal de componentes e relações de cadeia de suprimentos de software, apoiando a identificação e gestão de risco (NTIA, 2021). A questão é que ESG e risco reputacional, aqui, são consequência direta de engenharia: quando há incidente e a organização não consegue demonstrar inventário, mudanças e controles, a narrativa pública tende a ser mais dura do que o fato técnico. A metáfora discreta é um painel de instrumentos: sem telemetria confiável, o operador pilota por intuição.

    Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Aplicar IEC 62351 como base para segurança em comunicações críticas do setor elétrico (IEC, 2025)Gestão de chaves e certificados aumenta complexidadeReduz risco cibernético e melhora capacidade de auditoria e conformidade
    Modelar dados OT com OPC UA e referência IEC 62541-5 (IEC, 2020)Exige disciplina de modelagem e governança semânticaReduz custo de integração e aumenta rastreabilidade operacional
    Exigir SBOM conforme diretrizes mínimas da NTIA (NTIA, 2021)Fornecedores precisam adequar pipeline e inventárioAcelera resposta a vulnerabilidades e reduz risco de cadeia
    Implantar gestão de vulnerabilidades com evidência e prazosPode aumentar custo operacional e governançaReduz probabilidade de incidentes e diminui tempo de recuperação
    Versionar APIs e contratos de integração com compatibilidade retroativaExige governança de produto e testes de regressãoReduz incidentes por mudança e protege continuidade de serviço

    6) Contrato e critérios de aceite: onde interoperabilidade vira valor econômico

    Padrão sem contrato vira intenção. E intenção não paga a conta do “custo de saída” quando a organização precisa migrar ou substituir. O ponto é amarrar interoperabilidade no que realmente move comportamento: critérios de aceite e marcos de pagamento. Um contrato robusto transforma interoperabilidade em obrigação verificável: direito de interoperar, portabilidade de dados, plano de reversibilidade, custo de migração pré-acordado, documentação e testes de conformidade. Isso reduz o espaço para práticas predatórias baseadas em dependência técnica. A questão é encontrar o equilíbrio: exigir tudo de uma vez pode atrasar projetos. Por isso, a estratégia madura começa por perfis mínimos e amplia escopo por criticidade. Quando isso é bem feito, o efeito é duplo: o fornecedor passa a competir por desempenho e suporte, e a organização ganha previsibilidade para evoluir arquitetura sem “parar a planta”. A metáfora discreta é a de um contrato de manutenção de aeronave: o valor não está no papel, mas no checklist de inspeção e na evidência do que foi feito.

    Quadro de decisão

    Como funciona (mecanismo)Tensões e escolhas (trade-offs)Efeito executivo (custo, prazo, risco)
    Cláusula de direito de interoperar, com APIs e padrões documentadosReduz margem do fornecedor para bloqueiosProtege concorrência e reduz custo de integração futura
    Portabilidade de dados em formato aberto, com dicionário e esquemas versionadosAumenta esforço inicial de engenharia e governançaReduz custo de migração e melhora auditoria
    Plano de reversibilidade com prazos, suporte e custos predefinidosNegociação contratual fica mais exigenteEvita custo explosivo de saída e reduz risco financeiro
    Teste de interoperabilidade como marco de pagamentoExige laboratório, roteiros e evidênciaReduz risco de “entrega parcial” e correção tardia
    Exigência de SBOM e política de atualização para software crítico (NTIA, 2021)Aumenta obrigações de manutenção e transparênciaReduz risco cibernético e risco reputacional em incidentes

    O que muda até o horizonte de tempo conhecido

    O cenário muda mais por governança e maturidade de execução do que por uma ruptura tecnológica. A diferença entre resultado sólido e “interoperabilidade de slides” é a disciplina de perfis, testes e contratos.

    PremissasSinais precocesImpacto em custo/prazo/riscoResposta recomendada
    Cenário base: adoção parcial de padrões, com perfis incompletos e testes por amostragemIntegrações customizadas persistem; divergências aparecem em comissionamentoCusto de integração cai pouco; risco operacional segue relevante; custo de troca continua altoFechar perfis mínimos e criar laboratório de conformidade; vincular aceite a evidência
    Cenário otimista: perfis mínimos bem definidos, homologação contínua e contratos com reversibilidadePlugfests e certificações viram rotina; documentação e portabilidade de dados amadurecemCusto total de propriedade reduz; tempo de integração diminui; risco de lock-in caiConsolidar programa de conformidade e auditoria; ampliar multi-fornecedor nos pontos críticos
    Cenário estressado: padrões declarados, mas núcleo com extensões proprietárias e sem testes multi-fornecedorAtualizações quebram integrações; suporte vira gargalo; incidentes sem rastreabilidadePrazo de mudança explode; risco reputacional aumenta; dependência vira estruturalRevisar contratos e impor reversibilidade; reengenheirar interfaces críticas e telemetria; exigir SBOM

    Recomendações práticas

    Em qualquer setor crítico, a sequência funciona melhor quando começa pequeno, mas obrigatório; depois escala por criticidade; e por fim vira rotina operacional com auditoria.

    Em 90 dias

    • Mapear ativos e interfaces críticas, priorizando funções de controle, dados operacionais e pontos de integração
    • Definir perfis mínimos por norma e por domínio, especificando versões, opções e requisitos de segurança
    • Estabelecer critérios de aceite por evidência para interoperabilidade, performance e segurança
    • Implantar exigência de portabilidade de dados com dicionário e esquema versionado
    • Exigir SBOM para componentes de software críticos, alinhado às diretrizes mínimas da NTIA (NTIA, 2021)

    Em 180 dias

    • Montar laboratório de conformidade e ensaios, com roteiros reexecutáveis e relatórios versionados
    • Executar eventos de integração multi-fornecedor para validar interoperabilidade antes de campo
    • Revisar modelos contratuais para incluir direito de interoperar, reversibilidade e custo de migração pré-acordado
    • Padronizar observabilidade e trilha de evidências para auditoria e resposta a incidentes
    • Criar matriz de compatibilidade e política de versões para integrações e APIs

    Em 12 meses

    • Operar programa contínuo de conformidade, com auditorias periódicas e testes de regressão em atualizações
    • Homologar alternativas de fornecedores em pontos críticos, garantindo substituição planejada
    • Consolidar governança de dados operacionais e eventos, reduzindo integrações ad hoc
    • Medir indicadores executivos: custo de mudança, tempo de integração, incidentes por atualização, tempo de recuperação e exposição a vulnerabilidades
    • Institucionalizar checklist de interoperabilidade e segurança como requisito de compras e comissionamento

    Conclusão

    Interoperabilidade é um guardrail técnico que protege decisões estratégicas de virarem dependência operacional. A organização que trata interoperabilidade como requisito de continuidade e auditoria mantém graus de liberdade: pode substituir, evoluir, negociar e responder a incidentes com velocidade. O efeito econômico aparece onde mais dói: custo de mudança e risco de interrupção. O efeito reputacional aparece em crises: capacidade de provar o que estava implantado, o que mudou, e como a resposta foi conduzida. Normas e iniciativas como IEC 61850 e IEC 62351 em energia, IEC 62541 para OPC UA em interoperabilidade semântica, 3GPP e O-RAN em telecom, ETSI NFV na virtualização, Kubernetes como base de operação de contêineres e TM Forum Open APIs em integração de ecossistemas formam um repertório concreto para transformar intenção em evidência (IEC, 2020; IEC, 2025; ETSI, 2014; CNCF, 2026; TM FORUM, 2026; O-RAN ALLIANCE, 2026; 3GPP, 2026). A chamada à ação é pragmática: perfis mínimos, testes de conformidade e contratos reversíveis. Sem isso, o barato inicial vira caro estrutural. Com isso, o investimento vira ativo com futuro.

    Como podemos ajudar

    A forma mais eficiente de implementar guardrails técnicos é combinar arquitetura, conformidade e contrato em um pacote único, com entregas auditáveis e critérios de aceite claros. O ponto é reduzir risco sem paralisar projetos em curso: começar por perfis mínimos, validar em laboratório, escalar por criticidade e consolidar uma trilha de evidências que suporte auditoria, segurança e continuidade. No tema nossa contribuição prática está em transformar normas em decisões de engenharia e decisões de engenharia em cláusulas contratuais executáveis.

    • Diagnosticar criticidade de interfaces e pontos de lock-in em arquitetura e operação
    • Definir perfis mínimos de implementação por norma e por domínio, com versões e requisitos de segurança
    • Projetar arquitetura por camadas e modelo canônico de dados para portabilidade e auditoria
    • Estruturar laboratório de conformidade e roteiros de testes multi-fornecedor com evidência reexecutável
    • Redigir cláusulas contratuais de direito de interoperar, reversibilidade e custo de saída pré-acordado
    • Implantar governança de versões, compatibilidade retroativa e testes de regressão em atualizações
    • Implementar trilha de evidências e exigência de SBOM para software crítico, reduzindo risco de cadeia

    Referências

    3GPP. Specifications & Technologies. 2026. Disponível em: https://www.3gpp.org/specifications-technologies. Acesso em: 16 fev. 2026.

    3GPP PORTAL. Releases. 2026. Disponível em: https://portal.3gpp.org/Releases.aspx. Acesso em: 16 fev. 2026.

    CLOUD NATIVE COMPUTING FOUNDATION (CNCF). Kubernetes. 2026. Disponível em: https://www.cncf.io/projects/kubernetes/. Acesso em: 16 fev. 2026.

    EUROPEAN TELECOMMUNICATIONS STANDARDS INSTITUTE (ETSI). GS NFV 002 V1.2.1: Network Functions Virtualisation (NFV); Architectural Framework. 2014. Disponível em: https://www.etsi.org/deliver/etsi_gs/nfv/001_099/002/01.02.01_60/gs_nfv002v010201p.pdf. Acesso em: 16 fev. 2026.

    INTERNATIONAL ELECTROTECHNICAL COMMISSION (IEC). IEC 62541-5:2020: OPC Unified Architecture – Part 5: Information Model. 2020. Disponível em: https://webstore.iec.ch/en/publication/61114. Acesso em: 16 fev. 2026.

    INTERNATIONAL ELECTROTECHNICAL COMMISSION (IEC). IEC 62351 – Cyber Security Series for the Smart Grid. 2025. Disponível em: https://syc-se.iec.ch/deliveries/cybersecurity-guidelines/security-standards-and-best-practices/iec-62351/. Acesso em: 16 fev. 2026.

    IEC SYC SMART ENERGY. IEC 62351 – Cyber Security Series for the Smart Grid. 2026. Disponível em: https://syc-se.iec.ch/deliveries/cybersecurity-guidelines/security-standards-and-best-practices/iec-62351/. Acesso em: 16 fev. 2026.

    INSTITUTE OF ELECTRICAL AND ELECTRONICS ENGINEERS (IEEE). IEEE Std 2030.5-2018: IEEE Standard for Smart Energy Profile Application Protocol. 2018. Disponível em: https://standards.ieee.org/standard/2030_5-2018.html. Acesso em: 16 fev. 2026.

    MZ AUTOMATION. Understanding MMS, GOOSE, and Sampled Values in IEC 61850. 2024. Disponível em: https://www.mz-automation.de/12960/mms-goose-and-sv-iec-61850/. Acesso em: 16 fev. 2026.

    NATIONAL TELECOMMUNICATIONS AND INFORMATION ADMINISTRATION (NTIA). The Minimum Elements For a Software Bill of Materials (SBOM). 2021. Disponível em: https://www.ntia.gov/report/2021/minimum-elements-software-bill-materials-sbom. Acesso em: 16 fev. 2026.

    O-RAN ALLIANCE. O-RAN Specifications. 2026. Disponível em: https://www.o-ran.org/specifications. Acesso em: 16 fev. 2026.

    OPENADR ALLIANCE. OpenADR. 2026. Disponível em: https://www.openadr.org/. Acesso em: 16 fev. 2026.

    SUNSPEC ALLIANCE. Specifications. 2026. Disponível em: https://sunspec.org/specifications/. Acesso em: 16 fev. 2026.

    TM FORUM. Open Digital Architecture: Open APIs. 2026. Disponível em: https://www.tmforum.org/open-digital-architecture/implementation/open-apis/. Acesso em: 16 fev. 2026.

    ABB. IEC 61850 and Ethernet Redundancy (webinar). s.d. Disponível em: https://library.e.abb.com/public/8be6095b929546ff890222c19604b701/IEC%2061850%20webinar.pdf. Acesso em: 16 fev. 2026.

  • PPPs de iluminação pública como infraestrutura digital resiliente: o poste consolida o ecossistema de cidades inteligentes

    PPPs de iluminação pública como infraestrutura digital resiliente: o poste consolida o ecossistema de cidades inteligentes

    Sensores, datacenters de borda, conectividade híbrida e energia firme com governança COSIP e LGPD, com aderência ao REDATA

    A convergência entre iluminação e infraestrutura digital redefine a entrega de serviços urbanos críticos

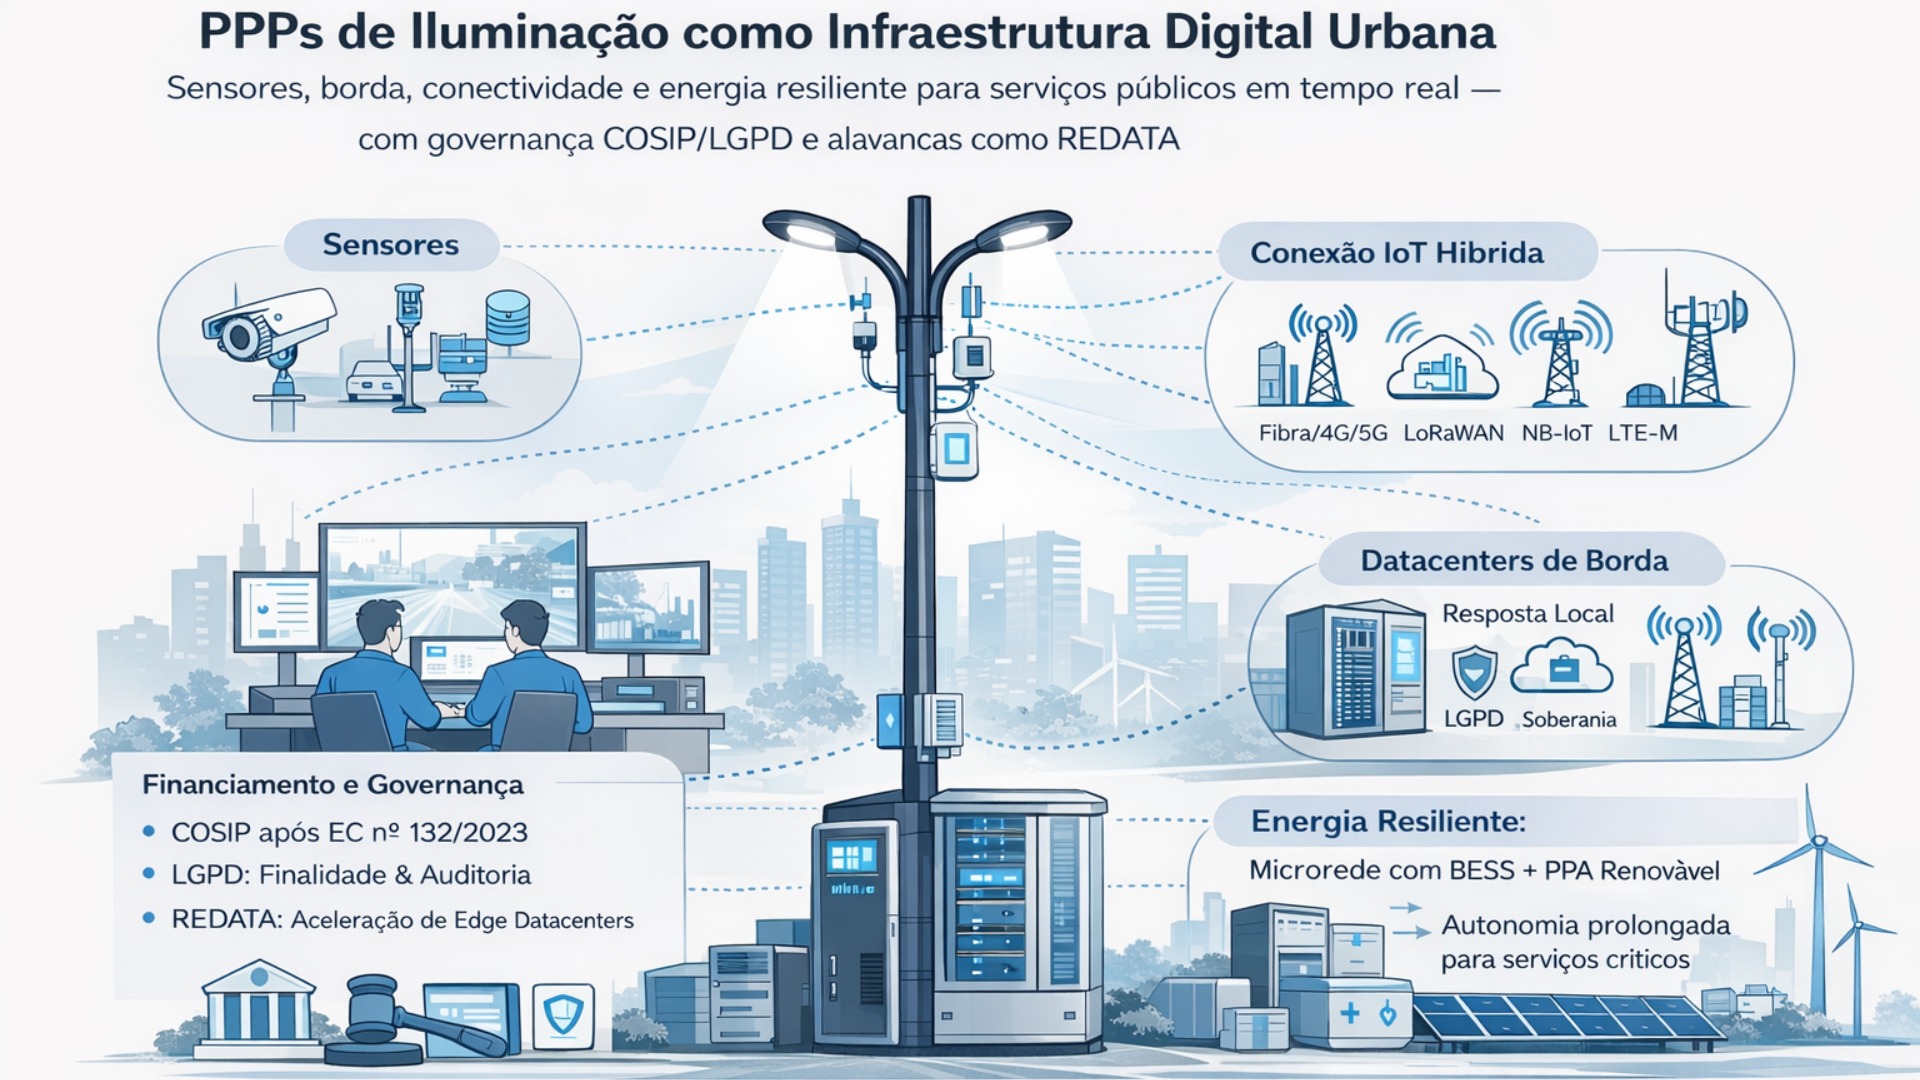
    A modernização da iluminação pública deixa de ser uma iniciativa estritamente de eficiência e passa a operar como a espinha dorsal da infraestrutura digital municipal. O parque de iluminação, por capilaridade territorial e disponibilidade de energia, torna-se o ponto de presença mais eficiente para instrumentar a cidade com sensores e integração operacional. Esse deslocamento é institucionalizado no Brasil quando a Emenda Constitucional nº 132/2023 atualiza o art. 149-A e explicita que os municípios podem instituir contribuição para custeio, expansão e melhoria do serviço de iluminação pública e de sistemas de monitoramento para segurança e preservação de logradouros públicos (BRASIL, 2023). 

    Esse novo enquadramento altera a fronteira do que é contratável e financiável. O escopo evolui de “luz disponível” para “capacidade operacional urbana”, com implicações diretas para segurança pública, mobilidade e resiliência climática. No entanto, o mercado amadurece em direção a contratos orientados por indicadores e evidência. A gestão pública passa a exigir mensuração de disponibilidade, qualidade de serviço e trilha de auditoria para sustentar legitimidade, reduzir risco reputacional e viabilizar escalabilidade do modelo. Esse é o ponto de inflexão: a infraestrutura legada continua presente, mas a cidade passa a ser gerida como um sistema ciberfísico, com sensores, conectividade e processamento distribuído.

    A COSIP torna-se um mecanismo de previsibilidade financeira para tecnologia urbana mensurável

    A alteração ocorre diretamente no texto constitucional, o que desloca a discussão para o desenho de governança municipal e para a precisão do escopo contratual. A leitura operacional é objetiva: a COSIP passa a ser uma fonte potencialmente estável para financiar não só iluminação, mas também monitoramento em logradouros, desde que a implementação seja amarrada em finalidades claras, serviços mensuráveis e mecanismos de prestação de contas. A orientação institucional para municípios enfatiza que o que “muda de fato” está na redação do art. 149-A, e não em instrumentos infraconstitucionais posteriores (CNM, [s. d.]). 

    Esse novo patamar exige um desenho de governança em duas camadas. A infraestrutura pode ser integrada (poste, energia, conectividade, borda), mas a governança de dados deve ser segregada por finalidade, com regras explícitas de acesso, retenção e auditoria. Essa separação não é cosmética; ela reduz conflito institucional, evita sobreposição de competências e sustenta a defensabilidade jurídica do uso da contribuição para monitoramento. A discussão sobre consórcios intermunicipais, quando surge, precisa ser tratada como hipótese a validar caso a caso: a COSIP é instituída por município, e arranjos consorciados tendem a depender do desenho jurídico, da governança financeira e da compatibilização com legislações locais.

    A conectividade e a energia expõem o gargalo de continuidade operacional no “dia crítico”

    A ambição de usar postes como plataforma para segurança, mobilidade e resiliência climática encontra dois gargalos estruturais: comunicação e energia. A comunicação é o calcanhar de Aquiles porque a maioria dos casos de uso relevantes depende de disponibilidade e latência previsíveis. Quando o enlace degrada, a cidade perde capacidade de detectar, classificar e responder. O efeito é conhecido: no momento em que o serviço deveria performar melhor, ele falha por dependência excessiva de conectividade centralizada e por ausência de redundância arquitetural.

    A energia expõe a mesma fragilidade por outro caminho. Edge datacenters e equipamentos de campo operam como infraestrutura crítica. Quando a rede pública falha, a cidade tende a enfrentar simultaneamente estresse operacional e aumento de incidentes. Sem uma estratégia de energia firme, a “cidade inteligente” colapsa operacionalmente, mesmo que sensores e software estejam tecnicamente corretos. Essa é a complicação central: a escalabilidade do modelo depende de uma arquitetura que continue operando com comunicação degradada e que mantenha disponibilidade mesmo com falha elétrica prolongada.

    A LGPD impõe arquitetura de dados e governança como condição de escala, não como etapa final

    O segundo vetor da complicação é reputacional e regulatório. Videomonitoramento e sensores urbanos frequentemente tratam dados pessoais. Isso torna a LGPD um requisito estrutural, e não um anexo. A Lei nº 13.709/2018 estabelece o regime de tratamento de dados pessoais e orienta a administração pública a operar com base em princípios como finalidade, adequação, necessidade e segurança, o que exige disciplina em retenção, controle de acesso e trilha de auditoria (BRASIL, 2018). 

    Na prática, a ausência de governança de dados cria dois riscos simultâneos. O primeiro é jurídico, com exposição a contestações e sanções associadas a tratamento irregular. O segundo é reputacional, porque incidentes envolvendo dados e vigilância são rapidamente politizados. O resultado é previsível: projetos tecnicamente robustos perdem viabilidade por desenho frágil de governança e transparência. A maturidade do ecossistema exige que a cidade trate dados como ativo e passivo ao mesmo tempo, e que estabeleça desde o início métricas de conformidade operacional, tais como: tempo de retenção por finalidade, trilhas de auditoria de acesso, integridade de logs, segregação de perfis e controles de compartilhamento interinstitucional.

    O processamento na borda reduz latência e dependência de enlace, e viabiliza soberania operacional

    A resolução técnica para o gargalo de latência e dependência do enlace é consolidar edge datacenters como camada padrão para zonas críticas. Edge datacenters são instalações de processamento e armazenamento posicionadas próximas às fontes de dados, permitindo que análises e decisões operacionais ocorram localmente. O efeito é reduzir latência de ponta a ponta e manter operação degradada quando a conectividade central falha. Essa arquitetura também reforça soberania operacional, pois limita fluxos desnecessários de dados para fora do domínio municipal, e permite desenhar políticas de minimização e retenção alinhadas à LGPD.

    Esse desenho precisa ser mensurável. O projeto se torna governável quando define indicadores operacionais como: latência fim a fim por caso de uso, disponibilidade do serviço (e não apenas do equipamento), taxa de perda de pacotes, tempo médio de reparo (MTTR), tempo médio entre falhas (MTBF), integridade e sincronismo de logs, e tempos de resposta operacional por tipo de evento. Esse conjunto de métricas sustenta critérios de aceite e “gestão por evidência”, condição necessária para atravessar ciclos políticos e auditorias externas.

    A conectividade híbrida com SLA e redundância substitui CAPEX próprio por previsibilidade de serviço

    A resolução para o gargalo de comunicação não é uma escolha binária entre rede própria e dependência total de terceiros. A arquitetura vencedora é híbrida e contratualizada. Redes de operadoras e provedores certificados reduzem custo e tempo de implantação, mas devem ser governadas por SLAs e observabilidade. Já tecnologias de Internet das Coisas (IoT) complementam cobertura e viabilizam telemetria em larga escala com diferentes perfis de criticidade.

    Em conectividade celular para IoT, NB-IoT e LTE-M se consolidam como padrões 3GPP para conectividade de baixa potência e ampla cobertura, operados em espectro licenciado e integrados a estratégias de longo prazo de operadoras (GSMA, 2024).  Em alternativas não celulares, LoRaWAN é utilizado para aplicações de cidade inteligente, com foco em telemetria e gestão eficiente de ativos, e aparece como referência institucional no ecossistema de smart cities (LORA ALLIANCE, [s. d.]).  Para redes de iluminação como “canópia” de conectividade urbana, Wi-SUN FAN é apresentado como tecnologia subjacente para conectividade segura e escalável, usando a própria rede de iluminação como base de interconexão (WI-SUN ALLIANCE, [s. d.]).  Em nichos específicos, Wi-Fi HaLow é descrito como tecnologia voltada a cenários de IoT com características de alcance e consumo associadas ao padrão IEEE 802.11ah (WI-FI ALLIANCE, 2021). 

    A decisão executiva relevante não é “qual tecnologia é melhor”, mas “qual tecnologia atende ao requisito de criticidade com menor risco”. O desenho deve mapear casos de uso e associar requisitos mínimos de disponibilidade, latência, segurança e custo total de propriedade, incluindo redundância por rota e por tecnologia. A conectividade deixa de ser insumo e passa a ser ativo governado por indicadores, com penalidades, planos de contingência e monitoramento contínuo.

    A energia resiliente com microrede e armazenamento viabiliza operação prolongada sem rede pública

    A camada de energia precisa ser tratada como infraestrutura crítica. Edge datacenters e equipamentos de campo exigem continuidade operacional mesmo em falhas prolongadas. A arquitetura convergente é microrede com armazenamento em baterias (BESS), controles de comutação e priorização de cargas, combinada a contratos de suprimento de longo prazo com energia renovável (PPA, quando aplicável) para reduzir volatilidade e sustentar rastreabilidade de emissões. Esse arranjo evita que a cidade dependa exclusivamente de geração de contingência baseada em combustíveis fósseis para manter serviços essenciais.

    A disciplina de governança é reforçada quando o desempenho é comprovável. Para projetos com ganhos de eficiência energética, redução de perdas ou substituição operacional de combustíveis, a adoção de protocolos reconhecidos de Medição e Verificação (M&V) sustenta a prestação de contas e reduz disputas sobre resultados. O IPMVP, da Efficiency Valuation Organization, descreve práticas comuns para medir, calcular e reportar economias e desempenho (EVO, 2012).  A consequência executiva é direta: evidência reduz risco, e risco reduz custo de capital e fricção institucional.

    O REDATA reposiciona datacenters como agenda de competitividade e infraestrutura nacional

    O ambiente macroeconômico para datacenters no Brasil incorpora um vetor adicional com a instituição do Regime Especial de Tributação para Serviços de Datacenter (REDATA), por meio da Medida Provisória nº 1.318/2025, que altera a Lei nº 11.196/2005 para instituir o regime (BRASIL, 2025).  A leitura estratégica é que o país cria uma sinalização explícita para atração e expansão de capacidade de datacenters, o que dialoga com a necessidade municipal de processamento distribuído. Para projetos urbanos, o valor do REDATA está menos em “substituir” a agenda local e mais em ampliar viabilidade de investimentos e parcerias, desde que o desenho preserve modularidade, conformidade e sustentabilidade.

    A decisão correta é tratar o REDATA como alavanca contingente e não como premissa. A política acelera quando o projeto é tecnicamente defensável sem depender exclusivamente de incentivos, e quando a governança já está madura para atender requisitos de sustentabilidade, evidência e segurança.

    O que gestores e decisores políticos precisam de fazer agora para capturar valor e reduzir risco

    A ação imediata se concentra em governança, arquitetura e métricas. A primeira prioridade é atualizar o desenho municipal de COSIP para refletir o art. 149-A pós EC nº 132/2023 e traduzir “monitoramento” em serviços mensuráveis, com prestação de contas e auditoria orientadas por indicadores de disponibilidade, tempo de resposta e integridade de evidências (BRASIL, 2023).  A segunda prioridade é instituir governança LGPD desde o início, com finalidade explícita, minimização, retenção e controles de acesso, porque a escala depende de confiança e defensabilidade, e não apenas de eficiência técnica (BRASIL, 2018). 

    A terceira prioridade é adotar arquitetura de referência que trate conectividade e energia como infraestrutura crítica. Conectividade híbrida deve ser contratualizada com SLAs e observabilidade, combinando redes de operadoras e tecnologias IoT conforme criticidade, com NB-IoT/LTE-M para conectividade gerida em espectro licenciado, e LoRaWAN e Wi-SUN FAN para telemetria e redes baseadas em iluminação quando fizer sentido técnico (GSMA, 2024; LORA ALLIANCE, [s. d.]; WI-SUN ALLIANCE, [s. d.]).  A quarta prioridade é consolidar edge datacenters como camada padrão em zonas críticas, com métricas de latência e disponibilidade por caso de uso e com postura de segurança baseada em Zero Trust, conforme referência do NIST (NIST, 2020).  A quinta prioridade é estruturar energia resiliente com microrede e BESS, com critérios de teste e evidência operacional, e adotar M&V quando houver economia ou desempenho energético a demonstrar, usando referências reconhecidas como o IPMVP (EVO, 2012). 

    Esse conjunto de decisões muda a natureza do contrato. A PPP deixa de ser uma aquisição de infraestrutura e passa a ser uma contratação de capacidade operacional urbana, auditável, resiliente e escalável. A cidade que executa esse movimento consolida um novo padrão de governança de infraestrutura crítica e reduz, simultaneamente, risco reputacional e vulnerabilidade operacional.

    Como podemos ajudar

    O think-tank Tech & Energy atua como mecanismo de conversão de visão em execução, estruturando um portfólio de iniciativas replicáveis que reduz risco decisório e acelera escala com evidência. No contexto de PPPs de iluminação pública que evoluem para plataforma de cidades inteligentes, a contribuição central é integrar tecnologia, energia e governança em um desenho contratável e auditável. A base é objetiva: a EC nº 132/2023 atualiza o art. 149-A e permite que a contribuição municipal sustente, além da iluminação, sistemas de monitoramento voltados à segurança e preservação de logradouros públicos, o que amplia a previsibilidade financeira para serviços urbanos críticos quando o escopo é delimitado e traduzido em indicadores (BRASIL, 2023). A disciplina de dados é igualmente mandatória, pois a LGPD impõe finalidade, minimização, controles de acesso e rastreabilidade, especialmente em cadeias que envolvem videomonitoramento e sensores (BRASIL, 2018).

    A primeira frente de trabalho consolida a tese executiva e o caso de negócio orientado a criticidade. Esse esforço define quais casos de uso entram primeiro, quais exigem latência e continuidade mais rígidas e quais dependem de integração intersecretarial. O entregável é um mapa de priorização territorial com critérios de valor público e risco operacional, acompanhado de uma matriz de indicadores que sustenta SLAs e critérios de aceite. Nessa etapa, o think-tank estabelece benchmarks de desempenho como disponibilidade do serviço, tempo de resposta operacional, latência fim a fim, taxa de falhas, MTTR e integridade de logs, porque a mensuração converte intenção em governança.

    A segunda frente traduz o novo enquadramento em defensabilidade contratual e governança. A recomendação operacional é integrar infraestrutura e segregar governança por finalidade: poste, energia, conectividade e processamento podem ser tratados como infraestrutura comum, enquanto regras de uso de dados, retenção, acesso e compartilhamento entre órgãos são estruturadas com trilhas de auditoria e transparência. Essa arquitetura de governança reduz judicialização e ruído reputacional, porque transforma “monitoramento” em serviço mensurável e auditável, alinhado ao art. 149-A e aos princípios da LGPD (BRASIL, 2023; BRASIL, 2018).

    A terceira frente define a arquitetura técnica de referência para sensores, conectividade e datacenters de borda. O processamento na borda reduz latência e dependência de enlaces centralizados e viabiliza operação degradada quando a comunicação falha. Essa camada é especificada com requisitos mínimos por criticidade e com cibersegurança por arquitetura, usando Zero Trust como referência para segmentação, menor privilégio e verificação contínua, conforme a NIST SP 800-207 (NIST, 2020). O objetivo é evitar uma colcha de retalhos tecnológica e garantir escalabilidade de modelos, interoperabilidade e gestão operacional com observabilidade.

    A quarta frente endereça o principal ponto de falha sistêmica: a energia. Edge datacenters e redes de sensores são infraestrutura crítica e precisam operar por longos períodos sem energia da rede pública, o que exige microrede com armazenamento em baterias, políticas de priorização de cargas, testes de contingência e critérios de desempenho. Quando aplicável, a estratégia de suprimento renovável de longo prazo por contratos (PPA) complementa a resiliência com previsibilidade e rastreabilidade de emissões. A captura de valor e a prestação de contas dependem de evidências, e por isso o desenho incorpora Medição e Verificação quando houver metas de desempenho energético ou de redução de uso de geração de contingência, seguindo práticas reconhecidas do IPMVP (EVO, 2012).

    A quinta frente industrializa a execução: PMO, pilotos, escala e pipeline. O think-tank atua na orquestração de stakeholders, gestão de riscos e governança de fornecedores, convertendo aprendizados de pilotos em padrões replicáveis. Nessa fase, a conexão com instrumentos como o REDATA é tratada como alavanca, não como premissa: o enquadramento depende de validação e aderência aos requisitos do regime, instituído por medida provisória, e deve preservar modularidade e sustentabilidade do projeto (BRASIL, 2025). O resultado é um modelo de implantação que cria capacidade institucional no município e converte conhecimento em projetos de consultoria e execução com critérios claros, métricas, auditoria e evidência, sustentando continuidade operacional no “dia crítico”.

    Referências bibliográficas

    BRASIL. Presidência da República. Emenda Constitucional nº 132, de 20 de dezembro de 2023. Altera o Sistema Tributário Nacional. Brasília, DF, 2023. Disponível em: https://www.planalto.gov.br/ccivil_03///////Constituicao/Emendas/Emc/emc132.htm. Acesso em: 14 fev. 2026.

    BRASIL. Presidência da República. Lei nº 13.709, de 14 de agosto de 2018. Dispõe sobre a proteção de dados pessoais e altera a Lei nº 12.965, de 23 de abril de 2014 (Marco Civil da Internet). Brasília, DF, 2018. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm. Acesso em: 14 fev. 2026.

    BRASIL. Presidência da República. Medida Provisória nº 1.318, de 17 de setembro de 2025. Altera a Lei nº 11.196, de 21 de novembro de 2005, para instituir o Regime Especial de Tributação para Serviços de Datacenter – REDATA. Brasília, DF, 2025. Disponível em: https://www.planalto.gov.br/CCIVIL_03/_Ato2023-2026/2025/Mpv/mpv1318.htm. Acesso em: 14 fev. 2026.

    BRASIL. Congresso Nacional. MPV 1318/2025. Altera a Lei nº 11.196, de 21 de novembro de 2005, para instituir o Regime Especial de Tributação para Serviços de Datacenter – REDATA. Brasília, DF, 2025. Disponível em: https://www.congressonacional.leg.br/materias/medidas-provisorias/-/mpv/170521. Acesso em: 14 fev. 2026.

    CNM. Reforma Tributária. Cosip na Reforma Tributária: o que mudou, o que fazer e as novas oportunidades para os municípios. Brasília, DF, [s. d.]. Disponível em: https://reformatributaria.cnm.org.br/cosip-na-reforma-tributaria-o-que-mudou-o-que-fazer-e-as-novas-oportunidades-para-os-municipios/. Acesso em: 14 fev. 2026.

    EFFICIENCY VALUATION ORGANIZATION (EVO). International Performance Measurement and Verification Protocol (IPMVP): Concepts and Options for Determining Energy and Water Savings. Volume I. Washington, DC, 2012. Disponível em: https://eeperformance.org/uploads/8/6/5/0/8650231/ipmvp_volume_i__2012.pdf. Acesso em: 14 fev. 2026.

    GSMA. Mobile IoT in a 5G Future. [S. l.]: GSMA, 2024. Disponível em: https://www.gsma.com/solutions-and-impact/technologies/internet-of-things/wp-content/uploads/2024/10/Mobile-IoT-in-a-5G-Future-Final.pdf. Acesso em: 14 fev. 2026.

    LORA ALLIANCE. Smart Cities. [S. l.]: LoRa Alliance, [s. d.]. Disponível em: https://resources.lora-alliance.org/smart-cities. Acesso em: 14 fev. 2026.

    NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg, 2020. Disponível em: https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf. Acesso em: 14 fev. 2026.

    WI-FI ALLIANCE. Wi-Fi CERTIFIED HaLow: Technology Overview. Austin, 2021. Disponível em: https://www.wi-fi.org/system/files/Wi-Fi_CERTIFIED_HaLow_Technology_Overview_20211102.pdf. Acesso em: 14 fev. 2026.

    WI-SUN ALLIANCE. Smart City Lighting. [S. l.]: Wi-SUN Alliance, [s. d.]. Disponível em: https://wi-sun.org/smart-city-lighting/. Acesso em: 14 fev. 2026.

    WI-SUN ALLIANCE. FAN Certification Program. [S. l.]: Wi-SUN Alliance, [s. d.]. Disponível em: https://wi-sun.org/fan/. Acesso em: 14 fev. 2026.

  • O eclipse do modelo de divisão tecnológica

    O eclipse do modelo de divisão tecnológica

    Por que a separação entre TI e negócio falhou nas gigantes industriais

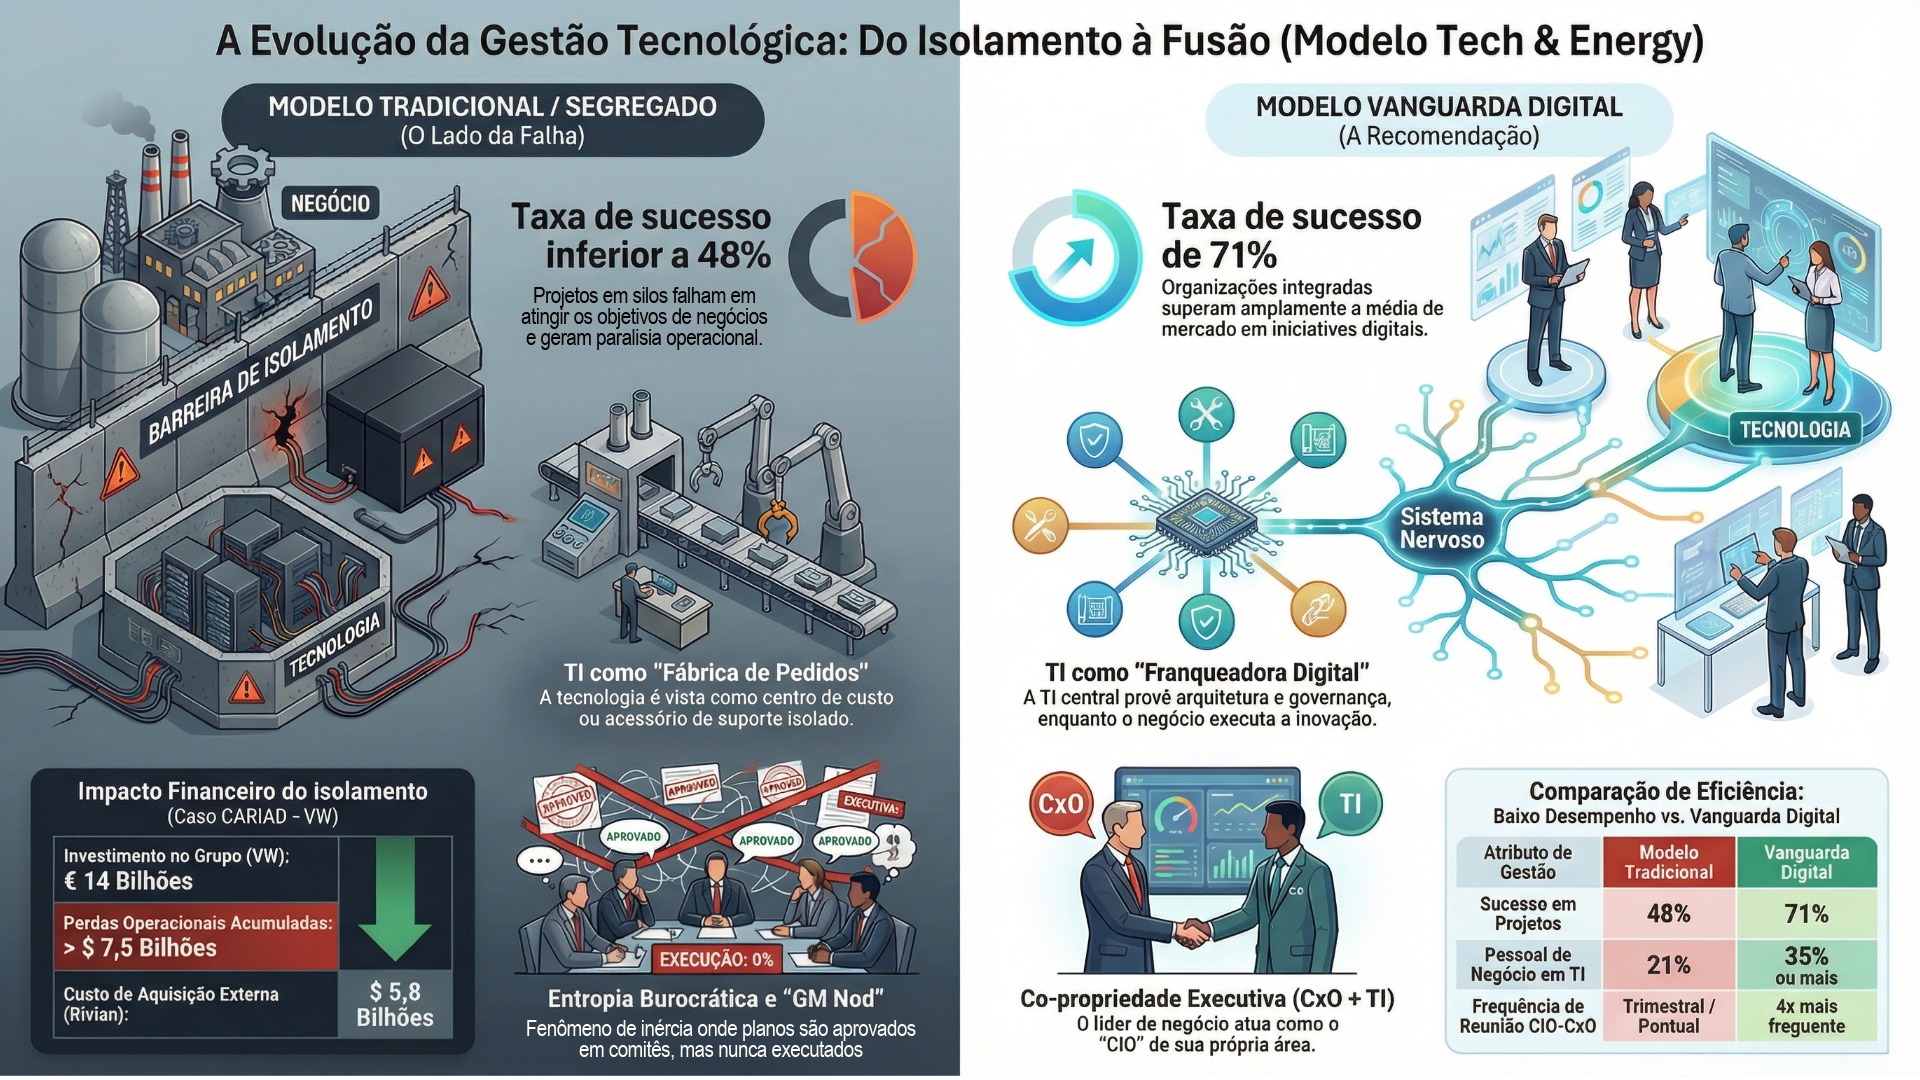
    A crise de identidade funcional que atravessa as grandes corporações globais — especialmente em manufatura complexa e energia — chegou a um ponto de inflexão. A tese é direta: isolar tecnologia em divisões autônomas e subsidiárias segregadas prometeu agilidade, mas frequentemente entregou o oposto: fricção de governança, redundância de decisões, multiplicação de fornecedores e uma “entropia burocrática” que consome margem, atrasa produtos e amplia risco reputacional. O que está em jogo agora não é apenas custo de tecnologia; é soberania estratégica em cadeias críticas (software embarcado, dados, cibersegurança e infraestrutura) e a capacidade de sustentar operação sob pressão regulatória, geopolítica e de expectativas crescentes de transparência.

    O padrão que emerge, quando se observa os casos mais expostos e as evidências de mercado, é que “TI como ilha” deixou de ser viável. Em contrapartida, cresce o modelo de co-propriedade: líderes de negócio passam a responder por resultados digitais no seu domínio, enquanto a TI central se reposiciona como franqueadora de arquitetura, integração e segurança — com governança explícita, rastreável e conectada ao “G” do ESG. A questão é executar essa reintegração sem criar um novo caos descentralizado.

    1) A queda da CARIAD e o limite do “software centralizado por decreto”

    A história recente da CARIAD virou um laboratório público do que ocorre quando a ambição de unificação não vem acompanhada de um modelo operacional coerente. É como tentar trocar o motor de um avião em pleno voo: o sistema legado continua exigindo energia, enquanto a nova plataforma disputa recursos e atenção.

    • Plataforma unificada sob carga de legado: a centralização buscou padronizar software e arquitetura elétrica/eletrônica (E/E), mas a operação precisou sustentar múltiplas gerações de plataformas e dependências simultâneas, criando “dívida de integração” que cresce mais rápido do que a capacidade de entrega. 
    • Custo recorrente de desempenho abaixo do esperado: a própria Volkswagen reporta perdas operacionais relevantes em CARIAD, com manutenção de perdas em torno de bilhões de euros no período recente, sinalizando que o problema não era “um trimestre ruim”, mas um desenho de execução. 
    • Reestruturação como sintoma, não como cura: movimentos de redução de quadro e reescala de atividades aparecem como resposta a um modelo que não convergiu no ritmo necessário, o que tende a ampliar risco de perda de conhecimento e continuidade de entrega. 
    • Parcerias como capitulação pragmática: o pivot para integrar tecnologias externas (em vez de desenvolver tudo internamente) sinaliza uma mudança de tese: da integração total “faça” para um portfólio “faça + compre + integre”. O risco é virar integrador permanente sem domínio do núcleo. 

    Quando a centralização emperra, a reação típica é “trazer tudo para dentro” — mas isso também pode falhar se a cultura de decisão continuar a mesma.

    2) General Motors e o ciclo “terceirizar → internalizar”: a cultura vence o organograma

    A GM mostra que mudar o desenho societário da tecnologia não resolve, por si, a governança e a disciplina de execução. É como trocar o uniforme do time sem treinar o esquema tático.

    • Aquisição como choque cultural planejado: a compra da Electronic Data Systems (EDS) por US$ 2,5 bilhões em 1984 buscou injetar velocidade gerencial, mas o atrito com a cultura corporativa e a governança por comitês corroeu o potencial de transformação. 
    • “Aceno da GM” e inércia organizacional: investigações sobre o caso do interruptor de ignição expuseram um padrão de concordância sem execução, com consequências operacionais e reputacionais graves. 
    • Risco reputacional materializado: o episódio do interruptor de ignição foi associado a falha conhecida por anos antes de ação efetiva, com grande impacto em recalls, litigância e confiança pública. 
    • Internalização em escala como resposta (2012): a estratégia de reduzir terceirização e contratar milhares de profissionais de TI para “trazer a entrega para dentro” melhora controle, mas aumenta a necessidade de governança de portfólio, gestão de capacidade e priorização objetiva — sob risco de virar apenas um custo fixo maior. 

    Se o problema é governança e co-propriedade, faz sentido olhar para as evidências agregadas de mercado — e não só para casos emblemáticos.

    3) O dado que incomoda: transformação digital falha mais do que entrega

    A taxa de sucesso das iniciativas digitais continua aquém do discurso corporativo. O efeito é claro: dispersão de investimentos, fadiga de mudança e descrédito executivo. A metáfora aqui é simples: sem bússola, mais velocidade só faz errar mais rápido.

    • Desempenho médio abaixo do esperado: pesquisas da Gartner indicam que, em média, apenas 48% das iniciativas digitais atingem ou superam metas de resultado de negócio. 
    • Vanguarda Digital e co-propriedade como diferencial: no grupo de “Vanguarda Digital”, 71% das iniciativas atingem ou superam resultados, sugerindo que a variável decisiva é o modelo de liderança compartilhada, e não apenas ferramenta ou fornecedor. 
    • Escassez de “força de trabalho tecnológica fora da TI”: a própria Gartner aponta baixa priorização desse tema em 2025 em recortes regionais, o que limita a capacidade do negócio de liderar produto digital com responsabilidade. 
    • Integração e interfaces como gargalo: a demanda por tecnologias de integração (APIs e similares) aparece como prioridade de investimento, reforçando que o desafio central é orquestração entre domínios — não “mais um sistema”. 

    Quando o negócio assume protagonismo, surge um risco colateral conhecido — tecnologia paralela fora do radar.

    4) Autonomia sem limites e “TI invisível”: velocidade que vira vulnerabilidade

    A descentralização sem trilhos tende a criar duplicidade de soluções e exposição de dados. É como abrir várias portas de emergência para ganhar agilidade e descobrir tarde demais que também facilitou a entrada de ameaças.

    • Comportamentos de risco em áreas de negócio: análises citando a Gartner apontam que “tecnólogos de negócio” têm maior propensão a comportamentos inseguros, elevando o risco cibernético quando a autonomia não vem com governança e capacitação. 
    • Guardrails mínimos como desenho operacional: o modelo mais robusto combina autonomia de produto no negócio com plataformas padronizadas, catálogo corporativo e controles mandatórios de identidade, acesso e registros de auditoria. 
    • Trade-off custo vs. risco: reduzir o tempo de entrega com compras descentralizadas pode aumentar custo total por redundância e por incidentes, além de fragilizar evidência e rastreabilidade para auditorias internas e externas. 
    • Papel do CISO em ambiente de co-propriedade: a segurança deixa de ser “bloqueio” e passa a ser parceria executiva baseada em risco explícito, arquitetura e critérios de aceitação por evidência — sob pena de paralisar inovação ou perder controle. 

    Para reintegrar TI e negócio sem perder o controle, governança precisa sair do abstrato e virar mecanismo normativo e mensurável.

    5) Governança tecnológica como pilar do “G” e do ESGT

    Governança de tecnologia não é mais “assunto interno de TI”; é instrumento de proteção de valor e de reputação, especialmente quando dados e sistemas alimentam relatórios públicos e compromissos corporativos. A metáfora é a do alicerce: não aparece, mas define a estabilidade do prédio.

    • Princípio normativo (ISO/IEC 38500): a governança de TI é definida como o sistema pelo qual o uso presente e futuro da TI é dirigido e controlado, conectando decisão, responsabilidade e desempenho. 
    • Efeito de controvérsias ESG no valor: análises empíricas indicam subdesempenho de ações na faixa de 2% a 5% após seis meses em eventos controversos associados a ESG, reforçando que falhas de dado e governança viram custo de capital. 
    • ESGT e tecnologia como dimensão explícita de risco: a proposta de adicionar o “T” ao ESG consolida a leitura de que risco digital (ciber, dados, algoritmos) já é risco corporativo clássico. 
    • Rastreabilidade como padrão de execução: sem trilhas de decisão, registros de alteração e critérios de aceitação, a organização perde capacidade de provar conformidade e diligência — e isso é o que o mercado penaliza quando há crise. 

    Há empresas tentando “fazer diferente” e, ainda assim, com trade-offs duros — o ponto é aprender com o desenho, não copiar slogans.

    6) Mercedes-Benz e o pragmatismo industrial: eficiência, software e capital humano sob pressão

    A Mercedes-Benz tem tratado software e digitalização como parte da performance industrial, amarrando metas de custo, modernização produtiva e reorganização do portfólio. É como ajustar o leme e o motor ao mesmo tempo: exige coordenação fina.

    • Redução de custo fixo como disciplina: a empresa reporta redução de 19% de custos fixos entre 2019 e 2024 (líquido de inflação) e mira novo corte superior a 10% nos anos seguintes. 
    • Eficiência industrial com meta explícita: comunicações corporativas reforçam a ambição de reduzir custos de produção em 10% até 2027, conectando digitalização e produtividade ao resultado financeiro. 
    • Trade-off de capital humano (saídas voluntárias elevadas): relatos de mercado indicam ofertas de pacotes de desligamento voluntário acima de €500.000 para reduzir estrutura administrativa — um movimento que corta custo, mas aumenta risco de perda de conhecimento tácito. 
    • Contexto competitivo e pressão externa: cobertura recente aponta margens comprimidas por competição na China e impactos tarifários, reforçando que tecnologia e eficiência viram defesa de margem, não apenas inovação incremental. 

    O que muda até o horizonte de tempo conhecido: 3 cenários

    A evolução do modelo “TI separada” para “co-propriedade com governança” tende a se decidir no curto prazo, porque as pressões de margem, regulação e risco digital já são atuais.

    • Cenário base (inércia estrutural): reestruturações recorrentes e ajustes de quadro continuam, enquanto a taxa média de sucesso de iniciativas digitais permanece próxima de 48%. O uso de tecnologia fica concentrado em ganhos de produtividade local e integração segue como gargalo. 
    • Cenário otimista (co-propriedade disciplinada): líderes de negócio respondem por resultados digitais e a TI central opera como franqueadora de arquitetura, integração e segurança. A “Vanguarda Digital” vira referência de execução, elevando a taxa de sucesso para patamares próximos de 71% nas iniciativas críticas. 
    • Cenário estressado (fragmentação e colapso de governança): autonomia sem trilhos amplia “TI invisível”, incidentes cibernéticos e falhas em dados e divulgações. Controvérsias ESG e risco digital passam a pressionar valor e reputação com impactos mensuráveis no desempenho de mercado. 

    Recomendações práticas

    A transição precisa ser tratada como programa corporativo, com arquitetura-alvo, governança e métricas compartilhadas. O objetivo é simples: velocidade com controle, evidência e responsabilidade.

    Primeiros 90 dias

    • Co-propriedade executiva com métricas compartilhadas: atrelar resultados digitais prioritários a metas de líderes de negócio e TI, com critério de sucesso definido por resultado e não por entrega técnica. 
    • Inventário e saneamento de “TI invisível”: mapear soluções adquiridas fora do catálogo corporativo, classificar por risco e consolidar o que for redundante, preservando rastreabilidade mínima. 
    • Arquitetura e integração como pauta de diretoria: priorizar APIs, integração e padrões de dados como ativos corporativos, reduzindo custo de coordenação entre unidades. 

    Primeiros 180 dias

    • Capacitação do negócio como dono de produto digital: formar lideranças operacionais para gerir ciclo de vida de produto digital e decisões de dados, reduzindo dependência de “tomada de pedido”. 
    • Guardrails mandatórios de segurança e auditoria: instituir controles mínimos (identidade, acesso, registros, gestão de mudanças) para qualquer solução, inclusive as lideradas pelo negócio. 
    • Governança alinhada à ISO/IEC 38500: explicitar direitos de decisão: o negócio responde pelo “o quê” e “por quê”; TI central responde pelo “como” arquitetural, integração e padrões de segurança. 

    Horizonte de 12 meses

    • TI franqueadora de plataformas: consolidar plataformas corporativas (integração, dados, automação) como serviços internos, habilitando entrega local com padrão global. 
    • Integração de tecnologia ao ESGT e à proteção de valor: estabelecer trilhas de evidência para dados críticos e narrativas públicas, reduzindo risco de controvérsia e impacto em valor. 
    • Disciplina de eficiência industrial e tecnologia: amarrar digitalização a metas objetivas de custo e produtividade, com governança de portfólio e gestão ativa de capacidade, evitando “programas eternos”. 

    Conclusão

    O modelo de separar TI e negócio falhou menos por falta de investimento e mais por um erro de desenho: tecnologia deixou de ser função de suporte e virou componente estrutural de competitividade, risco e continuidade operacional. Os casos expostos mostram que subsidiárias tecnológicas isoladas tendem a ampliar custo de coordenação, criar conflitos de prioridade e empurrar a organização para reestruturações cíclicas — sem resolver a causa raiz. Em paralelo, a descentralização irrestrita também não é solução: autonomia sem trilhos acelera redundância, fragiliza segurança e aumenta o risco de controvérsias que afetam valor e reputação.

    O caminho de alta performance é a reintegração com co-propriedade explícita: negócio responde por resultado digital no seu domínio; TI central garante arquitetura, integração e segurança como ativos corporativos; governança se ancora em princípios normativos e em evidências auditáveis. Para conselhos e presidências, a chamada à ação é clara: abandonar a ilusão da tecnologia como “caixa preta” e tratá-la como núcleo de soberania operacional e reputacional — com disciplina de execução, critérios de aceitação e transparência compatíveis com o mundo real.

    Nesta transição, a contribuição mais valiosa é combinar diagnóstico rápido, disciplina de governança e execução pragmática, evitando tanto o “big bang” quanto o improviso descentralizado. O papel é operar como PMO executivo e braço técnico de integração, garantindo que decisões virem entrega com evidências.

    Como podemos ajudar?

    • Diagnóstico de fricções e custo de coordenação (30 dias): mapearemos redundâncias, integrações críticas, “TI invisível”, contratos paralelos e gargalos decisórios; entregaremos um painel executivo com baseline (tempo de decisão, tempo de integração, retrabalho, incidentes, custo recorrente) e um mapa de risco por domínio.
    • Desenho do modelo de co-propriedade e direitos de decisão (30–45 dias): definiremos accountability por domínio, KPIs compartilhados, rituais de priorização e SLAs de deliberação; estabeleceremos a matriz “negócio decide o quê/por quê” e “TI decide como/padrões”, alinhada à ABNT NBR ISO/IEC 38500:2018.
    • Guardrails mandatórios e catálogo mínimo (60 dias): estruturaremos requisitos mínimos de identidade e acesso, logging/auditoria, gestão de mudanças, observabilidade e padrões de integração; publicaremos um catálogo corporativo mínimo (o que é permitido, como contratar, como operar, como auditar).
    • Pacote anti–“TI invisível” (90 dias): criaremos o inventário, classificaremos por risco e regularizaremos ferramentas fora do catálogo; consolidaremos redundâncias e apoiaremos renegociação de contratos para reduzir OPEX e risco.
    • Pilotos por domínio com trilha de evidência (90–180 dias): selecionaremos 2–3 domínios para validar o modelo (tempo de entrega, custo de integração, incidência de falhas, conformidade); implantaremos a trilha de evidência para auditoria e reporte ESGT.
    • Capacitação de líderes de negócio como donos de produto e dados (180 dias): conduziremos formação prática (governança, ciclo de vida, dados, risco e compliance), com coaching para executivos e gestores operacionais assumirem responsabilidades digitais com segurança.
    • PMO executivo e gestão de riscos (contínuo): faremos gestão do portfólio, dependências e escalonamentos; manteremos um registro único de decisões, riscos e evidências, reduzindo o “aceno organizacional” e acelerando execução.

    Referências bibliográficas (ABNT)

    ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. NBR ISO/IEC 38500:2018: tecnologia da informação — governança da TI para a organização. Rio de Janeiro: ABNT, 2018. 

    CLARITY AI. Measuring ESG Risk: ESG controversies lead to a 2% to 5% stock underperformance after six months. 2023. 

    DELOITTE. Nearly half of the UK’s largest companies made restatements on climate and sustainability as new reporting rules loom. 2024. 

    GARTNER, Inc. Gartner Survey Reveals That Only 48% of Digital Initiatives Meet or Exceed Their Business Outcome Targets. 22 out. 2024. 

    GARTNER, Inc. Gartner Survey Reveals Only 48% of Digital Initiatives Are Successful. 6 nov. 2024. 

    MARSH. ESGT: governança tecnológica e segurança cibernética são os próximos avanços nas políticas de ESG. 2023. 

    MERCEDES-BENZ USA. Mastering Transformation: Making Mercedes-Benz leaner, faster and stronger. 2025. 

    REUTERS (via Yahoo Finance). Mercedes-Benz offers severance payments of over €500,000 to cut staff (relato de mercado). 2025. 

    UNITED STATES. Department of Transportation. The GM ignition switch recall: why did it take so long (testimony/briefing). 2014. 

    VALUKAS, A. Report on GM’s fatal ignition switch flaws (document repository/jornalístico com o relatório). 2014. 

    VOLKSWAGEN GROUP. Volkswagen Group with solid FY 2024 results and a robust outlook (inclui desempenho de CARIAD). 2025. 

    VOLKSWAGEN GROUP; RIVIAN. The Rivian–Volkswagen joint venture deal up to US$ 5.8B (cobertura de mercado). 2024. 

    WALL STREET JOURNAL. Mercedes-Benz expects muted margins dragged by tariffs and China competition (cobertura de resultados e margens). 2026.