Imagine sua casa ser monitorada 24 horas por dia pela sua empresa de seguro e voce ser avisado se um eletrodoméstico começar a apresentar defeito e com potencial de colocar sua casa em risco. Ainda, se a empresa de seguro monitorar como você está dirigindo e avisa-lo se continuar a dirigir fora do padrão do contrato você poderá perder pontos e tornar o seguro mais caro. Pois é, 78% dos entrevistados em uma pesquisa divulgada pela Accenture aceitariam ser monitorados para reduzir o preço do seguro.
A previsão é que em 2018 existam cerca de 9 bilhões de dispositivos IoT conectados no mundo fazendo os mais variados controles. Um mercado de trilhões de dólares nos próximos anos.
Na área médica, os planos de saúde poderão monitorar os segurados para avaliar constantemente seu estado de saúde e avaliar sua atividade física e alimentação. Se os seus hábitos forem prejudiciais a saúde você recebe alertas para corrigi-los e recomendar outros comportamentos. Essa opção é muito interessante para pessoas com doenças crônicas que devem ser monitoradas para prevenir e emitir alertas em casos de emergência.
Voltando a pesquisa, o elevado percentual de aceitação pela monitoração de seus ativos e comportamento pessoal mostra que as pessoas estão cada vez mais dispostas a compartilhar sua vida com outras pessoas e empresas quando existem benefícios, ficando a privacidade em segundo plano.
Essa tendência mostra que podemos desenvolver outros negócios com IoT, transformando o comportamento das pessoas.
Por definição Cloud Computing é serviço de processamento escalável, elástico, padronizado, compartilhado entre vários clientes, pagos por demanda e acessados através da Internet. Serviços como da AWS (Amazon), Azure (Microsoft), SoftLayer (IBM), Google, Verizon, Equinix, Locaweb entre outros oferecem serviços de computação na nuvem. Por parte dos clientes existem ainda muitas dúvidas e receios para a migração de ambientes dedicados (on-premise) para ambientes de nuvem, incluindo investimentos de conversão de sistemas legados, segurança e desempenho da Internet (principalmente no Brasil). Neste contexto, as redes MPLS podem resolver dois problemas: segurança e desempenho de rede.
O MPLS, Multi Protocol Label Switching, é um mecanismo de transporte de dados por comutação de pacotes. O encaminhamento dos pacotes é baseada em rótulos (labels) que funciona com a adição de um rótulo nos pacotes de tráfego na entrada dos roteadores de borda, usando esse label para todo o encaminhamento dos pacotes na rede, independente do seu protocolo de nível 3 do modelo OSI. A grande vantagem do MPLS é a possibilidade de criação de redes virtuais privadas garantindo isolamento completo do tráfego de um cliente e a configuração do QoS (Quality of Service) para priorizar o tráfego de aplicações críticas.
Com essas características as operadoras que utilizam MPLS oferecem serviços diferenciados para transporte multimídia (voz, vídeo e dados) e serviços dedicados a aplicações críticas garantidas pela aplicação do QoS. Por exemplo, priorização de tráfego para vídeo conferência e voz, priorização de tráfego para aplicações para ERPs. Como o MPLS é uma rede fechada, isolada da Internet, fica menos exposta a ataques cibernéticos, como DoS (Denial of Service).
Em uma configuração de Cloud Computing usando redes MPLS a redundância da rede pode ser realizada através da Internet para os escritórios da empresa e principais canais de vendas e, como principal canal de comunicação para clientes e fornecedores.
As tecnologias de Big Data e Internet of Things (IoT) transformarão o chão de fábrica e a operação das empresas. O Big Data é capaz de integrar sistemas proprietários SCADA, software de monitoração e supervisão de controladores remotos, e permitir análises e correção de erros em tempo real (self-healing). Os sistemas proprietários serão substituídos por dispositivos IoT que enviarão dados em intervalos de milissegundos para análise em tempo real usando Big Data. Essas tecnologias, associadas às tecnologias de comunicação de dados, permitirão o controle total das operações de uma empresa.
Não existem dúvidas que os sistemas corporativos (ERP) irão migrar para ambientes de computação em nuvem (Cloud Computing). Os próprios fornecedores de software para ERP estão migrando seus ambientes para Cloud Computing e criando novos serviços para assegurar sua robustez e alta disponibilidade, o MCaaS, Managed Cloud as a Services. A SAP está certificando vários parceiros para operar os sistemas em Cloud Computing para seus clientes. Esses sistemas poderão ser executados em qualquer data center, com segurança, utilizando as melhores práticas de gestão, incluindo planos de contingência (DRP).
Entretanto, operar em tempo real processos complexos de manufatura do chão de fábrica requer proximidade do processamento e uma rede local confiável, redundante e sem latência. Por maior que tenham sido os avanços na área de telecomunicações, ainda existem pontos de vulnerabilidade importantes quando analisamos uma WAN (Wide Area Network), uma rede de longa distância. Como, por exemplo, o rompimento de uma fibra ou falha em um equipamento crítico de rede.
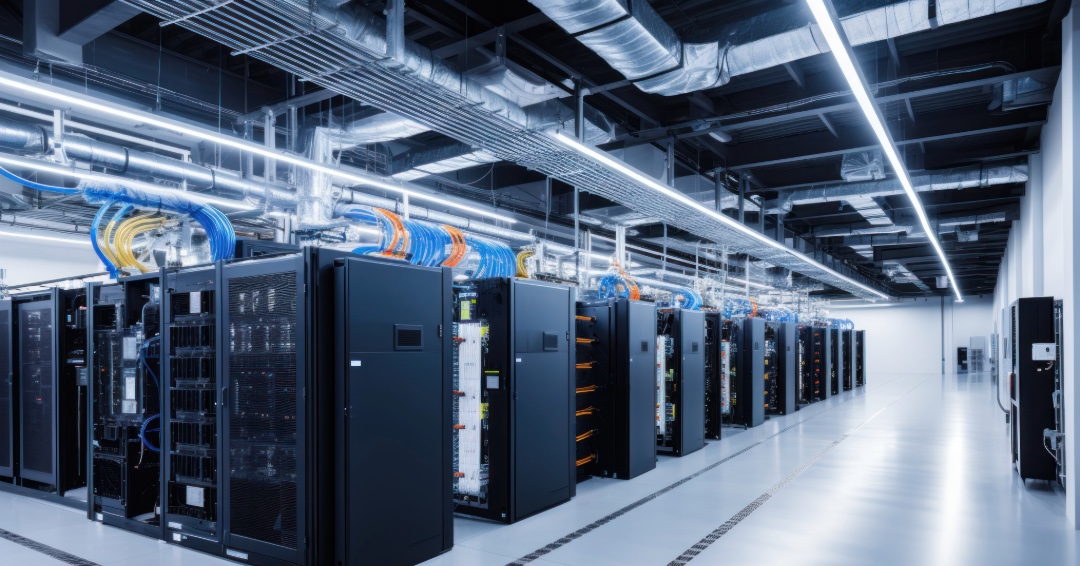
Neste contexto, os data center industriais localizados dentro das plantas de manufatura ou de centros de distribuição são componentes chaves para a eficiência e operação dos processos. Arisco dizer que a complexidade da sua arquitetura e de seus sistemas são maiores que dos ambientes de sistemas corporativos.
Em sistemas de missão-crítica, como os sistemas de chão de fábrica (shop-floor), não existe margem para erros. Uma transação com defeito pode danificar os produtos ou colocar a vida de trabalhadores em risco. Se o dispositivo de controle de pressão de uma caldeira não for acionado corretamente existe o risco de explosão.
A complexidade das plantas de manufatura e a necessidade de operação ininterrupta (24×7) exigem processos altamente automatizados, sem interferência humana. Esse ambiente de processamento requer profissionais com profundos conhecimentos de processos de manufatura, engenharia de produto, robótica, automação, arquitetura de sistemas de missão-crítica e data centers industriais. O que difere da formação tradicional de programadores e analistas de sistemas, normalmente, orientados a processos corporativos.
Essa necessidade acabou criando outra organização de TI dentro da empresa, conhecida como OT (Operational Technology), muitas vezes não reconhecida pela TI Corporativa e vista como uma organização paralela e não oficial. Entretanto, acordos de convivência entre IT e OT sempre funcionaram, pois a OT era quase que apartada da TI corporativa.
Entretanto, o cenário agora mudou. A OT precisa adotar práticas de segurança cibernéticas mais sofisticas devido a alta automação dos processos e tem que adotar tecnologias de Big Data, IoT e ferramentas analíticas sofisticadas para análise de dados em tempo real. Por outro lado, as informações do chão de fábrica em tempo real são essencial para a TI Corporativa no relacionamento com clientes e processos de logística.
Esse é o momento da integração da IT/OT nas organizações. Essa integração construíra sistemas de monitoração e controle sofisticados como o apresentado na figura abaixo, com a integração de sistemas SCADA e de dispositivos IoT em Big Data para análise em tempo real. A metodologia de melhoria contínua Six-Sigma assume um novo patamar, sendo possível o uso de grandes quantidades de dados para suas análises e definição de novos processos.
A convergência de IT/OT trás novas e amplas possibilidades de inovação, eficiência organizacional, redução de custos e satisfação dos clientes.
Um componente novo nesse ambiente é a autoprodução de energia a partir de fontes renováveis. Os custos e a escassez de energia para atender as demandas das fábricas e, ao mesmo, tempo reduzir as emissões de gases do efeito estufa está viabilizando a construção de plantas de geração exclusivas para atender as fábricas e outros prédios das empresas. Como fez o grupo Honda que criou a Honda Energy do Brasil, investindo R$100 milhões em um parque eólico de 27MW em Xangri-Lá (RS) para abastecer sua fábrica no Sumaré e reduzindo a emissão de 2,2 mil toneladas de CO2 por ano (veja a foto abaixo). A energia é gerada no Rio Grande do Sul e através das linhas de transmissão do sistema integrado brasileiro chega até São Paulo.
Trabalhei durante 20 anos na indústria automobilística na área de TI e nos últimos 10 anos dedicados à indústria de energia. Sou professor de Big Data, Engenharia de Software e Gestão de Risco na pós-graduação da Universidade Mackenzie (SP) e professor de Projetos de Socioambientais do MBA da FIAP (SP). Como consultor, trabalho em projetos de IT/TO usando os conceitos e tecnologias apresentadas neste artigo.
Acompanhei uma discussão no Linkedin sobre certificações de data centers pelo Uptime Institute. A discussão começou com um post de um grande player do mercado relatando à conquista de certificados Tier III em dois de seus data centers no Brasil. A discussão avançou com um participante dizendo que outro player também tinha dois data centers certificados. Teve uma replica dizendo que a certificação do primeiro era para Cloud Computing e não serviços de Colocation. Outro post comparou o investimento de R$100 milhões de um data center Tier III contra R$3,3 bilhões de um data center Tier IV, citando o caso do novo data center do Itaú em Mogi Mirim.
Durante a leitura dos posts, lembrei que quando comecei a trabalhar com data centers, há muitos anos atrás, era proibido colocar placas de identificação de data centers, para não facilitar a ação de pessoas de má fé. Hoje, com a ajuda do pessoal de marketing e do Google Maps conseguimos ter acesso a muitas informações críticas, incluindo a localização dos geradores de energia, tanques de combustível, subestação de energia, etc.
Apenas para lembrar, o Uptime Institute tem duas formas de certificação: (1) Design Documents; e, (2) Constructed Facility. Essas certificações referem-se apenas à topologia física da infraestrutura que impacta, diretamente, no ambiente computacional. Existem quatro níveis de certificação: (1) Tier IV – infraestrutura local tolerante a falhas com disponibilidade de 99,995%; (2) Tier III – infraestrutura local paralelamente sustentável com disponibilidade de 99,982%; (3) Tier II – infraestrutura local com componentes redundantes com disponibilidade de 99,741%; e, (4) Tier I – infraestrutura local básica com disponibilidade de 99,671%.
Entretanto, a certificação que considero mais relevante é de sustentabilidade operacional do Uptime Institute. Essa certificação avalia a gestão e operações (como qualificação do pessoal, programas de manutenção, presença de pessoal, por exemplo), construção com características adicionais e, localização do site (por exemplo, inundações, corredores de transporte, etc.).
O único site com certificação de sustentabilidade operacional pelo Uptime Institute no Brasil é o data center da Telefônica/Vivo em Santana de Parnaíba, na Av. Marcos Penteado de Ulhôa Rodrigues, atrás da Sky TV, no lado da Plural Indústria Gráfica (onde é impresso o jornal Folha de São Paulo). Também dividido apenas pelo muro da gráfica, fica localizado o novo data center da BM&F Bovespa, classificado como Tier III Certification of Design. Veja a foto abaixo.
Instalar dois data centers de missão crítica no lado de uma gráfica que processa toneladas de papel diariamente e que mantem estocados toneladas de tinta e outros componentes altamente inflamáveis é no mínimo curioso. Um eventual incêndio na gráfica, paralisaria complemente a região, impedindo inclusive o reabastecimento dos tanques de combustível dos dois data centers, por questões do bloqueio do trânsito e riscos devido ao calor irradiado do incêndio. Comento isso por experiência própria em um incêndio na área de pintura da linha de produção que ficava próxima do data center na planta da Volkswagen (na época da Autolatina) na Rodovia Anchieta. Tivemos que acionar o plano de contingência e desativar o data center devido ao calor, riscos de explosões e dificuldade de acesso ao prédio.
A exposição das certificações dos data centers na mídia para marketing, tanto da entidade certificadora como das empresas, aguça o apetite dos crakers e se tornam alvo de mais ataques cibernéticos. Entramos na mesma questão de quais arquivos criptografar nas empresas. Melhor criptografar todos, evitando a sinalização de quais arquivos são mais importantes.
Confesso que selos de certificação não me impressionam. Nos bastidores existe uma disputa entre o Uptime Institute e a Associação das Indústrias de Telecomunicações (TIA) com sua norma TIA 942, com algumas trocas polidas de opiniões. Nas seleções de serviços de data centers que fiz ao longo dos anos, inclusive internacionais, sempre fui atrás dos detalhes e evidências que comprovassem os processos e infraestrutura que suportam as certificações.
Em minha opinião é necessário identificar a real necessidade da infraestrutura e processos dos data centers para as operações da sua empresa e esquecer as certificações. Dá mais trabalho, porém você terá a certeza que está contratando um serviço adequado a sua empresa com mais opções de fornecedores para contratação e maiores oportunidades de redução de custos.
Lista dos data center certificados pelo Uptime Institute no Brasil em 16/7/2015.
Company
Data Center Name
Data Center Location
Tier Certification
Telefonica VIVO
Data Center Tambore
Sao Paulo, Sao Paulo
Tier III Gold Certification of Operational Sustainability
Brasil
Tier III Certification of Constructed Facility
Tier III Certification of Design Documents
Banco Santander Brasil S/A
Centro Tecnológico Campinas – DC2
Sao Paulo,
Tier IV Certification of Constructed Facility
Brasil
Tier IV Certification of Design Documents
Banco Santander Brasil S/A
Centro Tecnológico Campinas – DC1
Sao Paulo,
Tier IV Certification of Constructed Facility
Brasil
Tier IV Certification of Design Documents
EQUINIX Brasil
Site Tambore – SP2, Phase 3
Barueri, Sao Paulo
Tier III Certification of Constructed Facility
Brasil
Tier III Certification of Design Documents
Ascenty Data Centers Locação E Serviço LTDA
Ascenty DC Fortaleza
Fortaleza, Ceara
Tier III Certification of Constructed Facility
Brasil
Tier III Certification of Design Documents
Tribunal de Justiça do Estado do Espírito Santo
DATA CENTER – DCMPF – TJES
Vitoria, Espirito Santo
Tier III Certification of Constructed Facility
Brasil
Tier III Certification of Design Documents
Itau Unibanco
Centro Tecnologico Mogi Mirim-DC2
Sao Paulo,
Tier III Certification of Constructed Facility
Brasil
Tier III Certification of Design Documents
Itau Unibanco
Centro Tecnologico Mogi Mirim-DC1
Sao Paulo,
Tier III Certification of Constructed Facility
Brasil
Tier III Certification of Design Documents
VIVO S.A.
Data Center Tambore
Sao Paulo, SP
Tier III Certification of Constructed Facility
Brasil
Tier III Certification of Design Documents
Matrix Data Center
DC Matrix 1
Sao Paulo,
Tier III Certification of Design Documents
Brasil
Getnet Tecnologia
Getnet Campo Bom
Campo Bom, Rio Grande do Sul
Tier III Certification of Design Documents
Brasil
Ascenty Data Centers Locação E Serviço LTDA
Ascenty DC Jundiai
Sao Paulo,
Tier III Certification of Design Documents
Brasil
Oi Cyber Data Center
Data Center SIG – Brasília – DF
Brasília, Distrito Federal
Tier III Certification of Design Documents
Brasil
Governo do Estado do Parana
CELEPAR Data Center
Curitiba,
Tier III Certification of Design Documents
Brasil
ALOG Data Centers do Brasil
Rio de Janeiro – Site RJ2
Rio de Janeiro,
Tier III Certification of Design Documents
Brasil
CSU
CSU.ITS
Sao Paulo,
Tier III Certification of Design Documents
Brasil
BM&F BOVESPA S.A.
DATA CENTER BM&F BOVESPA
Sao Paulo,
Tier III Certification of Design Documents
Brasil
CODEMIG
Data Center da Secretaria de Estado de Fazenda de Minas Gerais
Belo Horizante,
Tier III Certification of Design Documents
Brasil
CODEMIG
DC PRODEMGE – Tecnologia
Belo Horizonte,
Tier III Certification of Design Documents
Brasil
Ascenty Data Centers Locação E Serviço LTDA
Ascenty DC Campinas
Sao Paulo,
Tier III Certification of Design Documents
Brasil
Embratel
Data Center Embratel Lapa
Sao Paulo,
Tier III Certification of Design Documents
Brasil
Globo.com
Globo.com Datacenter
Rio de Janeiro,
Tier III Certification of Design Documents
Brasil
Petrobras
CIPD Centro Integrado de Processamento de Dados
Rio de Janeiro, Rio de Janeiro
Tier III Certification of Design Documents
Brasil
T-Systems Brazil
T-Center
Barueri, Sao Paulo
Tier III Certification of Design Documents
Brasil
Ativas Data Center
Belo Horizonte, MG
Belo Horizonte, Minas Gerais
Tier III Certification of Design Documents
Brasil
Cookie Consent
Usamos cookies essenciais para o funcionamento do site e, com a sua autorização, cookies de estatística e marketing para entender o uso e melhorar o conteúdo. Você pode aceitar, recusar ou escolher por categoria.
Escolha abaixo quais categorias de cookies você autoriza. Os essenciais não podem ser desativados.
Cookies essenciais permitem funções básicas, a segurança e o registro das suas escolhas de consentimento. São necessários para o funcionamento do site e não podem ser desativados.
Nome
Descrição
Duração
Preferências de cookies
Armazena as escolhas de consentimento de cookies do visitante.
30 dias
Cookies de estatística nos ajudam a entender, de forma agregada, como os visitantes usam o site, para melhorar o conteúdo. Só são ativados com a sua autorização.
Ferramenta do Google que mede e analisa o tráfego do site, como páginas visitadas e origem das visitas, para orientar decisões editoriais.
Monitora o número de requisições ao servidor do Google Analytics quando o Google Tag Manager é usado.
1 minuto
__utma
Identificador usado para distinguir usuários e sessões.
2 anos após a última atividade
__utmt
Monitora o número de requisições ao servidor do Google Analytics.
10 minutos
__utmb
Distingue novas sessões e visitas. É criado quando a biblioteca GA.js é carregada e atualizado a cada envio de dados ao Google Analytics.
30 minutos após a última atividade
__utmc
Usado apenas por versões antigas (Urchin) do Google Analytics para distinguir novas sessões e visitas ao fim de uma sessão.
Fim da sessão do navegador
__utmz
Registra a origem do tráfego ou a campanha que trouxe o visitante ao site. É atualizado a cada envio de dados ao Google Analytics.
6 meses após a última atividade
__utmv
Armazena informações personalizadas definidas pelo desenvolvedor no Google Analytics. É atualizado a cada envio de dados.
2 anos após a última atividade
__utmx
Indica se o visitante participa de um teste A/B ou multivariado.
18 meses
_ga
Identificador usado para distinguir usuários.
2 anos
_gali
Usado pelo Google Analytics para identificar quais links da página são clicados.
30 segundos
_ga_
Identificador usado para distinguir usuários e manter o estado da sessão.
2 anos
_gid
Identificador usado para distinguir usuários por 24 horas após a última atividade.
24 horas
_gac_
Contém informações sobre campanhas de marketing, compartilhadas com o Google Ads quando as contas do Google Ads e do Google Analytics estão vinculadas.
90 dias
Estatísticas de visitantes do Jetpack: registram visualizações de página, sites de origem, termos de busca e cliques em links externos.