Como enxergar, com um ano de antecedência, o regime em que a empresa entrega muito — e o mercado reage pouco
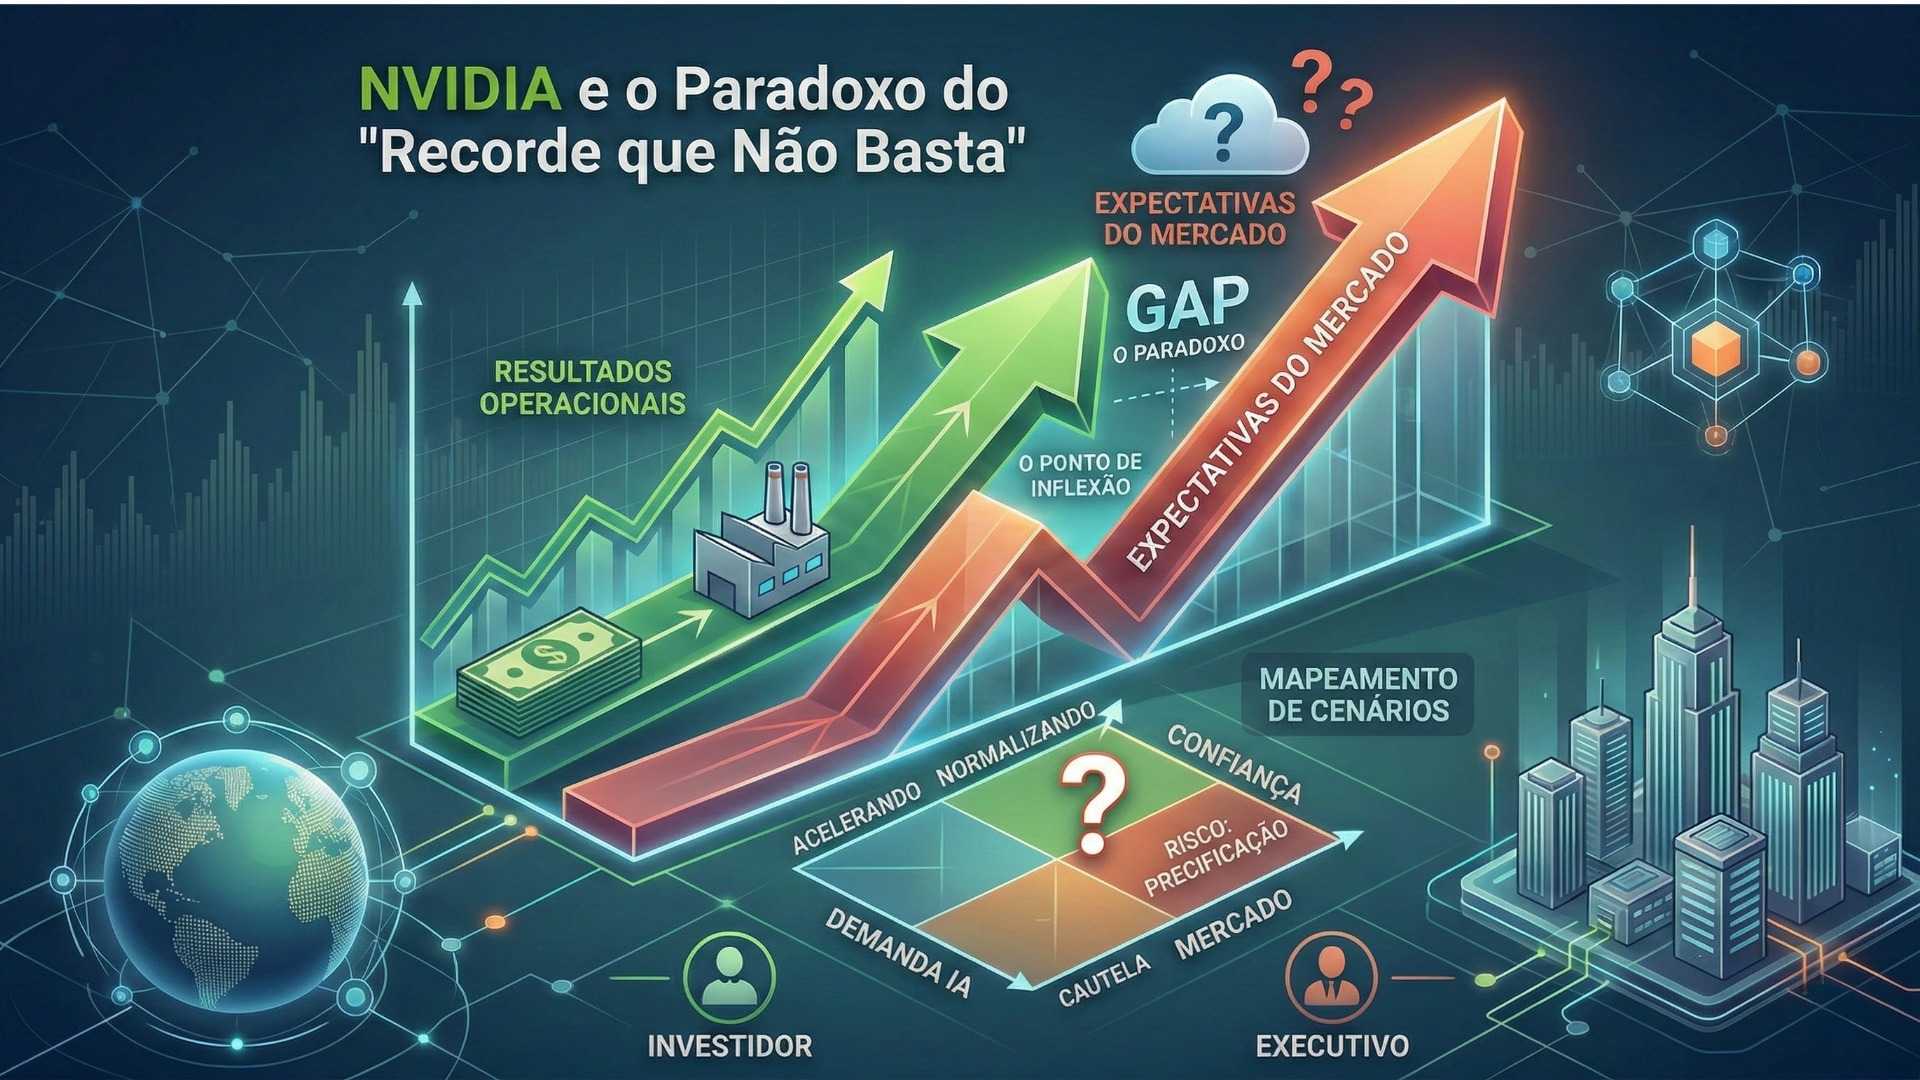
Em fevereiro de 2026, a NVIDIA apresentou resultados operacionais extraordinários. E, ainda assim, o mercado reagiu com cautela, com volatilidade e queda pontual no pós-balanço. Esse contraste costuma confundir porque bate de frente com uma regra mental simples: “resultado bom = ação sobe”.
Só que a bolsa não segue essa regra. Ela segue outra, mais dura e mais útil:
a bolsa não precifica o resultado. Ela precifica a expectativa sobre o próximo capítulo.
Este texto não é sobre adivinhar preço. É sobre algo mais valioso para investidores e tomadores de decisão: como identificar, com antecedência, o tipo de cenário em que bons números deixam de ser suficientes — e como transformar isso em disciplina de leitura, gestão de risco e qualidade de decisão.
O ponto que quase todo mundo ignora: empresa e ação não são a mesma coisa
Uma empresa vive no mundo da execução. Uma ação vive no mundo das expectativas.
Empresa: receita, margem, eficiência, produto, capacidade de entrega, roadmap.
Ação: narrativa, risco, taxa de desconto, múltiplos, posicionamento, confiança.
Em ciclos de euforia tecnológica, o que sobe não é só o lucro. Sobe também o “padrão mínimo” esperado. A régua fica tão alta que o recorde vira pré-requisito.
E aí a pergunta do mercado muda:
Antes: “vai crescer?”
Depois: “até quando?”
Quando essa pergunta muda, o mercado pode reagir friamente a um resultado excelente. Não porque o resultado é ruim, mas porque a expectativa já estava ainda maior.
O cenário que explica fevereiro de 2026 não é raro. Ele é recorrente.
O caso NVIDIA é emblemático, mas o padrão é universal:
um tema vira consenso (IA, por exemplo);
capital converge para a mesma narrativa;
múltiplos esticam;
o mercado passa a exigir surpresa crescente;
o “muito bom” vira “o mínimo”.
Nesse momento, a variável crítica deixa de ser “crescer” e vira “crescer no ritmo que o preço exige”. É aí que nasce o paradoxo: a empresa acerta o operacional, mas o mercado está discutindo o valuation.
Como enxergar isso um ano antes: o método do 2×2, sem complicação
Se você estiver em fevereiro de 2025 e quiser mapear o risco de “recorde que não basta”, o caminho mais eficiente é um modelo de cenário simples, rápido e executivo: o mapa 2×2.
A lógica é escolher duas forças que realmente movem a reação do mercado.
Incerteza 1: a tração real do ciclo (demanda/capex)
Sustentada: o ciclo continua forte.
Normalizando: o ciclo desacelera, ainda que cresça.
Incerteza 2: o regime financeiro (múltiplos / apetite por risco)
Expansivo (risk-on): o mercado paga caro por crescimento.
Compressivo (risk-off): o mercado fica seletivo e aperta valuation.
O 2×2 dá quatro futuros. O quadrante que interessa aqui é:
Tração forte + múltiplos compressivos
É o cenário em que:
a empresa entrega, e entrega muito;
mas o mercado passa a “negociar” o risco de preço;
e qualquer detalhe vira gatilho de volatilidade.
Para o leitor, a síntese é esta:
Regime
O que a empresa faz
O que o mercado sente
“Recorde que não basta”
Executa forte
Exigência alta + cautela
Esse quadrante já seria plausível em 2025 porque ele não depende de um evento específico. Ele depende de dinâmica de ciclo: quando uma narrativa vira consenso e o preço estica, o risco migra para a expectativa.
Os 3 sinais mais fáceis de monitorar em 2025
Cenário bom não é o que “parece inteligente”. É o que tem sinais observáveis. Para este caso, três sinais são suficientes para qualquer investidor ou executivo acompanhar sem esforço:
Sinal
Tradução em linguagem direta
“Beat sem prêmio”
Sai resultado acima do esperado e a ação reage pouco (ou mal)
A pergunta vira “e depois?”
O mercado deixa de discutir o trimestre e começa a discutir limite do ciclo
“Bolha” entra no vocabulário
A narrativa muda de entusiasmo para medo e compressão de múltiplo
Quando esses sinais aparecem juntos, o recado é simples:
o risco saiu da operação e foi para a precificação.
Isso não “prevê” queda. Mas indica que o preço ficou mais sensível: a assimetria muda, a volatilidade sobe, e a reação ao balanço pode ser contraintuitiva.
O que fazer com esse diagnóstico: do cenário ao playbook
A diferença entre leitura inteligente e decisão robusta é a capacidade de agir com governança. Se você identifica o regime “recorde que não basta”, você não se limita a observar; você ajusta postura.
Para investidores: três movimentos de disciplina
Separar tese de valuation. Você pode estar certo na tese (IA, liderança tecnológica) e errado no regime de múltiplo.
Reduzir dependência de “múltiplos eternamente altos”. Quando o mercado entra em modo cautela, cresce a chance de “sell the news”.
Definir regras de risco e horizontes. Regime de compressão pede postura diferente de regime de expansão.
O objetivo não é ficar “otimista ou pessimista”. É operar com clareza: qual parte do retorno vem de execução e qual parte vem de múltiplo?
Para executivos: três frentes de preparo
Narrativa de próximo capítulo. Quando o mercado muda a pergunta para “até quando?”, a comunicação precisa responder com visão e continuidade.
Gestão de expectativas com realismo. Regime de alta exigência pune ruído. Clareza e consistência viram ativos estratégicos.
Gatilhos de adaptação (“se X acontecer, fazemos Y”). Evita improviso quando o mercado muda de humor — e preserva foco.
Em termos corporativos: cenário bom vira gestão por gatilhos.
Um detalhe importante: o paradoxo não depende de “bolha”. Depende de “régua”
É tentador reduzir tudo à palavra “bolha”. Mas o mecanismo é mais operacional:
quando há forte convergência de capital,
quando a narrativa vira consenso,
quando o valuation estica,
a régua sobe.
Nesse ponto, mesmo uma grande empresa pode sofrer no curto prazo porque o mercado está “precificando perfeição”. E perfeição é uma meta ingrata: exige surpresa crescente.
Esse é o tipo de regime que cenários capturam bem: não um evento, mas uma dinâmica.
Como podemos ajudar
Se você chegou até aqui, provavelmente tem uma destas necessidades:
Como investidor: entender se está em um regime de múltiplos expansivos ou compressivos antes de aumentar (ou reduzir) exposição.
Como executivo/conselheiro: reduzir surpresa e improviso, criando um “radar” de sinais e um playbook para decisões em ambiente incerto.
Como líder de tecnologia ou energia: alinhar times em torno de hipóteses de futuro, riscos regulatórios e implicações de capex.
É exatamente para isso que estruturamos um formato de trabalho prático e replicável:
Scenario Design Lab (Foresight Sprint)
Um encontro estruturado para mapear incertezas críticas, construir cenários acionáveis e sair com entregáveis que o time consegue reutilizar.
O que entregamos:
um mapa 2×2 com narrativas claras;
uma lista de sinais de monitoramento (signposts);
gatilhos de decisão (“se X, fazemos Y”);
uma matriz de implicações para estratégia, investimento e comunicação;
templates para o time replicar internamente.
Para quem funciona melhor: empresas em tecnologia e energia (ou altamente reguladas) e investidores que precisam navegar ciclos com alta volatilidade de narrativa.
A pergunta que realmente importa
O ponto não é “NVIDIA subiu ou caiu”. O ponto é o seu contexto.
Toda empresa — e todo portfólio — tem um risco parecido escondido em algum lugar:
um futuro em que entregar muito não é suficiente para manter confiança.
Então eu fecho com uma pergunta direta:
Qual empresa no Brasil você gostaria de colocar nesse mapa — e qual decisão está em jogo?
Da migração acelerada no ACL à abertura do Grupo B: por que dados, governança e automação já são agenda de conselho
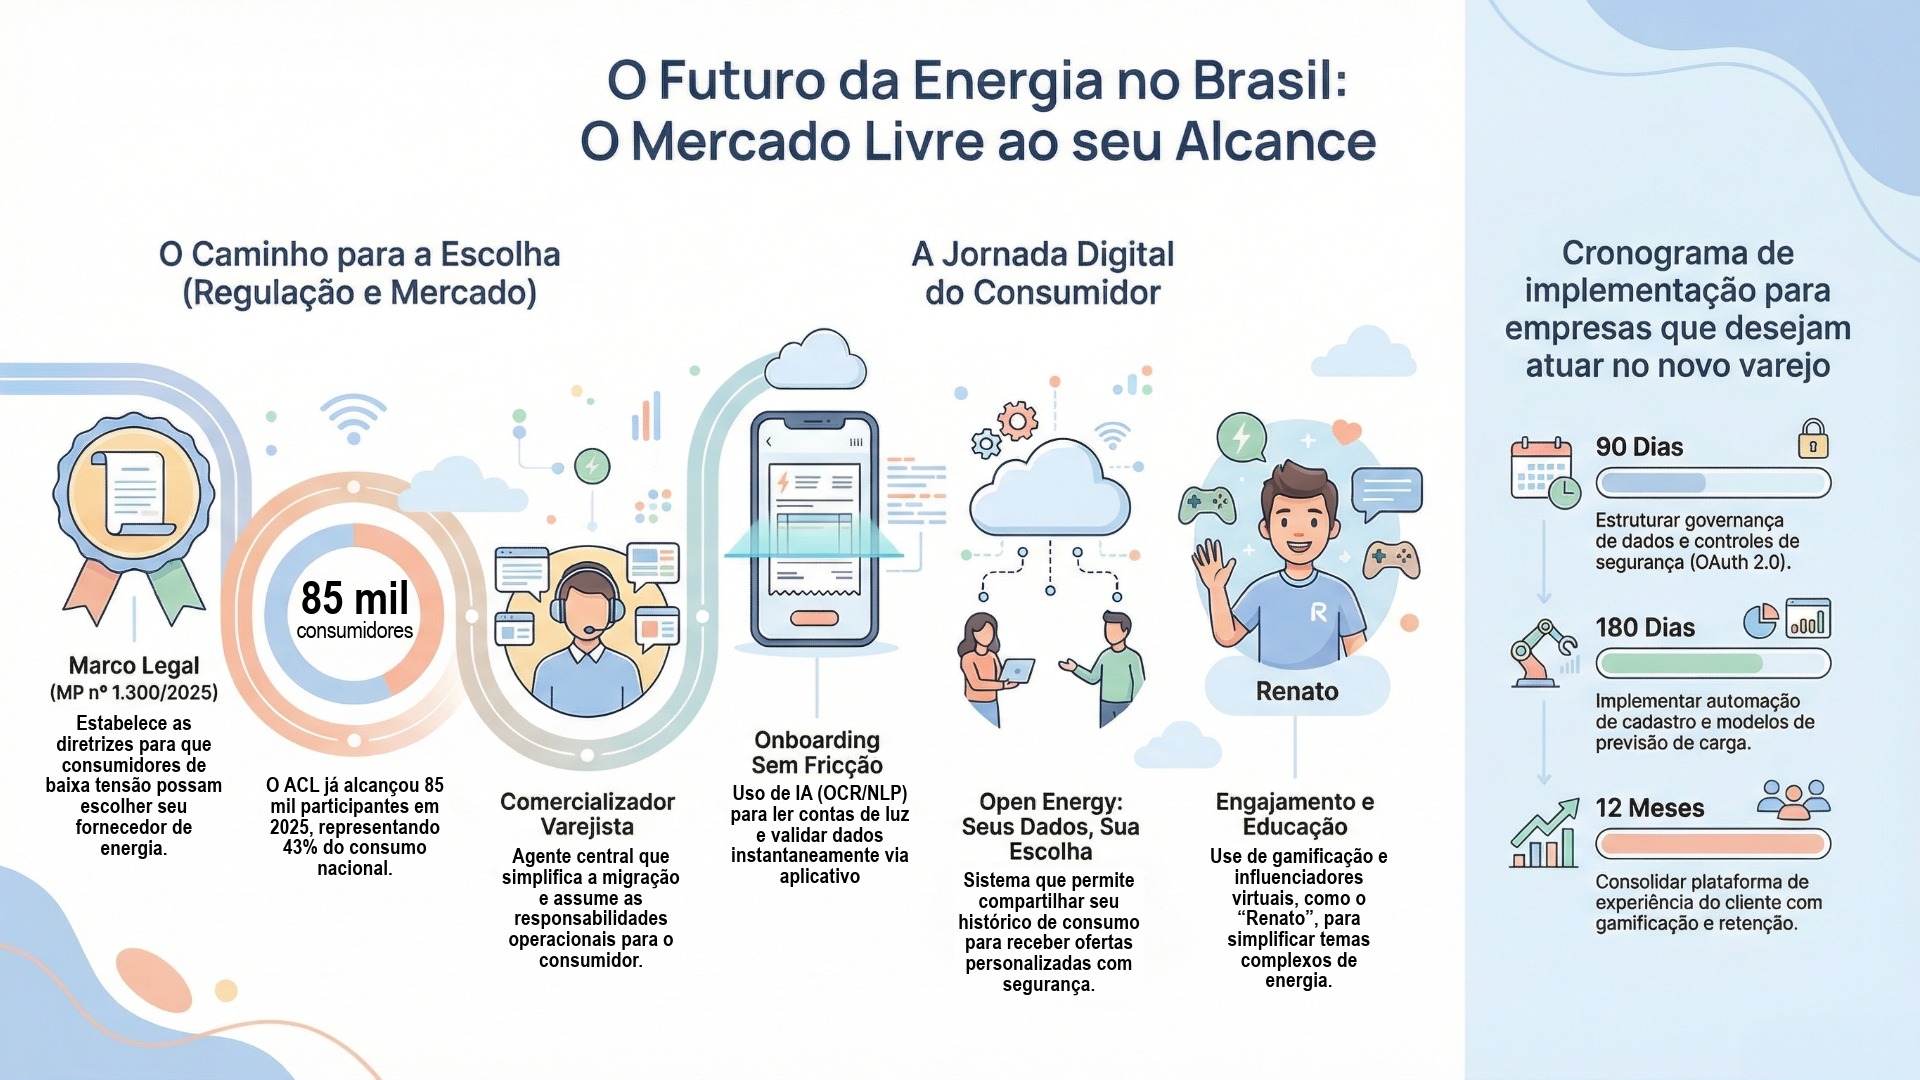
O mercado livre de energia no Brasil entrou em uma fase em que o volume começa a mudar a natureza do jogo. Em 2025, o ACL registrou a entrada de mais de 21,7 mil novos consumidores, totalizando cerca de 85 mil participantes e respondendo por aproximadamente 43% do consumo nacional de eletricidade, segundo dados divulgados com base na CCEE. (GOVERNO FEDERAL, 2026). Esse número, por si só, é menos importante do que o que ele sinaliza: a passagem de um mercado orientado por poucos contratos grandes para um ambiente que precisa operar, vender e reter em escala. A abertura para a baixa tensão (Grupo B) acelera essa transição, a partir de um cronograma ancorado na Medida Provisória nº 1.300/2025 e nos desdobramentos regulatórios associados, com consulta pública formalizada pela Portaria MME nº 862/2025. (BRASIL, 2025a; MME, 2025).
O que está em jogo agora é direto: comercializar energia para milhões exige uma máquina de dados e decisão que, na prática, passa a ser infraestrutura crítica. Porque, quando o consumo vira dado compartilhável e o cliente vira protagonista, marketing, faturamento, risco de crédito, risco regulatório, cibersegurança e reputação deixam de ser áreas “de apoio” e viram o próprio produto. A questão é que essa máquina não se compra pronta em softwares legados sem custo de adaptação; ela se constrói com governança, interoperabilidade (Open Energy) e automação com IA, sob escrutínio de LGPD e de auditoria de mercado. (ANEEL, 2025a).
A abertura do mercado livre para a baixa tensão força uma virada de modelo: vender e operar energia em escala vira problema de dados, confiança e automação, em que Open Energy e IA passam a definir competitividade, custo e risco.
Varejo de energia no Brasil (ACL em transição para Grupo B), com foco em infraestrutura crítica de dados, governança, cibersegurança e risco reputacional.
1) Varejização do ACL e o novo relógio regulatório do Grupo B
A migração recente no ACL já mostra uma característica típica de varejo: o crescimento vem de serviços e comércio, e a demanda por simplicidade operacional aumenta. Os dados divulgados com base na CCEE reforçam esse movimento e dão escala ao desafio: mais de 21,7 mil novos consumidores em 2025, com o ACL aproximando-se de 85 mil participantes e concentrando cerca de 43% do consumo nacional. (GOVERNO FEDERAL, 2026). Em paralelo, o debate regulatório deixa de ser “se” e vira “como”, com a Medida Provisória nº 1.300/2025 estabelecendo diretrizes para abertura aos consumidores de baixa tensão e a Portaria MME nº 862/2025 formalizando consulta pública sobre diretrizes para regulamentação e regras do Supridor de Última Instância (SUI), citando expressamente a Lei nº 9.074/1995 e os dispositivos incluídos pela MP. (BRASIL, 2025a; MME, 2025).
O ponto é que o cronograma passa a impor prazos de preparação comercial, tecnológica e de governança. A lógica de representação por comercializador varejista aparece como peça central para reduzir fricção do consumidor e concentrar responsabilidades operacionais e de risco, deslocando a disputa competitiva para experiência, preço, transparência e confiança. O efeito é que a empresa que operar “como sempre” — com processos pesados e pouca automação — tende a pagar em CAC, inadimplência e churn. Aqui, a metáfora útil é simples: o relógio regulatório virou um cronômetro de execução.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Abertura progressiva da baixa tensão prevista na MP nº 1.300/2025, com diretrizes discutidas em consulta pública. (BRASIL, 2025a; MME, 2025)
Antecipar investimentos em plataforma e dados antes de toda a regulamentação final versus esperar maior clareza e perder janela comercial.
Antecipação reduz tempo de captura de mercado, mas aumenta risco de retrabalho; postergação preserva caixa e aumenta risco de atraso e perda de participação.
Representação obrigatória por comercializador varejista como forma de simplificar a entrada do consumidor e concentrar obrigações operacionais. (MME, 2025)
Centralizar risco e compliance em um agente pode reduzir fricção, mas eleva dependência de governança contratual e capacidade operacional do varejista.
Redução de custo de atendimento e onboarding, com risco de passivo reputacional se o varejista falhar em experiência, transparência e resolução.
Consumidor deixa de ser passivo e passa a decidir, comparando ofertas e serviços, com expectativa de simplicidade. (BRASIL, 2025a)
Fazer “proposta de valor” clara e auditável versus competir por preço sem explicar risco e variação; a segunda opção gera reclamação e judicialização.
Estratégia de preço agressivo reduz margem e aumenta churn; proposta clara reduz CAC e custo de suporte, com prazo menor de maturação.
CCEE sinaliza prontidão operacional para abertura, condicionada à regulamentação setorial, com discussão pública desde 2024. (CNN BRASIL, 2024)
Preparar operação para volume alto antes de regras finais versus planejar por ondas; o excesso de capacidade também custa.
Superdimensionamento aumenta OPEX; subdimensionamento derruba NPS, gera atrasos e eleva risco reputacional no período de migração.
O SUI entra como componente de proteção sistêmica e precisa de regras claras para evitar ruptura de atendimento. (MME, 2025)
Proteger o consumidor sem criar distorção de incentivos; calibrar transição para evitar migração oportunista.
Regras mal calibradas elevam risco regulatório e custo de inadimplência; regras claras reduzem litigiosidade e risco de imagem.
2) Open Energy como infraestrutura de interoperabilidade e concorrência
O Open Energy reposiciona dados de consumo como ativo do cliente, e isso reconfigura custos de aquisição e capacidade de personalização. A ANEEL, ao tratar do tema em consulta pública relacionada a regras de distribuição e abertura de mercado, explicita a criação do Open Energy para permitir acesso do consumidor aos próprios dados por interface padronizada e compartilhamento mediante consentimento prévio com agentes do mercado livre. (ANEEL, 2025a). Esse desenho é mais do que um componente de tecnologia: ele muda o equilíbrio de poder informacional, reduzindo barreiras de entrada baseadas em assimetria de dados e exigindo que a disputa seja travada em governança, segurança, transparência e experiência.
A questão é que interoperabilidade não é sinônimo de abertura irrestrita. O modelo depende de consentimento, controles, trilhas de auditoria e padrões mínimos de segurança. É aqui que protocolos e camadas clássicas de segurança digital deixam de ser “TI” e passam a ser requisito comercial, porque qualquer incidente de dados vira custo direto (LGPD, litigância, reputação) e custo indireto (perda de confiança e de permissão de dados). Como referência técnica consolidada, OAuth 2.0 e TLS 1.2 representam pilares de autenticação/autorização e criptografia em trânsito. (IETF, 2012; IETF, 2008). A metáfora discreta que ajuda: Open Energy funciona como um “trilho” — permite circulação, mas exige sinalização e controle de tráfego para evitar colisões.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Open Energy prevê acesso padronizado e compartilhamento mediante consentimento, conforme discussão regulatória da ANEEL. (ANEEL, 2025a)
Abrir jornada de consentimento com máxima conversão versus elevar controles e fricção; excesso de atrito reduz adesão, falta de controle eleva risco.
CAC pode cair com melhor segmentação, mas incidentes ampliam passivo regulatório e reputacional; equilíbrio define custo total.
Consentimento e trilha de auditoria viram parte do produto, não apenas do compliance. (ANEEL, 2025a)
Investir em governança e logs detalhados versus “enxugar” custos de plataforma; a segunda opção costuma custar caro em auditoria e litígio.
Investimento inicial eleva CAPEX/OPEX de dados; reduz risco de autuação e acelera resposta a incidentes, diminuindo impacto financeiro.
Autorização delegada via OAuth 2.0 como padrão amplamente aceito para consentimento e acesso por terceiros. (IETF, 2012)
Padronizar cedo com arquitetura modular versus customizar excessivamente; customização tende a dificultar evolução e integração.
Padronização reduz tempo de integração e custo de manutenção; customização pode acelerar MVP, mas aumenta custo de longo prazo.
Criptografia em trânsito com TLS 1.2 como baseline de segurança para comunicação entre sistemas. (IETF, 2008)
Tratar criptografia como requisito mínimo versus diferencial; segurança “mínima” não protege contra falhas de processo e engenharia social.
Reduz probabilidade de vazamento em trânsito; risco residual exige controles complementares, impactando prazo e budget de segurança.
Interoperabilidade reduz assimetria de informação e aumenta comparabilidade de ofertas, elevando competição por transparência. (ANEEL, 2025a)
Competir por preço puro versus competir por valor total (tarifa + jornada + serviços); preço puro amplia churn quando surge oferta marginalmente melhor.
Estratégia orientada por valor tende a estabilizar churn e reduzir custo de suporte; preço puro reduz margem e aumenta volatilidade de receita.
3) IA aplicada ao varejo de energia: hiperpersonalização, precificação e churn
Quando o mercado se massifica, o gargalo deixa de ser “conhecer o cliente” e passa a ser “decidir em escala”. A IA entra como motor porque permite segmentação fina, previsão e automação de campanhas e ofertas, com coerência econômica. O texto-base deste debate coloca CLTV, CAC, churn e precificação dinâmica como eixo de competitividade, com referência a práticas observadas em mercados competitivos como Texas (ERCOT) e Reino Unido. A rigor, o benefício não está apenas em campanhas melhores, mas em reduzir erro sistêmico: oferta errada para cliente errado vira inadimplência, suporte, cancelamento e risco reputacional.
O risco é duplo. Primeiro, modelos mal calibrados podem induzir discriminação indireta e conflito com LGPD e com expectativas de transparência. Segundo, previsões ruins de carga e comportamento se materializam como custo direto de energia e risco financeiro. A métrica citada no texto-base, MAPE, é um padrão de mercado para medir erro percentual absoluto médio em previsões. O ponto executivo é que previsão de carga e churn não são “analytics”; são gerenciamento de exposição. A metáfora discreta aqui é inevitável: IA, sem governança, vira um piloto automático sem checklist.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Modelos de propensão e segmentação para estimar CLTV e orientar CAC por retorno esperado.
Maximizar conversão no curto prazo versus qualidade de carteira no médio prazo; a primeira opção aumenta inadimplência e churn oculto.
Reduz desperdício de marketing; pode elevar risco de crédito se não houver limites e validação; exige governança de dados e critérios auditáveis.
Precificação e pacotes ajustados ao comportamento, com foco em reduzir volatilidade e proteger margens em cenários de mercado.
Ofertas agressivas aumentam aquisição, mas elevam risco de margem negativa em períodos de preço adverso; proteção de margem reduz atratividade.
Impacta diretamente lucro e fluxo de caixa; exige integração com compra de energia e gestão de portfólio, com prazos curtos de ajuste.
Previsão de carga com foco em reduzir erro (MAPE) e minimizar exposição no curto prazo.
Investir em modelos avançados e dados de qualidade versus manter algoritmos legados; legado é mais barato, mas custa em erro e exposição.
Menor erro reduz custo de energia e penalidades; demanda plataforma de dados, MLOps e validação contínua, elevando OPEX técnico.
Gestão de churn com sinais precoces (mudança de consumo, reclamações, atritos de faturamento) para retenção proativa.
Reter a qualquer custo versus aceitar churn e otimizar aquisição; retenção excessiva pode destruir margem.
Aumenta estabilidade de receita; reduz custo de suporte reativo; exige integração omnicanal e governança de comunicação.
Uso de IA generativa para criação e teste de comunicação em escala, com controle de risco de conteúdo e conformidade.
Ganhar velocidade versus controle de qualidade; sem revisão e guardrails, cresce risco de mensagem enganosa e crise.
Reduz tempo de campanha e custo por peça; aumenta risco reputacional se houver inconsistência; exige trilhas e políticas de uso.
4) Onboarding sem fricção: KYC, integridade documental e risco reputacional
A migração para o ACL, em escala de varejo, precisa ser tão simples quanto contratar um serviço digital de alto volume. O texto-base descreve a lógica de onboarding sem fricção com IA, incluindo OCR e NLP para extração de dados da conta de luz, KYC e validações em tempo real, além de detecção de fraude e deepfakes. Aqui, o objetivo é reduzir tempo, reduzir abandono e reduzir custo operacional. Mas o risco é evidente: qualquer falha de validação, qualquer vazamento, qualquer promessa mal explicada vira crise pública. No setor elétrico, onde a interação do cliente historicamente ocorre “quando algo dá errado”, a tolerância a erro na entrada é baixa, porque o cliente associa falha inicial a risco permanente.
A escolha executiva é entre velocidade e controle, mas essa dicotomia é enganosa. A questão é desenhar um processo em camadas: automatizar o que é repetitivo, escalável e bem definido; escalar humanos apenas para exceções e casos de alto risco. A base é governança documental e prova por evidência: rastrear origem de dados, consentimento, validação e decisão. O resultado é que operações de onboarding viram parte de uma trilha auditável, alinhada ao próprio espírito do Open Energy: consentimento e transparência. (ANEEL, 2025a). A metáfora discreta: onboarding é a porta giratória do prédio — se ela emperra, todo o fluxo para.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Extração automática de dados de fatura por OCR e interpretação por NLP para reduzir preenchimento manual.
Automação total aumenta velocidade, mas exige alto controle de qualidade e tratamento de exceções; automação parcial custa mais em operação.
Reduz custo por cadastro e tempo de ativação; erros geram retrabalho e reclamação, elevando custo de suporte e risco de imagem.
KYC com validação em tempo real, cruzando bases e regras de risco para decisão rápida.
Critérios rígidos reduzem fraude e aumentam reprovação; critérios flexíveis aumentam conversão e elevam risco de inadimplência e chargeback.
Afeta diretamente perdas e provisões; impacto em prazo é imediato; risco reputacional cresce se houver negativas injustificadas.
Controles de consentimento e registro de trilha de auditoria para LGPD e governança. (ANEEL, 2025a)
Minimizar passos na jornada versus documentar adequadamente consentimento; um “atalho” pode virar passivo jurídico.
Reduz risco de autuação e litígio; aumenta custo de implementação, mas reduz custo esperado de incidentes e crises.
Segurança de canal e integridade de sessão como baseline técnico (criptografia em trânsito com TLS 1.2). (IETF, 2008)
Tratar segurança como requisito mínimo versus diferencial; requisito mínimo é necessário, mas insuficiente sem processo.
Mitiga risco de interceptação e vazamento; não elimina fraudes sofisticadas, exigindo camadas adicionais e OPEX de monitoramento.
Gestão de fraude e verificação de autenticidade de documentos e mídia para reduzir ataques de subscrição.
Investir em antifraude robusto eleva custo unitário; antifraude fraco amplia perdas e pode inviabilizar margens em varejo.
Protege margem e reduz perdas; em caso de falha, o impacto é desproporcional, porque fraude em escala vira manchete e intervenção regulatória.
5) Engajamento e retenção: gamificação, educação e a disputa por atenção
O setor de energia historicamente tem baixo engajamento: o cliente só presta atenção quando a conta sobe ou quando falta energia. Isso cria um paradoxo para a varejização: a empresa precisa educar e reter em um produto percebido como commodity e com atenção limitada. O texto-base traz duas vias de resposta: gamificação para mudar comportamento e aumentar interação, e influência digital para traduzir o setor para linguagem cotidiana. A gamificação, quando bem desenhada, combina objetivos de negócio (reduzir pico, estimular autoatendimento, aumentar compreensão de planos) com incentivos claros e mensuráveis. Evidências de mercado mostram que empresas de utilities vêm explorando esse caminho, com abordagens descritas em materiais setoriais e estudos sobre engajamento. (INFOSYS, 2024; EMERALD PUBLISHING, 2022).
No caso citado, a EWII aparece em relato de uso de gamificação via plataforma Scratcher, como estratégia para engajar clientes e comunicar temas complexos. (SCRATCHER, 2026). No Brasil, a (re)energisa lançou o “Renato”, influenciador virtual voltado à educação energética, posicionando o avatar como ponte de clareza e engajamento na estratégia digital. (ENERGISA, 2025). A questão é que esses instrumentos não substituem preço competitivo; eles reduzem custo de relacionamento, mitigam churn e diminuem risco reputacional ao aumentar compreensão e previsibilidade percebida. A metáfora discreta: retenção é um contrato psicológico; sem comunicação, ele se rompe no primeiro atrito.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Gamificação como camada de experiência para estimular autoatendimento e comportamentos desejados. (INFOSYS, 2024)
Jogos superficiais geram ruído e fadiga; gamificação útil exige regras claras, recompensas coerentes e integração com oferta.
Reduz custo de atendimento e aumenta retenção; demanda investimento em design e mensuração; risco de reputação se parecer manipulação.
Aplicação prática em utilities, como o caso EWII descrito em narrativa de mercado. (SCRATCHER, 2026)
Replicar “case” sem adaptação versus desenhar para contexto regulatório e cultural local; copiar pode falhar por diferença de incentivos.
Acelera implantação, mas pode ter baixo impacto se não houver aderência; custo de oportunidade aumenta se a iniciativa não mover KPI.
Influenciador virtual para educação energética, com exemplo do “Renato” da (re)energisa. (ENERGISA, 2025)
Educação amplia confiança, mas exige consistência e governança editorial; inconsistência vira crise nas redes.
Diminui ruído e reclamação; pode reduzir churn por mal-entendido; custo moderado com risco reputacional alto se houver erro factual.
Pesquisa acadêmica e setorial aponta gamificação como instrumento para alavancar jornada do cliente e experiência. (EMERALD PUBLISHING, 2022)
Medir impacto real versus métricas de vaidade (cliques e logins); sem correlação com churn e inadimplência, o valor é incerto.
Melhora decisões executivas e evita desperdício; exige governança de métricas e desenho experimental, impactando prazo.
UX de comparabilidade e transparência como fator de marca em commodity, alinhada ao contexto de abertura e competição. (ANEEL, 2025a)
Excesso de simplificação pode esconder riscos de preço; excesso de detalhe derruba conversão.
Transparência reduz risco de judicialização e Procon; afeta CAC e churn; exige cuidado de linguagem e governança de comunicação.
6) O nexo IA–energia: quando o crescimento digital vira risco de rede
Existe um paradoxo que começa a ganhar peso no debate executivo: a IA ajuda a otimizar consumo e operação, mas o próprio crescimento da infraestrutura de IA aumenta demanda e complexidade para a rede. O texto-base chama atenção para o caso do Texas, onde filas de conexão e expectativas de carga ligadas a data centers e IA pressionam planejamento e narrativa pública. Fontes de alta credibilidade reportaram escala relevante de pedidos de conexão e projeções de crescimento de demanda, com discussão regulatória e de planejamento em torno de “cargas fantasma” e investimentos em transmissão. (FINANCIAL TIMES, 2025; SAN ANTONIO EXPRESS-NEWS, 2025). O efeito é que energia e dados passam a competir por confiabilidade: uma falha elétrica vira falha digital, e vice-versa.
No Brasil, a pressão não se manifesta igual, mas a lógica é semelhante: resiliência e comunicação tornam-se centrais em períodos críticos, e a coordenação de resposta a eventos extremos ganha peso. A ANEEL reforçou medidas de resiliência e comunicação para o setor elétrico no verão 2025/2026, o que sinaliza maior cobrança por transparência operacional e prontidão. (ANEEL, 2025b). Para o varejo de energia, isso muda o marketing também: não basta vender preço, é preciso vender confiança, explicar riscos e demonstrar capacidade de resposta. A metáfora discreta: a rede vira o “sistema circulatório” de um país mais digital; quando a circulação falha, o choque é sistêmico.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Crescimento de data centers e cargas digitais pressiona planejamento e gera incerteza sobre demanda futura em sistemas como o ERCOT. (FINANCIAL TIMES, 2025; SAN ANTONIO EXPRESS-NEWS, 2025)
Planejar por demanda máxima pode levar a sobre-investimento; planejar por demanda “realizada” pode gerar gargalo e apagões.
Afeta custo sistêmico e tarifa; risco de reputação do setor cresce com falhas; decisões têm horizonte longo e difícil reversão.
Resiliência e comunicação entram como obrigação reforçada em períodos críticos, com medidas destacadas pela ANEEL. (ANEEL, 2025b)
Aumentar transparência pode expor fragilidades; reduzir transparência amplia crise quando evento ocorre.
Transparência bem governada reduz dano reputacional; exige capacidade de dados e operação para sustentar mensagens e evidências.
IA aplicada à operação pode apoiar previsão de falhas e coordenação de resposta, desde que haja governança e dados confiáveis.
Automatizar decisões críticas sem validação pode amplificar incidentes; excesso de validação pode atrasar resposta.
Pode reduzir duração e impacto de eventos; exige investimento em dados e processos, com custo imediato e benefício em risco evitado.
Integração entre experiência do cliente e operação de rede melhora percepção de confiabilidade e reduz atrito em eventos.
Integrar canais e dados é caro e complexo; manter silos reduz custo inicial e aumenta custo de crise.
Reduz custo de suporte em incidentes e protege marca; prazo de implantação tende a ser de médio prazo.
Auditoria de eventos e trilhas de evidência tornam-se essenciais para governança, regulação e reputação. (ANEEL, 2025b)
Investir em observabilidade e evidências versus aceitar opacidade operacional; opacidade vira vulnerabilidade em crise.
Aumenta custo de plataforma, mas reduz custo de litígio e sanções; acelera resposta e contenção reputacional.
O que muda até o horizonte de tempo conhecido
Premissas
Sinais precoces
Impacto em custo/prazo/risco
Resposta recomendada
Cenário base: abertura do Grupo B segue ritmo previsto em diretrizes e consultas, com maturação progressiva de Open Energy e crescimento contínuo do ACL. (BRASIL, 2025a; MME, 2025; ANEEL, 2025a)
Aumento contínuo de migração e consolidação do comercializador varejista; maior demanda por consentimento e comparadores.
Custo cresce por volume; prazo de adaptação encurta; risco reputacional cresce por exposição.
Priorizar plataforma de dados e governança; operar por ondas, com trilha de evidência e controles de consentimento.
Cenário otimista: padronização acelera, APIs amadurecem, consentimento torna-se simples e a competição desloca-se para serviços e experiência. (ANEEL, 2025a)
Adoção de jornadas digitais com alta conversão e baixo suporte; redução de ruído regulatório; estabilidade de reclamações.
Custo unitário cai; prazo de aquisição encurta; risco de crise diminui por transparência.
Investir em diferenciação por UX, educação e retenção; usar IA para otimizar CLTV e reduzir churn com governança.
Cenário estressado: atrasos regulatórios, incidentes de dados e aumento de fraudes elevam judicialização e endurecem exigências de compliance. (ANEEL, 2025a)
Aumento de notícias de vazamentos e golpes; elevação de reclamações e fiscalização; retração de consentimento do consumidor.
Custo de compliance e suporte sobe; prazo de onboarding alonga; risco reputacional e regulatório torna-se dominante.
Endurecer antifraude, reforçar trilha auditável, revisar contratos e mensagens comerciais; ampliar contingência e resposta a incidentes.
Recomendações práticas
Em 90 dias
Mapear a jornada ponta a ponta e documentar riscos com matriz de evidências; critério de aceite: trilha de decisão por etapa (dados de entrada, consentimento, validação, decisão e responsável) e relatório de lacunas priorizadas por risco.
Definir arquitetura mínima de dados para Open Energy e consentimento; critério de aceite: catálogo de dados com origem, finalidade, base legal e retenção, alinhado ao desenho regulatório da ANEEL. (ANEEL, 2025a)
Implantar controles mínimos de segurança para canais e APIs; critério de aceite: validação técnica de criptografia em trânsito e política de autorização compatível com OAuth 2.0 e TLS 1.2. (IETF, 2012; IETF, 2008)
Criar painel executivo de CAC, CLTV, churn e inadimplência; critério de aceite: métricas calculadas e auditáveis com periodicidade definida e responsáveis nomeados.
Em 180 dias
Implementar onboarding com automação e exceções governadas (OCR/NLP + KYC + antifraude); critério de aceite: redução mensurável do tempo de ativação e queda de retrabalho, com taxa de exceção e taxa de fraude monitoradas.
Integrar previsão de carga (MAPE) à estratégia comercial e de portfólio; critério de aceite: modelo com validação contínua, limites de erro e plano de fallback operacional.
Estruturar governança editorial e de risco de conteúdo para comunicação e educação; critério de aceite: política de revisão, trilhas de publicação e testes de consistência de mensagens em canais.
Em 12 meses
Consolidar plataforma de interoperabilidade e analytics com trilhas de auditoria completas; critério de aceite: capacidade de reconstruir decisões e consentimentos por cliente e por transação em auditoria amostral.
Evoluir retenção com educação e engajamento mensurável (gamificação e comunicação orientada a dados); critério de aceite: redução de churn e de custo de suporte, com correlação demonstrada em testes controlados. (INFOSYS, 2024; EMERALD PUBLISHING, 2022)
Preparar resposta a crises (dados e operação) com exercícios e playbooks; critério de aceite: simulações executadas e tempos de resposta medidos, incluindo comunicação alinhada às orientações de resiliência do setor. (ANEEL, 2025b)
Conclusão
A abertura do mercado livre para a baixa tensão não é apenas uma mudança comercial; ela reposiciona o varejo de energia como disciplina de dados, governança e confiança em escala. Os números de migração no ACL em 2025 são um sinal forte de que o modelo já se deslocou para volume, e o cronograma regulatório associado à MP nº 1.300/2025 e à Portaria MME nº 862/2025 encurta o tempo de preparação. (GOVERNO FEDERAL, 2026; BRASIL, 2025a; MME, 2025). Com Open Energy, a concorrência tende a se tornar mais transparente e mais agressiva, porque o dado deixa de ser barreira e vira insumo competitivo. (ANEEL, 2025a). O risco é que, sem uma base sólida de consentimento, segurança e auditoria, a mesma digitalização que reduz CAC pode multiplicar crises, fraudes e judicialização.
A implicação estratégica é objetiva: vencer no Grupo B exigirá operar como empresa de infraestrutura crítica, mesmo quando a interface pareça “varejo”. Isso significa trilhas de evidência, decisões automatizadas governadas, segurança como requisito comercial e comunicação como mecanismo de redução de risco. A chamada à ação é pragmática: começar pela arquitetura mínima e pela governança de dados, porque o restante — IA, jornada, retenção — depende dessa fundação para escalar sem colapsar em custo e reputação.
Como podemos ajudar
Diagnosticar prontidão para Grupo B e Open Energy com matriz de evidências, riscos e priorização executiva.
Desenhar arquitetura de dados e consentimento com trilha auditável, alinhada ao desenho regulatório da ANEEL.
Implementar jornada de onboarding com OCR/NLP, KYC e antifraude, com métricas de conversão, exceção e perda.
Estruturar governança de IA (modelos, dados, validação e limites) para CLTV, churn e previsão de carga com MAPE controlado.
Construir painel executivo de performance (CAC, CLTV, churn, inadimplência) integrado a decisões comerciais e de portfólio.
Redigir cláusulas contratuais e playbooks de crise para proteção reputacional, LGPD e resposta a incidentes.
Operacionalizar trilha de evidências para auditorias, reclamações e fiscalização, reduzindo custo de litígio e tempo de resposta.
Referências bibliográficas
AGÊNCIA NACIONAL DE ENERGIA ELÉTRICA (ANEEL). Aprovada consulta para aperfeiçoar regras dos serviços de distribuição em consequência da abertura do mercado para consumidores do Grupo A. Brasília: ANEEL, 2025a.
AGÊNCIA NACIONAL DE ENERGIA ELÉTRICA (ANEEL). ANEEL reforça medidas de resiliência e comunicação para o setor elétrico no Verão 2025/2026. Brasília: ANEEL, 2025b.
BRASIL. Presidência da República. Exposição de Motivos EM nº 00025/2025 MME (referente à Medida Provisória nº 1.300, de 21 de maio de 2025). Brasília: Presidência da República, 2025a.
CNN BRASIL. CCEE: Estamos prontos para iniciar em 2025 abertura integral do mercado de energia. São Paulo: CNN Brasil, 2024.
EMERALD PUBLISHING. Gamification in the customer journey: a conceptual model and future research. Journal of Service Theory and Practice, v. 33, n. 3, p. 352–386, 2022.
ENERGISA. (re)energisa apresenta Renato, influenciador virtual criado para simplificar temas de energia e impulsionar estratégia digital da marca. Cataguases: Grupo Energisa, 2025.
FINANCIAL TIMES. Why the Permian Basin is facing a power crunch. Londres: Financial Times, 2025.
GOVERNO FEDERAL (SECOM). Mercado livre de energia registra mais de 21,7 mil novos consumidores brasileiros em 2025. Brasília: Governo Federal, 2026.
IETF. The Transport Layer Security (TLS) Protocol Version 1.2. RFC 5246. Fremont: Internet Engineering Task Force, 2008.
IETF. The OAuth 2.0 Authorization Framework. RFC 6749. Fremont: Internet Engineering Task Force, 2012.
INFOSYS. How utilities can use gamification to engage customers and cultivate loyalty. Bengaluru: Infosys, 2024.
MINISTÉRIO DE MINAS E ENERGIA (MME). Portaria MME nº 862/2025. Brasília: MME, 2025.
SAN ANTONIO EXPRESS-NEWS. Texas “open” for data center boom as lawmakers grapple with its challenges. San Antonio: Express-News, 2025.
SCRATCHER. Energizing EWII’s customer journey: Gamification in the utility market. Copenhague: Scratcher, 2026.
Padrões abertos, perfis de implementação, testes de conformidade e cláusulas de reversibilidade para reduzir lock-in, custo de mudança e risco reputacional
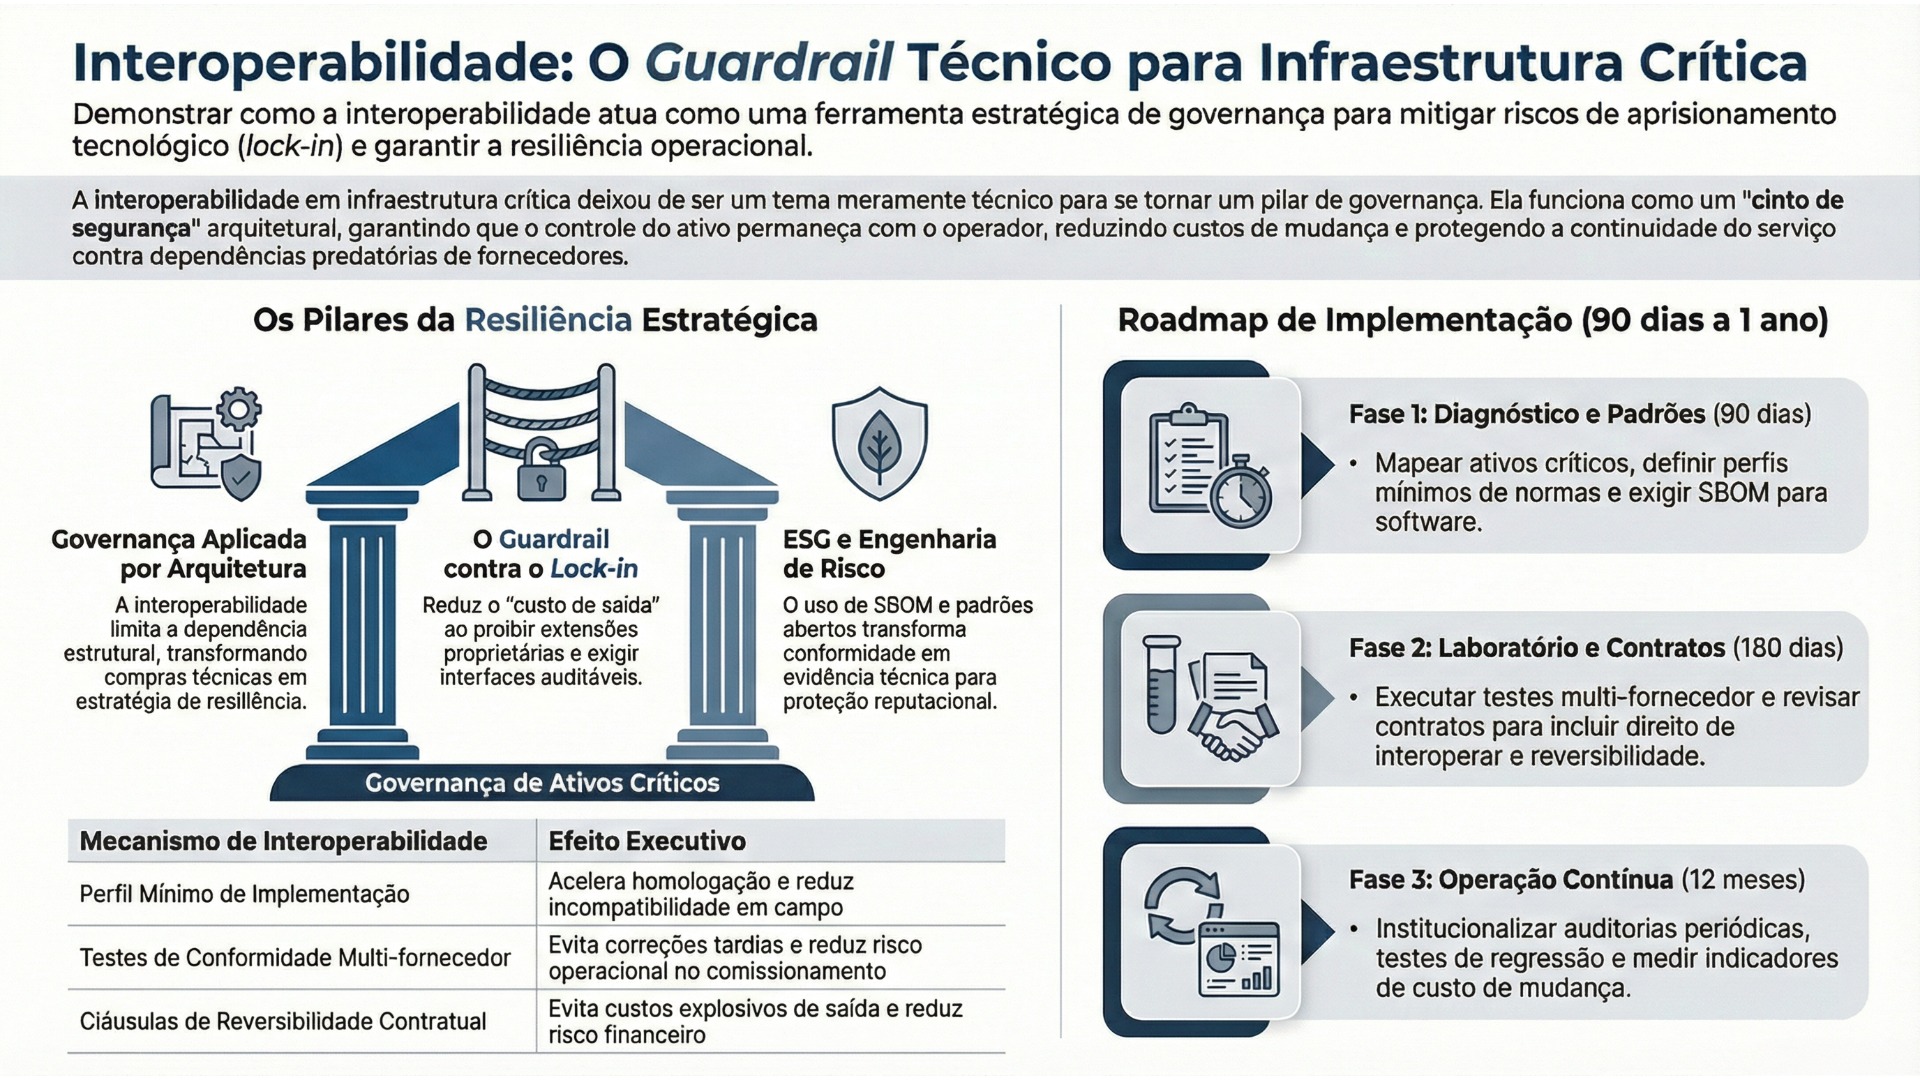
Infraestrutura crítica está virando software, e software está virando cadeia de suprimentos. Essa combinação elevou a relevância de um tema que, por muito tempo, ficou restrito a engenharia: interoperabilidade. O ponto é que interoperabilidade não serve apenas para “fazer sistemas conversarem”. Ela define quem controla o futuro do ativo: o operador e seu ecossistema, ou o fornecedor e sua caixa-preta. Em mercados onde a continuidade é inegociável — energia, telecom, água, transporte, saúde — a assimetria não nasce do preço inicial. Ela nasce do custo de troca, do tempo de migração, da dependência de manutenção e da ausência de evidência auditável. Por isso, interoperabilidade funciona como guardrail técnico contra ações predatórias econômicas: ela reduz o poder de aprisionamento por padrões proprietários e obriga o valor a permanecer no desempenho, não na dependência. A questão é executar com rigor: adotar normas maduras, definir perfis mínimos, comprovar por testes e amarrar tudo em contratos com reversibilidade e trilha de evidências. É onde tecnologia encontra governança e onde ESG deixa de ser narrativa para virar engenharia de risco.
1) Tese operacional: interoperabilidade é governança aplicada por arquitetura
Interoperabilidade tem efeito semelhante ao de trilhos bem definidos: ela não elimina riscos, mas limita o espaço de manobra para que decisões técnicas virem dependências estruturais. Em termos executivos, interoperabilidade transforma compras em estratégia de resiliência, porque protege três ativos: continuidade do serviço, poder de negociação e capacidade de auditoria. A tensão aparece quando o curto prazo pressiona por velocidade e “solução completa”. O risco é que a solução completa vire, na prática, um regime de manutenção obrigatória, upgrades não negociáveis e integrações caras. Quando esse cenário se combina com requisitos de segurança e transparência, o problema deixa de ser apenas custo. Ele vira risco reputacional: incidentes custam mais quando a organização não consegue explicar o que aconteceu, nem provar o que fez para prevenir. Por isso, a boa interoperabilidade não é “compatibilidade declarada”. Ela é interoperabilidade comprovada, com perfis de implementação e critérios de aceite. A metáfora útil aqui é um cinto de segurança: ele não substitui direção defensiva, mas reduz o dano quando o inesperado acontece.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Arquitetura por camadas e interfaces estáveis para substituir componentes sem reescrever o sistema
Exige disciplina de engenharia e governança de versões, em vez de integrações “no improviso”
Reduz custo de mudança e tempo de migração; diminui risco de paralisação em renovações
Perfil mínimo de implementação por norma, para eliminar “zonas cinzentas” do padrão
Restringe liberdade de customização do fornecedor
Acelera homologação e reduz risco de incompatibilidade em campo
Testes de conformidade e ensaios multi-fornecedor antes de ir a campo
Demanda laboratório, roteiros e critérios de aceite por evidência
Evita correção tardia e reduz risco operacional no comissionamento
Portabilidade de dados com esquema versionado e dicionário
Requer governança de dados e esforço inicial em modelagem
Melhora auditoria e resposta a incidentes, reduzindo risco reputacional
Requisitos de transparência na cadeia de software via SBOM (NTIA, 2021)
Aumenta o nível de exigência sobre fornecedores e processos
Reduz exposição a vulnerabilidades e acelera resposta a falhas de cadeia de suprimentos
2) O mecanismo do lock-in: onde a dependência nasce e por que ela escala
Lock-in não costuma aparecer como uma linha explícita no contrato. Ele se forma em decisões técnicas pequenas e cumulativas: extensões proprietárias no núcleo, telemetria fechada, suporte exclusivo, dados sem semântica padronizada e atualizações que quebram integrações. Em infraestrutura crítica, esse conjunto vira um “labirinto de saída cara”: entrar é rápido, mas sair exige tempo, orçamento e risco operacional. A questão é que o lock-in escala com o tempo por um motivo simples: toda expansão reforça o mesmo ecossistema. Cada novo ativo conectado e cada nova rotina operacional aumentam o custo de troca. Esse efeito é ainda mais forte quando o sistema inclui automação e controle, porque o núcleo passa a carregar decisões de segurança e continuidade. Por isso, o guardrail técnico precisa atuar onde o lock-in nasce: nas interfaces, no modelo de dados e na capacidade de auditoria. A metáfora discreta é a de concreto fresco: enquanto a arquitetura está sendo moldada, ajustes são baratos; depois de curado, qualquer mudança vira obra pesada.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Proibir extensões proprietárias no núcleo e permitir extensões apenas com fallback aberto
Pode reduzir diferenciação de fornecedores em certas funções
Mantém substituibilidade e reduz risco de refém tecnológico
Separar “controle” de “observabilidade” e manter ambos com interfaces auditáveis
Aumenta esforço de desenho e integração
Diminui risco de dependência em funções críticas e acelera investigação de falhas
Exigir documentação de interfaces, versões e matriz de compatibilidade
Exige governança contínua, não apenas entrega inicial
Reduz incidentes por atualização e protege continuidade
Padronizar eventos e telemetria com semântica mínima
Pode limitar formatos “otimizados” de um fornecedor
Melhora rastreabilidade e reduz custo de auditoria
Definir cláusulas de reversibilidade com prazos e custos pré-acordados
Tende a aumentar negociação e rigor contratual
Evita custo explosivo de saída e reduz risco financeiro em migrações
3) Energia e automação: padrões para subestações digitais, telecontrole e recursos distribuídos
No domínio elétrico, interoperabilidade é inseparável de continuidade. Subestações digitais e redes mais dinâmicas exigem padrões que descrevam dados, serviços e engenharia, não apenas comunicação. A norma IEC 61850 se consolidou como base para automação de subestações e comunicação entre dispositivos inteligentes, com serviços distintos como MMS (cliente-servidor), GOOSE (mensagens rápidas de eventos) e Sampled Values (fluxo de medições amostradas), que ocupam papéis diferentes em latência e requisitos de rede (ABB, s.d.; MZ AUTOMATION, 2024). O risco é tratar isso como “protocolo plug-and-play” e ignorar engenharia e testes. A questão é que energia tem tolerância baixa a ambiguidades: um detalhe de prioridade, sincronismo ou mapeamento pode virar atuação indevida ou falha de proteção. Em paralelo, a integração de recursos distribuídos e resposta à demanda exige protocolos e modelos que reduzam integração ponto a ponto, como IEEE 2030.5 e OpenADR, além de especificações de informação em ecossistemas como SunSpec (IEEE, 2018; OPENADR ALLIANCE, 2026; SUNSPEC ALLIANCE, 2026). A metáfora aqui é a de uma orquestra: não basta ter instrumentos; é preciso partitura comum e ensaio.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Usar IEC 61850 com engenharia baseada em SCL e modelos consistentes (ABB, s.d.)
Exige maturidade de engenharia e padronização de bibliotecas
Reduz custo de integração em expansões e diminui risco em comissionamento
Separar MMS, GOOSE e Sampled Values por criticidade e requisitos de rede (MZ AUTOMATION, 2024)
Aumenta rigor de projeto de rede e sincronismo
Melhora previsibilidade sob falha e reduz risco de atuação indevida
Integrar legados com IEC 60870-5-104 e DNP3 com gateways auditáveis
Mantém convivência de pilhas distintas por um período
Reduz risco de migração abrupta e preserva continuidade
Padronizar integração de DER com IEEE 2030.5 (IEEE, 2018) e sinais com OpenADR (OPENADR ALLIANCE, 2026)
Pode exigir governança de perfis e certificação
Acelera escala de DER e reduz custo de integrações customizadas
Amarrar segurança a padrões setoriais (IEC 62351) para comunicações críticas (IEC, 2025)
Gestão de certificados e conformidade aumenta complexidade
Reduz superfície de ataque e melhora capacidade de auditoria e resposta
4) Telecom e infraestrutura digital: interoperabilidade para evitar dependência de ecossistema
Em telecom, a base normativa do setor é o corpo de especificações organizado por releases do 3GPP, com publicações acessíveis e governadas por ciclos de atualização (3GPP, 2026; 3GPP PORTAL, 2026). Ainda assim, interoperabilidade real depende de perfis e testes, porque muitas implementações podem divergir em detalhes. É nesse espaço que aparecem iniciativas de abertura e desagregação de componentes, como O-RAN, que define documentos e interfaces para uma rede de acesso rádio mais aberta, virtualizada e interoperável (O-RAN ALLIANCE, 2026). O risco é assumir que “aberto” equivale a “simples” ou “mais barato” automaticamente. O efeito é que, sem um programa robusto de conformidade e performance, a abertura vira fragmentação e custo. Na camada de virtualização, ETSI NFV define um arcabouço arquitetural para funções virtualizadas e infraestrutura de suporte, reforçando desacoplamento entre função e hardware (ETSI, 2014). Na camada de operação digital, Kubernetes é um projeto de código aberto hospedado pela CNCF, usado para automação de implantação, escalabilidade e gestão de aplicações em contêineres, com marcos públicos de maturidade do projeto (CNCF, 2026). A metáfora é a de peças modulares: modularidade funciona quando as conexões são padronizadas e testadas.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Governar releases e perfis de implementação alinhados ao 3GPP (3GPP, 2026)
Exige gestão de versões e compatibilidade em fornecedores
Reduz risco de divergências em campo e aumenta previsibilidade de evolução
Usar O-RAN onde o caso de uso justifica, com interfaces e processos publicados (O-RAN ALLIANCE, 2026)
Maturidade varia; testes de performance e segurança viram mandatórios
Pode reduzir lock-in, mas só com conformidade e métricas de aceite
Adotar ETSI NFV para desacoplamento de funções e infraestrutura (ETSI, 2014)
Aumenta demanda por automação e observabilidade
Reduz dependência de appliances e acelera escalabilidade
Padronizar operação em orquestração aberta com Kubernetes (CNCF, 2026)
Requer maturidade de operação e governança de plataforma
Reduz aprisionamento em plataformas fechadas e melhora portabilidade
Padronizar integração OSS/BSS com TM Forum Open APIs (TM FORUM, 2026)
Impõe disciplina de processos e dados corporativos
Reduz retrabalho e facilita troca de fornecedores de sistemas de gestão
5) Segurança e rastreabilidade: interoperabilidade sem proteção vira risco ampliado
Abrir interfaces sem elevar segurança e rastreabilidade é um convite ao incidente. Em infraestrutura crítica, segurança não é um “adicional”. Ela é parte do desenho, porque disponibilidade e integridade são requisitos de continuidade. O conjunto IEC 62351 é referência para segurança de comunicações e componentes em sistemas elétricos, com orientação técnica para mecanismos e inter-relações com protocolos do setor (IEC, 2025; IEC SYC SMART ENERGY, 2026). Em ambientes industriais, IEC 62541-5 descreve o modelo de informação de OPC UA e ajuda a estruturar interoperabilidade semântica para dados, o que facilita auditoria e integração entre OT e TI (IEC, 2020). Na cadeia de software, SBOM emerge como ferramenta de rastreabilidade: o relatório da NTIA descreve SBOM como registro formal de componentes e relações de cadeia de suprimentos de software, apoiando a identificação e gestão de risco (NTIA, 2021). A questão é que ESG e risco reputacional, aqui, são consequência direta de engenharia: quando há incidente e a organização não consegue demonstrar inventário, mudanças e controles, a narrativa pública tende a ser mais dura do que o fato técnico. A metáfora discreta é um painel de instrumentos: sem telemetria confiável, o operador pilota por intuição.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Aplicar IEC 62351 como base para segurança em comunicações críticas do setor elétrico (IEC, 2025)
Gestão de chaves e certificados aumenta complexidade
Reduz risco cibernético e melhora capacidade de auditoria e conformidade
Modelar dados OT com OPC UA e referência IEC 62541-5 (IEC, 2020)
Exige disciplina de modelagem e governança semântica
Reduz custo de integração e aumenta rastreabilidade operacional
Exigir SBOM conforme diretrizes mínimas da NTIA (NTIA, 2021)
Fornecedores precisam adequar pipeline e inventário
Acelera resposta a vulnerabilidades e reduz risco de cadeia
Implantar gestão de vulnerabilidades com evidência e prazos
Pode aumentar custo operacional e governança
Reduz probabilidade de incidentes e diminui tempo de recuperação
Versionar APIs e contratos de integração com compatibilidade retroativa
Exige governança de produto e testes de regressão
Reduz incidentes por mudança e protege continuidade de serviço
6) Contrato e critérios de aceite: onde interoperabilidade vira valor econômico
Padrão sem contrato vira intenção. E intenção não paga a conta do “custo de saída” quando a organização precisa migrar ou substituir. O ponto é amarrar interoperabilidade no que realmente move comportamento: critérios de aceite e marcos de pagamento. Um contrato robusto transforma interoperabilidade em obrigação verificável: direito de interoperar, portabilidade de dados, plano de reversibilidade, custo de migração pré-acordado, documentação e testes de conformidade. Isso reduz o espaço para práticas predatórias baseadas em dependência técnica. A questão é encontrar o equilíbrio: exigir tudo de uma vez pode atrasar projetos. Por isso, a estratégia madura começa por perfis mínimos e amplia escopo por criticidade. Quando isso é bem feito, o efeito é duplo: o fornecedor passa a competir por desempenho e suporte, e a organização ganha previsibilidade para evoluir arquitetura sem “parar a planta”. A metáfora discreta é a de um contrato de manutenção de aeronave: o valor não está no papel, mas no checklist de inspeção e na evidência do que foi feito.
Quadro de decisão
Como funciona (mecanismo)
Tensões e escolhas (trade-offs)
Efeito executivo (custo, prazo, risco)
Cláusula de direito de interoperar, com APIs e padrões documentados
Reduz margem do fornecedor para bloqueios
Protege concorrência e reduz custo de integração futura
Portabilidade de dados em formato aberto, com dicionário e esquemas versionados
Aumenta esforço inicial de engenharia e governança
Reduz custo de migração e melhora auditoria
Plano de reversibilidade com prazos, suporte e custos predefinidos
Negociação contratual fica mais exigente
Evita custo explosivo de saída e reduz risco financeiro
Teste de interoperabilidade como marco de pagamento
Exige laboratório, roteiros e evidência
Reduz risco de “entrega parcial” e correção tardia
Exigência de SBOM e política de atualização para software crítico (NTIA, 2021)
Aumenta obrigações de manutenção e transparência
Reduz risco cibernético e risco reputacional em incidentes
O que muda até o horizonte de tempo conhecido
O cenário muda mais por governança e maturidade de execução do que por uma ruptura tecnológica. A diferença entre resultado sólido e “interoperabilidade de slides” é a disciplina de perfis, testes e contratos.
Premissas
Sinais precoces
Impacto em custo/prazo/risco
Resposta recomendada
Cenário base: adoção parcial de padrões, com perfis incompletos e testes por amostragem
Integrações customizadas persistem; divergências aparecem em comissionamento
Custo de integração cai pouco; risco operacional segue relevante; custo de troca continua alto
Fechar perfis mínimos e criar laboratório de conformidade; vincular aceite a evidência
Cenário otimista: perfis mínimos bem definidos, homologação contínua e contratos com reversibilidade
Plugfests e certificações viram rotina; documentação e portabilidade de dados amadurecem
Custo total de propriedade reduz; tempo de integração diminui; risco de lock-in cai
Consolidar programa de conformidade e auditoria; ampliar multi-fornecedor nos pontos críticos
Cenário estressado: padrões declarados, mas núcleo com extensões proprietárias e sem testes multi-fornecedor
Atualizações quebram integrações; suporte vira gargalo; incidentes sem rastreabilidade
Prazo de mudança explode; risco reputacional aumenta; dependência vira estrutural
Revisar contratos e impor reversibilidade; reengenheirar interfaces críticas e telemetria; exigir SBOM
Recomendações práticas
Em qualquer setor crítico, a sequência funciona melhor quando começa pequeno, mas obrigatório; depois escala por criticidade; e por fim vira rotina operacional com auditoria.
Em 90 dias
Mapear ativos e interfaces críticas, priorizando funções de controle, dados operacionais e pontos de integração
Definir perfis mínimos por norma e por domínio, especificando versões, opções e requisitos de segurança
Estabelecer critérios de aceite por evidência para interoperabilidade, performance e segurança
Implantar exigência de portabilidade de dados com dicionário e esquema versionado
Exigir SBOM para componentes de software críticos, alinhado às diretrizes mínimas da NTIA (NTIA, 2021)
Em 180 dias
Montar laboratório de conformidade e ensaios, com roteiros reexecutáveis e relatórios versionados
Executar eventos de integração multi-fornecedor para validar interoperabilidade antes de campo
Revisar modelos contratuais para incluir direito de interoperar, reversibilidade e custo de migração pré-acordado
Padronizar observabilidade e trilha de evidências para auditoria e resposta a incidentes
Criar matriz de compatibilidade e política de versões para integrações e APIs
Em 12 meses
Operar programa contínuo de conformidade, com auditorias periódicas e testes de regressão em atualizações
Homologar alternativas de fornecedores em pontos críticos, garantindo substituição planejada
Consolidar governança de dados operacionais e eventos, reduzindo integrações ad hoc
Medir indicadores executivos: custo de mudança, tempo de integração, incidentes por atualização, tempo de recuperação e exposição a vulnerabilidades
Institucionalizar checklist de interoperabilidade e segurança como requisito de compras e comissionamento
Conclusão
Interoperabilidade é um guardrail técnico que protege decisões estratégicas de virarem dependência operacional. A organização que trata interoperabilidade como requisito de continuidade e auditoria mantém graus de liberdade: pode substituir, evoluir, negociar e responder a incidentes com velocidade. O efeito econômico aparece onde mais dói: custo de mudança e risco de interrupção. O efeito reputacional aparece em crises: capacidade de provar o que estava implantado, o que mudou, e como a resposta foi conduzida. Normas e iniciativas como IEC 61850 e IEC 62351 em energia, IEC 62541 para OPC UA em interoperabilidade semântica, 3GPP e O-RAN em telecom, ETSI NFV na virtualização, Kubernetes como base de operação de contêineres e TM Forum Open APIs em integração de ecossistemas formam um repertório concreto para transformar intenção em evidência (IEC, 2020; IEC, 2025; ETSI, 2014; CNCF, 2026; TM FORUM, 2026; O-RAN ALLIANCE, 2026; 3GPP, 2026). A chamada à ação é pragmática: perfis mínimos, testes de conformidade e contratos reversíveis. Sem isso, o barato inicial vira caro estrutural. Com isso, o investimento vira ativo com futuro.
Como podemos ajudar
A forma mais eficiente de implementar guardrails técnicos é combinar arquitetura, conformidade e contrato em um pacote único, com entregas auditáveis e critérios de aceite claros. O ponto é reduzir risco sem paralisar projetos em curso: começar por perfis mínimos, validar em laboratório, escalar por criticidade e consolidar uma trilha de evidências que suporte auditoria, segurança e continuidade. No tema nossa contribuição prática está em transformar normas em decisões de engenharia e decisões de engenharia em cláusulas contratuais executáveis.
Diagnosticar criticidade de interfaces e pontos de lock-in em arquitetura e operação
Definir perfis mínimos de implementação por norma e por domínio, com versões e requisitos de segurança
Projetar arquitetura por camadas e modelo canônico de dados para portabilidade e auditoria
Estruturar laboratório de conformidade e roteiros de testes multi-fornecedor com evidência reexecutável
Redigir cláusulas contratuais de direito de interoperar, reversibilidade e custo de saída pré-acordado
Implantar governança de versões, compatibilidade retroativa e testes de regressão em atualizações
Implementar trilha de evidências e exigência de SBOM para software crítico, reduzindo risco de cadeia
INTERNATIONAL ELECTROTECHNICAL COMMISSION (IEC). IEC 62541-5:2020: OPC Unified Architecture – Part 5: Information Model. 2020. Disponível em: https://webstore.iec.ch/en/publication/61114. Acesso em: 16 fev. 2026.
INTERNATIONAL ELECTROTECHNICAL COMMISSION (IEC). IEC 62351 – Cyber Security Series for the Smart Grid. 2025. Disponível em: https://syc-se.iec.ch/deliveries/cybersecurity-guidelines/security-standards-and-best-practices/iec-62351/. Acesso em: 16 fev. 2026.
IEC SYC SMART ENERGY. IEC 62351 – Cyber Security Series for the Smart Grid. 2026. Disponível em: https://syc-se.iec.ch/deliveries/cybersecurity-guidelines/security-standards-and-best-practices/iec-62351/. Acesso em: 16 fev. 2026.
INSTITUTE OF ELECTRICAL AND ELECTRONICS ENGINEERS (IEEE). IEEE Std 2030.5-2018: IEEE Standard for Smart Energy Profile Application Protocol. 2018. Disponível em: https://standards.ieee.org/standard/2030_5-2018.html. Acesso em: 16 fev. 2026.
MZ AUTOMATION. Understanding MMS, GOOSE, and Sampled Values in IEC 61850. 2024. Disponível em: https://www.mz-automation.de/12960/mms-goose-and-sv-iec-61850/. Acesso em: 16 fev. 2026.
NATIONAL TELECOMMUNICATIONS AND INFORMATION ADMINISTRATION (NTIA). The Minimum Elements For a Software Bill of Materials (SBOM). 2021. Disponível em: https://www.ntia.gov/report/2021/minimum-elements-software-bill-materials-sbom. Acesso em: 16 fev. 2026.
Por que a separação entre TI e negócio falhou nas gigantes industriais
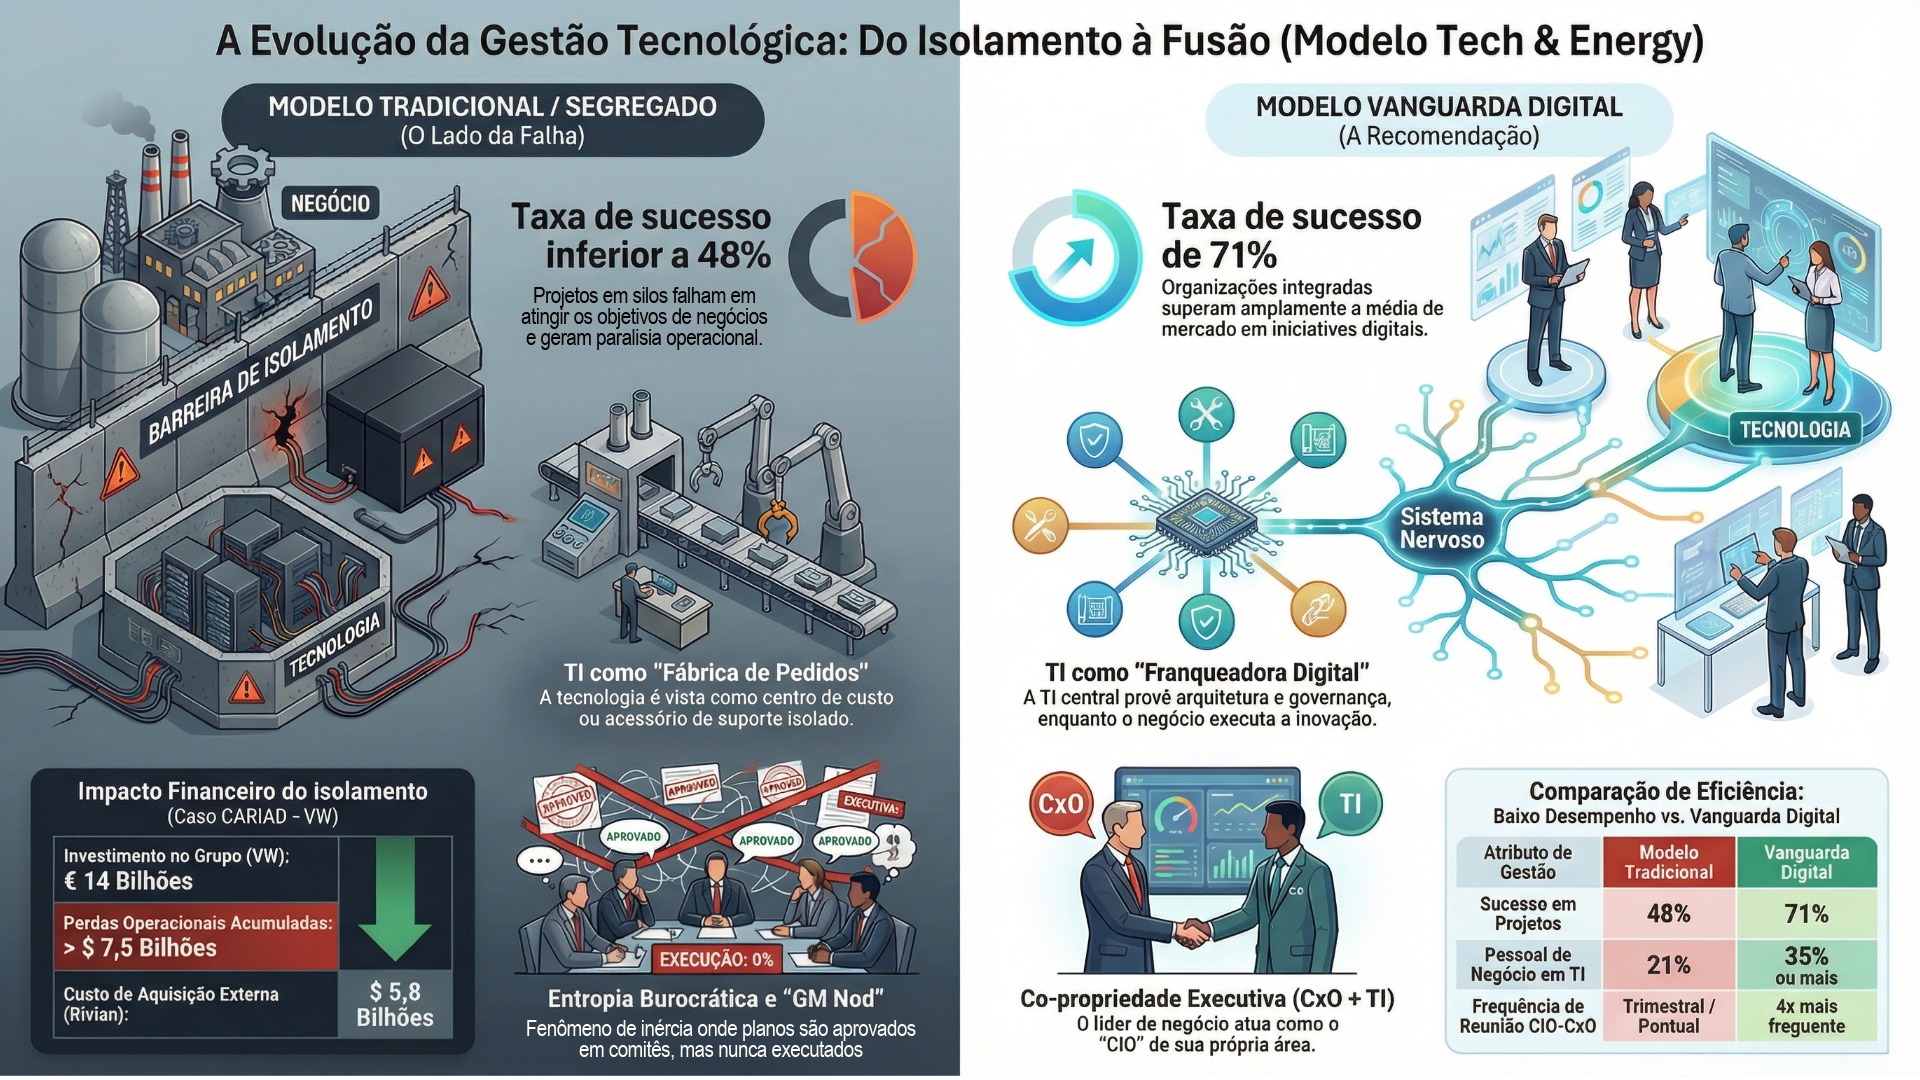
A crise de identidade funcional que atravessa as grandes corporações globais — especialmente em manufatura complexa e energia — chegou a um ponto de inflexão. A tese é direta: isolar tecnologia em divisões autônomas e subsidiárias segregadas prometeu agilidade, mas frequentemente entregou o oposto: fricção de governança, redundância de decisões, multiplicação de fornecedores e uma “entropia burocrática” que consome margem, atrasa produtos e amplia risco reputacional. O que está em jogo agora não é apenas custo de tecnologia; é soberania estratégica em cadeias críticas (software embarcado, dados, cibersegurança e infraestrutura) e a capacidade de sustentar operação sob pressão regulatória, geopolítica e de expectativas crescentes de transparência.
O padrão que emerge, quando se observa os casos mais expostos e as evidências de mercado, é que “TI como ilha” deixou de ser viável. Em contrapartida, cresce o modelo de co-propriedade: líderes de negócio passam a responder por resultados digitais no seu domínio, enquanto a TI central se reposiciona como franqueadora de arquitetura, integração e segurança — com governança explícita, rastreável e conectada ao “G” do ESG. A questão é executar essa reintegração sem criar um novo caos descentralizado.
1) A queda da CARIAD e o limite do “software centralizado por decreto”
A história recente da CARIAD virou um laboratório público do que ocorre quando a ambição de unificação não vem acompanhada de um modelo operacional coerente. É como tentar trocar o motor de um avião em pleno voo: o sistema legado continua exigindo energia, enquanto a nova plataforma disputa recursos e atenção.
Plataforma unificada sob carga de legado: a centralização buscou padronizar software e arquitetura elétrica/eletrônica (E/E), mas a operação precisou sustentar múltiplas gerações de plataformas e dependências simultâneas, criando “dívida de integração” que cresce mais rápido do que a capacidade de entrega.
Custo recorrente de desempenho abaixo do esperado: a própria Volkswagen reporta perdas operacionais relevantes em CARIAD, com manutenção de perdas em torno de bilhões de euros no período recente, sinalizando que o problema não era “um trimestre ruim”, mas um desenho de execução.
Reestruturação como sintoma, não como cura: movimentos de redução de quadro e reescala de atividades aparecem como resposta a um modelo que não convergiu no ritmo necessário, o que tende a ampliar risco de perda de conhecimento e continuidade de entrega.
Parcerias como capitulação pragmática: o pivot para integrar tecnologias externas (em vez de desenvolver tudo internamente) sinaliza uma mudança de tese: da integração total “faça” para um portfólio “faça + compre + integre”. O risco é virar integrador permanente sem domínio do núcleo.
Quando a centralização emperra, a reação típica é “trazer tudo para dentro” — mas isso também pode falhar se a cultura de decisão continuar a mesma.
2) General Motors e o ciclo “terceirizar → internalizar”: a cultura vence o organograma
A GM mostra que mudar o desenho societário da tecnologia não resolve, por si, a governança e a disciplina de execução. É como trocar o uniforme do time sem treinar o esquema tático.
Aquisição como choque cultural planejado: a compra da Electronic Data Systems (EDS) por US$ 2,5 bilhões em 1984 buscou injetar velocidade gerencial, mas o atrito com a cultura corporativa e a governança por comitês corroeu o potencial de transformação.
“Aceno da GM” e inércia organizacional: investigações sobre o caso do interruptor de ignição expuseram um padrão de concordância sem execução, com consequências operacionais e reputacionais graves.
Risco reputacional materializado: o episódio do interruptor de ignição foi associado a falha conhecida por anos antes de ação efetiva, com grande impacto em recalls, litigância e confiança pública.
Internalização em escala como resposta (2012): a estratégia de reduzir terceirização e contratar milhares de profissionais de TI para “trazer a entrega para dentro” melhora controle, mas aumenta a necessidade de governança de portfólio, gestão de capacidade e priorização objetiva — sob risco de virar apenas um custo fixo maior.
Se o problema é governança e co-propriedade, faz sentido olhar para as evidências agregadas de mercado — e não só para casos emblemáticos.
3) O dado que incomoda: transformação digital falha mais do que entrega
A taxa de sucesso das iniciativas digitais continua aquém do discurso corporativo. O efeito é claro: dispersão de investimentos, fadiga de mudança e descrédito executivo. A metáfora aqui é simples: sem bússola, mais velocidade só faz errar mais rápido.
Desempenho médio abaixo do esperado: pesquisas da Gartner indicam que, em média, apenas 48% das iniciativas digitais atingem ou superam metas de resultado de negócio.
Vanguarda Digital e co-propriedade como diferencial: no grupo de “Vanguarda Digital”, 71% das iniciativas atingem ou superam resultados, sugerindo que a variável decisiva é o modelo de liderança compartilhada, e não apenas ferramenta ou fornecedor.
Escassez de “força de trabalho tecnológica fora da TI”: a própria Gartner aponta baixa priorização desse tema em 2025 em recortes regionais, o que limita a capacidade do negócio de liderar produto digital com responsabilidade.
Integração e interfaces como gargalo: a demanda por tecnologias de integração (APIs e similares) aparece como prioridade de investimento, reforçando que o desafio central é orquestração entre domínios — não “mais um sistema”.
Quando o negócio assume protagonismo, surge um risco colateral conhecido — tecnologia paralela fora do radar.
4) Autonomia sem limites e “TI invisível”: velocidade que vira vulnerabilidade
A descentralização sem trilhos tende a criar duplicidade de soluções e exposição de dados. É como abrir várias portas de emergência para ganhar agilidade e descobrir tarde demais que também facilitou a entrada de ameaças.
Comportamentos de risco em áreas de negócio: análises citando a Gartner apontam que “tecnólogos de negócio” têm maior propensão a comportamentos inseguros, elevando o risco cibernético quando a autonomia não vem com governança e capacitação.
Guardrails mínimos como desenho operacional: o modelo mais robusto combina autonomia de produto no negócio com plataformas padronizadas, catálogo corporativo e controles mandatórios de identidade, acesso e registros de auditoria.
Trade-off custo vs. risco: reduzir o tempo de entrega com compras descentralizadas pode aumentar custo total por redundância e por incidentes, além de fragilizar evidência e rastreabilidade para auditorias internas e externas.
Papel do CISO em ambiente de co-propriedade: a segurança deixa de ser “bloqueio” e passa a ser parceria executiva baseada em risco explícito, arquitetura e critérios de aceitação por evidência — sob pena de paralisar inovação ou perder controle.
Para reintegrar TI e negócio sem perder o controle, governança precisa sair do abstrato e virar mecanismo normativo e mensurável.
5) Governança tecnológica como pilar do “G” e do ESGT
Governança de tecnologia não é mais “assunto interno de TI”; é instrumento de proteção de valor e de reputação, especialmente quando dados e sistemas alimentam relatórios públicos e compromissos corporativos. A metáfora é a do alicerce: não aparece, mas define a estabilidade do prédio.
Princípio normativo (ISO/IEC 38500): a governança de TI é definida como o sistema pelo qual o uso presente e futuro da TI é dirigido e controlado, conectando decisão, responsabilidade e desempenho.
Efeito de controvérsias ESG no valor: análises empíricas indicam subdesempenho de ações na faixa de 2% a 5% após seis meses em eventos controversos associados a ESG, reforçando que falhas de dado e governança viram custo de capital.
ESGT e tecnologia como dimensão explícita de risco: a proposta de adicionar o “T” ao ESG consolida a leitura de que risco digital (ciber, dados, algoritmos) já é risco corporativo clássico.
Rastreabilidade como padrão de execução: sem trilhas de decisão, registros de alteração e critérios de aceitação, a organização perde capacidade de provar conformidade e diligência — e isso é o que o mercado penaliza quando há crise.
Há empresas tentando “fazer diferente” e, ainda assim, com trade-offs duros — o ponto é aprender com o desenho, não copiar slogans.
6) Mercedes-Benz e o pragmatismo industrial: eficiência, software e capital humano sob pressão
A Mercedes-Benz tem tratado software e digitalização como parte da performance industrial, amarrando metas de custo, modernização produtiva e reorganização do portfólio. É como ajustar o leme e o motor ao mesmo tempo: exige coordenação fina.
Redução de custo fixo como disciplina: a empresa reporta redução de 19% de custos fixos entre 2019 e 2024 (líquido de inflação) e mira novo corte superior a 10% nos anos seguintes.
Eficiência industrial com meta explícita: comunicações corporativas reforçam a ambição de reduzir custos de produção em 10% até 2027, conectando digitalização e produtividade ao resultado financeiro.
Trade-off de capital humano (saídas voluntárias elevadas): relatos de mercado indicam ofertas de pacotes de desligamento voluntário acima de €500.000 para reduzir estrutura administrativa — um movimento que corta custo, mas aumenta risco de perda de conhecimento tácito.
Contexto competitivo e pressão externa: cobertura recente aponta margens comprimidas por competição na China e impactos tarifários, reforçando que tecnologia e eficiência viram defesa de margem, não apenas inovação incremental.
O que muda até o horizonte de tempo conhecido: 3 cenários
A evolução do modelo “TI separada” para “co-propriedade com governança” tende a se decidir no curto prazo, porque as pressões de margem, regulação e risco digital já são atuais.
Cenário base (inércia estrutural): reestruturações recorrentes e ajustes de quadro continuam, enquanto a taxa média de sucesso de iniciativas digitais permanece próxima de 48%. O uso de tecnologia fica concentrado em ganhos de produtividade local e integração segue como gargalo.
Cenário otimista (co-propriedade disciplinada): líderes de negócio respondem por resultados digitais e a TI central opera como franqueadora de arquitetura, integração e segurança. A “Vanguarda Digital” vira referência de execução, elevando a taxa de sucesso para patamares próximos de 71% nas iniciativas críticas.
Cenário estressado (fragmentação e colapso de governança): autonomia sem trilhos amplia “TI invisível”, incidentes cibernéticos e falhas em dados e divulgações. Controvérsias ESG e risco digital passam a pressionar valor e reputação com impactos mensuráveis no desempenho de mercado.
Recomendações práticas
A transição precisa ser tratada como programa corporativo, com arquitetura-alvo, governança e métricas compartilhadas. O objetivo é simples: velocidade com controle, evidência e responsabilidade.
Primeiros 90 dias
Co-propriedade executiva com métricas compartilhadas: atrelar resultados digitais prioritários a metas de líderes de negócio e TI, com critério de sucesso definido por resultado e não por entrega técnica.
Inventário e saneamento de “TI invisível”: mapear soluções adquiridas fora do catálogo corporativo, classificar por risco e consolidar o que for redundante, preservando rastreabilidade mínima.
Arquitetura e integração como pauta de diretoria: priorizar APIs, integração e padrões de dados como ativos corporativos, reduzindo custo de coordenação entre unidades.
Primeiros 180 dias
Capacitação do negócio como dono de produto digital: formar lideranças operacionais para gerir ciclo de vida de produto digital e decisões de dados, reduzindo dependência de “tomada de pedido”.
Guardrails mandatórios de segurança e auditoria: instituir controles mínimos (identidade, acesso, registros, gestão de mudanças) para qualquer solução, inclusive as lideradas pelo negócio.
Governança alinhada à ISO/IEC 38500: explicitar direitos de decisão: o negócio responde pelo “o quê” e “por quê”; TI central responde pelo “como” arquitetural, integração e padrões de segurança.
Horizonte de 12 meses
TI franqueadora de plataformas: consolidar plataformas corporativas (integração, dados, automação) como serviços internos, habilitando entrega local com padrão global.
Integração de tecnologia ao ESGT e à proteção de valor: estabelecer trilhas de evidência para dados críticos e narrativas públicas, reduzindo risco de controvérsia e impacto em valor.
Disciplina de eficiência industrial e tecnologia: amarrar digitalização a metas objetivas de custo e produtividade, com governança de portfólio e gestão ativa de capacidade, evitando “programas eternos”.
Conclusão
O modelo de separar TI e negócio falhou menos por falta de investimento e mais por um erro de desenho: tecnologia deixou de ser função de suporte e virou componente estrutural de competitividade, risco e continuidade operacional. Os casos expostos mostram que subsidiárias tecnológicas isoladas tendem a ampliar custo de coordenação, criar conflitos de prioridade e empurrar a organização para reestruturações cíclicas — sem resolver a causa raiz. Em paralelo, a descentralização irrestrita também não é solução: autonomia sem trilhos acelera redundância, fragiliza segurança e aumenta o risco de controvérsias que afetam valor e reputação.
O caminho de alta performance é a reintegração com co-propriedade explícita: negócio responde por resultado digital no seu domínio; TI central garante arquitetura, integração e segurança como ativos corporativos; governança se ancora em princípios normativos e em evidências auditáveis. Para conselhos e presidências, a chamada à ação é clara: abandonar a ilusão da tecnologia como “caixa preta” e tratá-la como núcleo de soberania operacional e reputacional — com disciplina de execução, critérios de aceitação e transparência compatíveis com o mundo real.
Nesta transição, a contribuição mais valiosa é combinar diagnóstico rápido, disciplina de governança e execução pragmática, evitando tanto o “big bang” quanto o improviso descentralizado. O papel é operar como PMO executivo e braço técnico de integração, garantindo que decisões virem entrega com evidências.
Como podemos ajudar?
Diagnóstico de fricções e custo de coordenação (30 dias): mapearemos redundâncias, integrações críticas, “TI invisível”, contratos paralelos e gargalos decisórios; entregaremos um painel executivo com baseline (tempo de decisão, tempo de integração, retrabalho, incidentes, custo recorrente) e um mapa de risco por domínio.
Desenho do modelo de co-propriedade e direitos de decisão (30–45 dias): definiremos accountability por domínio, KPIs compartilhados, rituais de priorização e SLAs de deliberação; estabeleceremos a matriz “negócio decide o quê/por quê” e “TI decide como/padrões”, alinhada à ABNT NBR ISO/IEC 38500:2018.
Guardrails mandatórios e catálogo mínimo (60 dias): estruturaremos requisitos mínimos de identidade e acesso, logging/auditoria, gestão de mudanças, observabilidade e padrões de integração; publicaremos um catálogo corporativo mínimo (o que é permitido, como contratar, como operar, como auditar).
Pacote anti–“TI invisível” (90 dias): criaremos o inventário, classificaremos por risco e regularizaremos ferramentas fora do catálogo; consolidaremos redundâncias e apoiaremos renegociação de contratos para reduzir OPEX e risco.
Pilotos por domínio com trilha de evidência (90–180 dias): selecionaremos 2–3 domínios para validar o modelo (tempo de entrega, custo de integração, incidência de falhas, conformidade); implantaremos a trilha de evidência para auditoria e reporte ESGT.
Capacitação de líderes de negócio como donos de produto e dados (180 dias): conduziremos formação prática (governança, ciclo de vida, dados, risco e compliance), com coaching para executivos e gestores operacionais assumirem responsabilidades digitais com segurança.
PMO executivo e gestão de riscos (contínuo): faremos gestão do portfólio, dependências e escalonamentos; manteremos um registro único de decisões, riscos e evidências, reduzindo o “aceno organizacional” e acelerando execução.
Referências bibliográficas (ABNT)
ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. NBR ISO/IEC 38500:2018: tecnologia da informação — governança da TI para a organização. Rio de Janeiro: ABNT, 2018.
CLARITY AI. Measuring ESG Risk: ESG controversies lead to a 2% to 5% stock underperformance after six months. 2023.
DELOITTE. Nearly half of the UK’s largest companies made restatements on climate and sustainability as new reporting rules loom. 2024.
GARTNER, Inc. Gartner Survey Reveals That Only 48% of Digital Initiatives Meet or Exceed Their Business Outcome Targets. 22 out. 2024.
GARTNER, Inc. Gartner Survey Reveals Only 48% of Digital Initiatives Are Successful. 6 nov. 2024.
MARSH. ESGT: governança tecnológica e segurança cibernética são os próximos avanços nas políticas de ESG. 2023.
MERCEDES-BENZ USA. Mastering Transformation: Making Mercedes-Benz leaner, faster and stronger. 2025.
REUTERS (via Yahoo Finance). Mercedes-Benz offers severance payments of over €500,000 to cut staff (relato de mercado). 2025.
UNITED STATES. Department of Transportation. The GM ignition switch recall: why did it take so long (testimony/briefing). 2014.
VALUKAS, A. Report on GM’s fatal ignition switch flaws (document repository/jornalístico com o relatório). 2014.
VOLKSWAGEN GROUP. Volkswagen Group with solid FY 2024 results and a robust outlook (inclui desempenho de CARIAD). 2025.
VOLKSWAGEN GROUP; RIVIAN. The Rivian–Volkswagen joint venture deal up to US$ 5.8B (cobertura de mercado). 2024.
WALL STREET JOURNAL. Mercedes-Benz expects muted margins dragged by tariffs and China competition (cobertura de resultados e margens). 2026.
Cookie Consent
Usamos cookies essenciais para o funcionamento do site e, com a sua autorização, cookies de estatística e marketing para entender o uso e melhorar o conteúdo. Você pode aceitar, recusar ou escolher por categoria.
Escolha abaixo quais categorias de cookies você autoriza. Os essenciais não podem ser desativados.
Cookies essenciais permitem funções básicas, a segurança e o registro das suas escolhas de consentimento. São necessários para o funcionamento do site e não podem ser desativados.
Nome
Descrição
Duração
Preferências de cookies
Armazena as escolhas de consentimento de cookies do visitante.
30 dias
Cookies de estatística nos ajudam a entender, de forma agregada, como os visitantes usam o site, para melhorar o conteúdo. Só são ativados com a sua autorização.
Ferramenta do Google que mede e analisa o tráfego do site, como páginas visitadas e origem das visitas, para orientar decisões editoriais.
Monitora o número de requisições ao servidor do Google Analytics quando o Google Tag Manager é usado.
1 minuto
__utma
Identificador usado para distinguir usuários e sessões.
2 anos após a última atividade
__utmt
Monitora o número de requisições ao servidor do Google Analytics.
10 minutos
__utmb
Distingue novas sessões e visitas. É criado quando a biblioteca GA.js é carregada e atualizado a cada envio de dados ao Google Analytics.
30 minutos após a última atividade
__utmc
Usado apenas por versões antigas (Urchin) do Google Analytics para distinguir novas sessões e visitas ao fim de uma sessão.
Fim da sessão do navegador
__utmz
Registra a origem do tráfego ou a campanha que trouxe o visitante ao site. É atualizado a cada envio de dados ao Google Analytics.
6 meses após a última atividade
__utmv
Armazena informações personalizadas definidas pelo desenvolvedor no Google Analytics. É atualizado a cada envio de dados.
2 anos após a última atividade
__utmx
Indica se o visitante participa de um teste A/B ou multivariado.
18 meses
_ga
Identificador usado para distinguir usuários.
2 anos
_gali
Usado pelo Google Analytics para identificar quais links da página são clicados.
30 segundos
_ga_
Identificador usado para distinguir usuários e manter o estado da sessão.
2 anos
_gid
Identificador usado para distinguir usuários por 24 horas após a última atividade.
24 horas
_gac_
Contém informações sobre campanhas de marketing, compartilhadas com o Google Ads quando as contas do Google Ads e do Google Analytics estão vinculadas.
90 dias
Estatísticas de visitantes do Jetpack: registram visualizações de página, sites de origem, termos de busca e cliques em links externos.